Cách thúc đẩy hoạt động on-chain thực sự, không phải khối lượng giao dịch rửa
Yếu tố dự báo khối lượng on-chain giả không phải là blockchain mà là thiết kế phần thưởng. Cùng với đó là những gì mỗi phương thức xác minh của Zealy chứng minh — và phần Zealy không làm.
Bởi Mathis Grosjean
Trên trang này
Câu trả lời ngắn: Trả tiền cho một giao dịch thì bạn sẽ nhận được giao dịch. Biến số dự báo liệu khối lượng on-chain có thật hay không không phải là blockchain, tài sản hay nhà cung cấp xác minh — mà là liệu nền tảng có trả tiền cho người ta theo từng đơn vị của thứ nó đang đếm hay không. Hãy thiết kế phần thưởng sao cho chỉ số không thể bị tạo ra một cách giả tạo, rồi giới hạn lượng phần thưởng mà bất kỳ ví nào có thể nhận được.
Công bố: Zealy xuất bản bài này và Zealy bán một nền tảng quest mà các dự án dùng để thúc đẩy hoạt động on-chain. Điều đó khiến đoạn tiếp theo là đoạn quan trọng nhất trên trang.
Những gì Zealy không làm: Zealy không xác minh rằng hoạt động on-chain là thật. Các nhiệm vụ Token và NFT của Zealy chỉ đọc số dư ví. Nhiệm vụ của Zealy có tên "onChain" không đọc blockchain chút nào — khi xuất bản, Zealy viết lại nó thành một nhiệm vụ API gọi đến endpoint do dự án cung cấp, và tin vào câu trả lời. Và việc xử lý sybil của Zealy chỉ dừng ở việc tái sử dụng định danh: điểm chống gian lận liên kết các tài khoản dùng chung email, tài khoản mạng xã hội đã kết nối hoặc ví đã xác minh và hạn chế những tài khoản tích tụ quá nhiều, và không có gì hơn thế để phân biệt hai danh tính thật. Cả ba khẳng định đã được kiểm tra với chính mã nguồn và tài liệu công khai của Zealy vào ngày 14 tháng 8 năm 2026; khẳng định thứ ba được sửa vào ngày 17 tháng 8 năm 2026, vì phiên bản đầu của bài viết này nói rằng Zealy hoàn toàn không có hệ thống như vậy — lần tìm kiếm đã tìm từ "sybil", trong khi hệ thống có tên là anti-cheat.
Xác minh lần cuối: 14 tháng 8 năm 2026, với các khẳng định về anti-cheat, giới hạn tốc độ, captcha và giới hạn khối lượng được kiểm tra lại với mã nguồn của Zealy vào ngày 17 tháng 8 năm 2026 và sửa lại những chỗ sai.
Vì sao trả tiền theo từng giao dịch lại tạo ra đúng khối lượng mà bạn đã trả tiền
Thị trường NFT Ethereum năm 2022 gần như là một thí nghiệm có kiểm soát cho câu hỏi này. Nhà phân tích hildobby, viết trên blog của Dune vào tháng 12 năm 2022, phát hiện rằng 58% khối lượng NFT Ethereum năm đó mang dấu hiệu giao dịch rửa. Sự phân tách theo sàn giao dịch mới là phát hiện: LooksRare 98%, X2Y2 87%, và OpenSea 2,4%.
Cùng blockchain, cùng tài sản, phần lớn là cùng tập hợp ví. Khác biệt là LooksRare và X2Y2 trả cho người giao dịch bằng token của chính họ để giao dịch, còn OpenSea thì không.
Đó là toàn bộ luận điểm của bài viết này, và nó đúng cả ngoài phạm vi NFT. Một chiến dịch quest trả tiền theo từng giao dịch về bản chất là cùng một công cụ như token trade-to-earn: nó gắn phần thưởng vào một sự kiện on-chain có thể đếm được, rồi đếm các sự kiện đó. Nếu phần thưởng cho mỗi sự kiện vượt chi phí tạo ra sự kiện, sẽ có người tạo ra sự kiện. Không phải vì cộng đồng của bạn không trung thực, mà vì bạn đã yêu cầu.
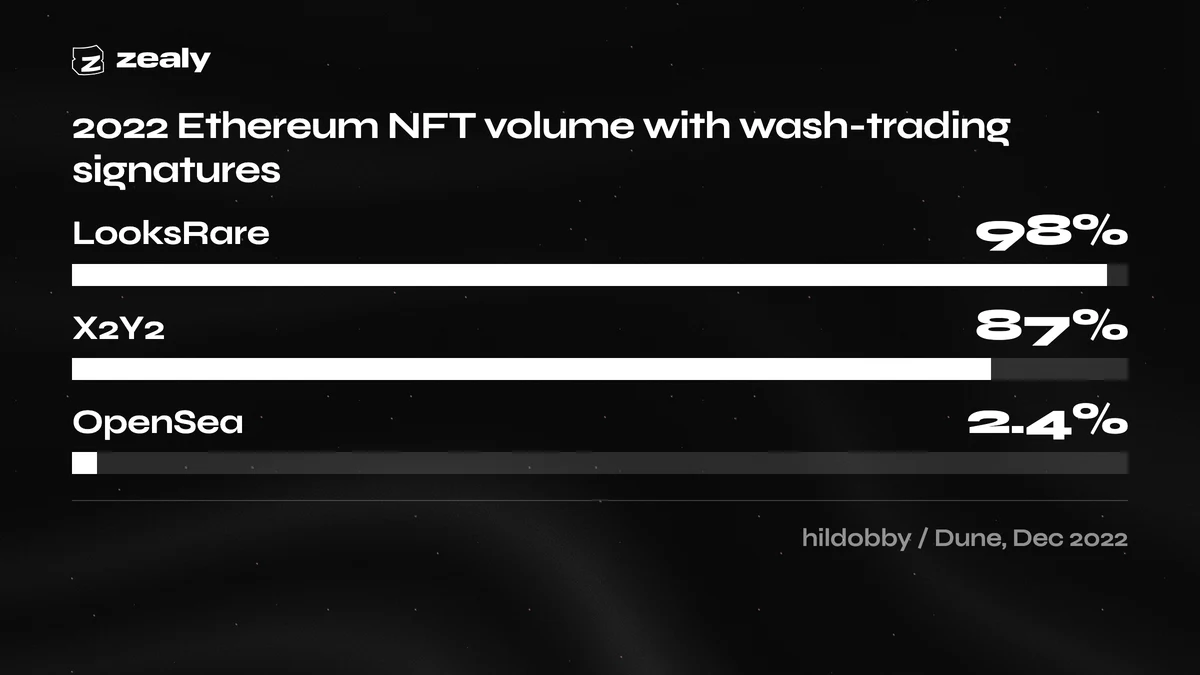
Tỷ lệ khối lượng NFT Ethereum năm 2022 mang dấu hiệu giao dịch rửa, theo sàn giao dịch. Dữ liệu: hildobby trên Dune, 16 tháng 12 năm 2022. LooksRare và X2Y2 trả cho người giao dịch bằng token của chính họ; OpenSea không có token trade-to-earn.
Giờ đến phần đính chính, vì một bài viết phóng đại vấn đề này cũng vô dụng như một bài viết che giấu nó.
Giao dịch rửa không chiếm phần lớn khối lượng on-chain. Chainalysis báo cáo vào tháng 1 năm 2025 có tới 2,57 tỷ USD nghi ngờ là giao dịch rửa trên Ethereum, BNB Smart Chain và Base trong năm 2024. Tỷ lệ mới là phần đáng đọc: với tháng 11 năm 2024, cùng báo cáo đó đặt hai phương pháp phát hiện của họ ở mức 0,035% và 0,046% khối lượng sàn giao dịch phi tập trung. Chainalysis cũng nói rõ rằng phương pháp của họ theo dõi các mẫu hành vi chứ không phải ý định. Vậy: một hiện tượng có thật, đo lường được, có thể bị truy tố, và chiếm một phần nhỏ trong tổng số.
Nghiên cứu của Dune cũng cho thấy điều tương tự theo một hình thức khác. Giao dịch rửa chiếm gần 45% tổng khối lượng NFT Ethereum từ trước đến nay theo giá trị, nhưng chỉ 1,5% tổng số giao dịch. Một số ít địa chỉ luân chuyển số tiền lớn làm sai lệch chỉ số tính theo giá trị trong khi gần như không ảnh hưởng đến chỉ số tính theo số lượng. Chỉ số bạn báo cáo quyết định mức độ bạn bị lừa.
Thêm hai bối cảnh nữa. Công trình học thuật nói về một thị trường khác: bài nghiên cứu của NBER công bố trên Management Science năm 2023 phát hiện giao dịch rửa trung bình chiếm hơn 70% khối lượng được báo cáo trên các sàn giao dịch không được quản lý — nhưng bài nghiên cứu xem xét 29 sàn giao dịch tiền mã hóa, được ẩn danh bằng mã, thông qua pháp chứng thống kê trên khối lượng mà chính họ báo cáo về mình. Không có gì trong đó đo lường một sàn giao dịch phi tập trung, và ai trích dẫn nó như một phát hiện về khối lượng on-chain là trích dẫn sai.
Và điều này mang lại rủi ro pháp lý, không chỉ là sự xấu hổ. Vào tháng 3 năm 2021, CFTC yêu cầu Coinbase nộp phạt dân sự 6,5 triệu USD, một phần vì một nhân viên cố ý đặt các lệnh mua và bán khớp nhau như giao dịch rửa. Một sự cố, một công ty, một cơ quan quản lý — nhưng nó xác lập rằng "chúng tôi chỉ đang khởi tạo thanh khoản" không phải là một phạm trù mà pháp luật công nhận.
Một ví không phải là một người
Wash trading thổi phồng giá trị hoạt động on-chain; sybil farming thổi phồng số lượng người tham gia đứng sau nó. Đây là hai kiểu thất bại khác nhau với cách khắc phục khác nhau, và một chiến dịch có thể mắc cả hai cùng lúc trong khi mọi giao dịch riêng lẻ trên chuỗi vẫn hoàn toàn thật và mọi ví trên dashboard đều có thật. Đếm ví không phải là đếm người.
Hồ sơ airdrop là nơi điều này được ghi chép rõ nhất, vì airdrop buộc ai đó phải công bố con số. LayerZero tiết lộ vào tháng 5 năm 2024 rằng gần 6 triệu địa chỉ ví duy nhất đã tương tác với LayerZero, và mở một cửa sổ tự khai báo trao cho các sybil 15% phân bổ dự kiến của họ để tự nhận diện. Cointelegraph đưa tin rằng cuối cùng có 803.093 địa chỉ được xác định là địa chỉ sybil tiềm năng, được lọc tinh từ nhóm ban đầu hơn hai triệu.
Cơ chế này mở rộng quy mô tốt hơn hầu hết các đội ngũ tưởng. DL News ghi nhận một trường hợp Arbitrum vào tháng 6 năm 2023 khi một kẻ tấn công dùng một ví để cấp vốn cho hơn 1.000 tài khoản, và chúng cùng nhau đủ điều kiện nhận hơn 428.000 token ARB airdrop. Đó là một người vận hành, một ví cấp vốn, và số người tham gia bốn chữ số trên dashboard của bạn.
Không ví nào trong số đó làm điều gì không hợp lệ on-chain — chúng bridge, swap và nắm giữ, và mọi giao dịch đều được xác nhận. Hoạt động là thật trong khi tập người đứng sau nó là hư cấu.
Kết nối ví còn là tín hiệu yếu hơn nữa. Nghiên cứu điển hình Relative của Zealy báo cáo hơn 7.500 ví được kết nối trong một tháng — đó là đếm số kết nối, không phải số giao dịch, và được trích ở đây đúng như vậy, không hơn.
Mỗi phương thức xác minh thực sự chứng minh điều gì
Mỗi phương thức xác minh chứng minh một điều hẹp, rồi bị đọc như thể chứng minh điều gì đó rộng hơn nhiều. Một chiến dịch Zealy có thể dùng tám phương thức, mỗi phương thức được trình bày ở đây cùng với điều nó xác lập, điều nó để ngỏ, và kết quả dựa vào phán đoán của ai. Hãy đọc cột "không chứng minh" trước, vì đó là nơi có những bất ngờ.
| Phương thức | Điều nó chứng minh | Điều nó không chứng minh | Độ chặt chẽ nằm ở đâu |
|---|---|---|---|
| Nhiệm vụ token | Một ví được kết nối nắm giữ ít nhất mức số dư tối thiểu của một token nhất định trên một mạng nhất định, tùy chọn trong thời gian nắm giữ tối thiểu | Cách các token được có được, liệu chúng có bị vay mượn để claim hay không, hoặc ai kiểm soát ví | Zealy đọc số dư |
| Nhiệm vụ NFT | Một ví được kết nối nắm giữ ít nhất N NFT từ một bộ sưu tập, tùy chọn trong thời gian tối thiểu | Nguồn gốc, giá mua, hoặc việc người nắm giữ là một người khác biệt với N người nắm giữ còn lại | Zealy đọc số dư |
| Nhiệm vụ "onChain" | Chỉ rằng một endpoint HTTPS do dự án chọn đã trả về kết quả đạt. Khi xuất bản, Zealy chuyển nhiệm vụ thành nhiệm vụ API, nên dòng này và dòng tiếp theo là cùng một cơ chế | Không có gì về chuỗi tự thân. Zealy không truy vấn mạng | Máy chủ của chính dự án |
| Nhiệm vụ API / Zealy Connect | Rằng endpoint của dự án đã chấp nhận định danh Zealy và tài khoản liên kết của người dùng và trả về thành công | Bất cứ điều gì endpoint của dự án không kiểm tra | Máy chủ của chính dự án |
| Khối lượng cuộc thi giao dịch | Khối lượng mà sàn giao dịch tích hợp báo cáo cho nhà giao dịch đó, được xếp hạng trực tiếp | Rằng các bên đối ứng không liên quan đến nhau, hoặc khối lượng đó được thúc đẩy bởi động cơ kinh tế | Báo cáo của sàn giao dịch |
| Đánh giá thủ công | Một người đã xem bài nộp và đưa ra phán đoán, với lịch sử sao và cờ của người dùng hiển thị | Bất cứ điều gì người đó không thể thấy trong bài nộp | Người đánh giá của bạn |
| Đánh giá AI | Một mô hình đã kiểm tra bài nộp theo tiêu chí bằng văn bản của bạn và đưa ra đạt hoặc không đạt kèm lý do | Các khoảng trống đã được ghi nhận: ảnh độ phân giải thấp hoặc mờ, chữ viết tay, phông chữ lạ, nội dung cần cuộn hoặc liên kết ngoài, và chuỗi tweet, thứ nó không thể tải về | Prompt của bạn |
| Proof of Humanity | Tài khoản X được kết nối của thành viên trông giống người thật hơn là tự động: nó kiểm tra ảnh đại diện, loại tài khoản theo dõi ít hơn 50 hoặc được theo dõi bởi ít hơn 10, và chạy một mô hình trên tài khoản | Bất cứ điều gì on-chain. Nó không đọc dữ liệu chuỗi và không đọc hoạt động Zealy | Heuristic của Zealy |
Dòng thứ ba xứng đáng được viết thành đoạn văn, vì cái tên đang gây thiệt hại thật sự.
Nhiệm vụ on-chain của Zealy là một webhook khoác tên blockchain. Dự án cấu hình nó bằng một endpoint HTTPS và một mạng. Khi quest được xuất bản, Zealy chuyển nhiệm vụ thành nhiệm vụ API mang ví của thành viên, và khi claim, nó POST đến endpoint đó và máy chủ của chính dự án trả về đạt hoặc không đạt. Zealy không bao giờ truy vấn node, không bao giờ kiểm tra giao dịch, và không bao giờ đưa ra ý kiến về điều gì đã xảy ra on-chain. Loại nhiệm vụ này không có validator riêng trong backend của Zealy; nhiệm vụ API mà nó trở thành mới là thứ làm công việc đó.
Webhook là kiến trúc đúng. Dự án biết "đã dùng giao thức" nghĩa là gì với giao thức của mình còn Zealy thì không. Nhưng điều đó có nghĩa là cụm từ "đã xác minh on-chain" trên một chiến dịch Zealy mô tả độ chặt chẽ của dự án, không phải của Zealy. Nếu endpoint trả về 200 cho bất kỳ ví nào từng chạm vào hợp đồng, thì đó chính là thứ đã được xác minh. Cái tên hứa hẹn một lần đọc chuỗi mà không có gì trong hệ thống thực hiện.
Những gì Zealy không xác minh, nói thẳng ra
Zealy không xác lập rằng hoạt động on-chain là thật, rằng tài sản trong ví là kiếm được chứ không phải vay mượn, hay rằng các ví trong một chiến dịch thuộc về những người khác nhau. Có bảy giới hạn cụ thể sau đây. Không giới hạn nào là bí mật, tất cả đều được đối chiếu với mã nguồn và tài liệu công khai của Zealy vào ngày 14 tháng 8 năm 2026, và không giới hạn nào xuất hiện trong tài liệu tiếp thị.
1. Nắm giữ không phải là giao dịch, và giao dịch không phải là làm người. Các nhiệm vụ token và NFT đọc số dư tại thời điểm claim. Một ví được nạp tiền một giờ trước sẽ vượt qua y hệt như một ví đã nắm giữ cả năm, trừ khi bạn đặt thời gian nắm giữ tối thiểu — và ngay cả khi đó, việc nắm giữ cũng không phải bằng chứng của việc sử dụng.
2. Nhiệm vụ on-chain là một webhook. Đã đề cập ở trên. Mọi sự chặt chẽ on-chain là do bạn tự lo.
3. Zealy bắt được việc tái sử dụng định danh, không phải mạng lưới sybil — và phần này từng nói mạnh hơn cho đến ngày 17 tháng 8 năm 2026. Nó từng nói Zealy hoàn toàn không có phát hiện sybil. Điều đó sai, và sai lầm này đáng được nêu tên: tìm kiếm tạo ra nó chỉ tìm từ "sybil", trong khi hệ thống được gọi là anti-cheat. Những gì packages/api/src/domains/anticheat làm: nó liên kết tài khoản của bạn với mọi tài khoản Zealy khác dùng chung email chuẩn hóa (đã bỏ dấu chấm trong Gmail và các alias + ), một định danh X, Discord hoặc Telegram đã liên kết, hoặc một địa chỉ ví đã xác minh; đếm các tài khoản liên kết đã claim; cảnh báo bạn khi vượt một ngưỡng và tạm thời hạn chế tài khoản khi vượt ngưỡng tiếp theo. Tài khoản bị hạn chế không thể claim. Các ngưỡng, thời gian hạn chế và khoảng thời gian mà việc tính điểm bao phủ không được in ở đây — đó là ranh giới mà kẻ tấn công sẽ dò theo, và Zealy không công bố bất kỳ thông tin nào trong số đó. Có hai điều nó không phải. Nó không phải theo từng cộng đồng — không admin nào cấu hình nó, và nó chạy trên toàn bộ Zealy. Và nó không phải phân cụm ví: nó bắt một người tái sử dụng định danh, không phải một người vận hành các danh tính thực sự tách biệt với các ví riêng biệt, mà đó chính là trường hợp một chiến dịch on-chain thực sự phải tính đến. Cảnh báo trùng lặp dành cho người duyệt, hiển thị các thành viên khác đã nộp cùng văn bản trên cùng nhiệm vụ, nằm sau một cờ cảnh báo duyệt theo từng cộng đồng. Các cài đặt bảo mật cộng đồng là toàn bộ bề mặt mà một dự án có thể cấu hình: khả năng hiển thị, yêu cầu XP tối thiểu, tiêu thụ lời mời, và một tập hợp thông tin thành viên bắt buộc — ví đã kết nối, Discord, X, X Premium và Telegram, cộng với địa chỉ ví được dán trên các cộng đồng có blockchain không hỗ trợ kết nối ví. Email cũng thuộc danh sách đó: công tắc đã biến mất khỏi trang, nhưng cộng đồng nào vẫn bật nó thì vẫn chặn claim cho đến khi thành viên có email đã xác minh, và cài đặt này vẫn truy cập được qua API cài đặt cộng đồng. Lưu ý rằng hai tùy chọn ví không giống nhau: một cái kết nối ví, cái kia nhận địa chỉ do thành viên tự nhập, và giao diện của chính Zealy ghi rằng "không thể xác minh tính xác thực của địa chỉ". Không có công tắc sybil, không có danh sách chặn và không có trường IP trên trang đó: công cụ duy nhất thực sự tương quan các tài khoản là điểm anti-cheat ở trên, và không cộng đồng nào cấu hình nó.
Và chúng tôi đã tự đính chính về điểm này. Metadata trên chính trang của Zealy từng liệt kê lọc sybil trong các khả năng của sản phẩm. Những gì codebase triển khai là điểm tái sử dụng định danh mô tả ở trên, không phải việc lọc mà dòng đó ngụ ý, nên nó đã phóng đại những gì Zealy làm và đã được viết lại trong cùng thay đổi đã xuất bản bài này. Nó được nêu tên ở đây thay vì lặng lẽ sửa, bởi một bài viết về những gì nền tảng không xác minh thì không có lý do gì phải che giấu một trường hợp mà chính người xuất bản nó đang làm đúng điều đó.
Galxe làm việc này tốt hơn Zealy. Galxe công bố một hệ thống nhận diện bot được ghi chép theo dõi hoạt động người dùng để tìm các mẫu khác với hành vi con người thông thường và đọc dữ liệu on-chain để tìm hoạt động ví đáng ngờ — các mẫu giao dịch bất thường, tạo địa chỉ nhanh chóng, tham gia nhiều chiến dịch từ các địa chỉ có vẻ không liên quan — và bán một gói Advanced Sybil Prevention cho người đăng ký Business+ bên trên hệ thống đó. Zealy không có khả năng tương đương. Nếu khả năng chống sybil là yếu tố quyết định trong việc chọn nền tảng của bạn, đó là lý do để chọn Galxe, và phần còn lại của so sánh nằm trong Zealy vs Galxe. Chúng tôi muốn bạn đọc câu đó ở đây hơn là phát hiện ra nó sau một chiến dịch.
Với phần còn lại của hạng mục, thông tin không được công bố. Việc tìm kiếm và tải tài liệu của Layer3 và QuestN vào ngày 14 tháng 8 năm 2026 không tìm thấy trang nào mô tả cách mỗi bên xử lý sybil — blog của Layer3 từ chối yêu cầu hoàn toàn và tài liệu của QuestN không có mục như vậy — nên không có tuyên bố nào ở đây được gán cho bên nào.
4. Giới hạn khối lượng giới hạn giải thưởng, không giới hạn hành vi. Phần tiếp theo đề cập đầy đủ về điều này.
5. Các biện pháp kiểm soát bot hiện có hẹp hơn vẻ ngoài của chúng, và một số được tắt theo mặc định. Captcha trên các claim chứa nhiệm vụ X chỉ chạy trên các cộng đồng đã bật nó, và ngay cả ở đó nó cũng không chặn mọi claim. Bộ giới hạn tốc độ claim đếm số claim theo từng cộng đồng trong một khoảng thời gian ngắn thay vì theo từng người — nên nhiều tài khoản mỗi cái đều ở dưới ngưỡng sẽ vô hình với nó. Các ngưỡng chính xác được cố ý giữ ngoài bài này: in ra ranh giới mà kẻ tấn công phải ở dưới là giúp đỡ kẻ tấn công, và hình dạng của biện pháp kiểm soát mới là thứ thay đổi thiết kế chiến dịch của bạn. Tự động từ chối các bài nộp trùng lặp là một cài đặt theo từng nhiệm vụ trên các nhiệm vụ trả lời và quote-tweet trên X, mặc định tắt, và bắt văn bản trùng lặp thay vì người trùng lặp; cảnh báo trùng lặp dành cho người duyệt là một biện pháp kiểm soát riêng được điều khiển bởi một cờ theo từng cộng đồng.
6. AI Review và Proof of Humanity là các heuristic về nội dung và tài khoản mạng xã hội. Proof of Humanity đọc hồ sơ Zealy của thành viên và tài khoản X đã kết nối: nó yêu cầu ảnh đại diện, tên và email ở phía Zealy, còn ở phía X thì từ chối các tài khoản theo dõi dưới 50 người hoặc có dưới 10 người theo dõi trước khi một mô hình xem xét tài khoản. Nó không đọc hoạt động quest của thành viên, và cả hai bước kiểm tra đều không chạm đến chuỗi. Tài liệu của Zealy giờ cũng nói như vậy: "Không có hoạt động Zealy nào được đọc — không claim, quest, XP, thời gian hay tốc độ." Trang đó từng mô tả nhiệm vụ là phân tích các mẫu hoạt động Zealy cho đến khi được sửa lại.
7. IP được thấy nhưng không bị dùng để chống lại bạn, và một điều đơn giản là chưa được xác lập. Địa chỉ IP của một claim được chuyển đến Cloudflare như một phần của bước kiểm tra captcha, và API áp dụng giới hạn tốc độ yêu cầu chung theo IP, nhưng không có kiểm tra gian lận dựa trên IP nào chặn một claim và không có IP nào được lưu gắn với claim đó. Riêng biệt — và câu này từng nói điều ngược lại — có một liên kết danh tính xuyên cộng đồng. Điểm chống gian lận nối các tài khoản trên toàn nền tảng theo email chuẩn hóa, các định danh tài khoản liên kết được chia sẻ và địa chỉ ví đã xác minh. Nó đọc các định danh chứ không đọc hành vi: không có dấu vân tay thiết bị, không có thời điểm gửi, không có IP.
Giới hạn khối lượng: biện pháp chống farm có hiệu lực thực sự
Các cuộc thi giao dịch của Zealy giới hạn khối lượng được tính vào bảng xếp hạng cho mỗi người dùng, mỗi giờ và mỗi ngày. Các giá trị mặc định nằm trong API của Zealy chứ không nằm trong tay bạn, và các con số không được in ở đây. Khối lượng vượt giới hạn vẫn diễn ra trên sàn — nó chỉ ngừng mang lại thứ hạng. Cơ chế này giới hạn phần thưởng có thể thu về chứ không giới hạn bản thân việc giao dịch, điều này hẹp hơn nghe có vẻ và vẫn là biện pháp kiểm soát mạnh nhất ở đây.
Hai điều kiện đáng kiểm tra trước khi bạn dựa vào nó. Các giới hạn áp dụng cho những cuộc thi chạy theo chu kỳ hàng ngày, và chúng có thể bị tắt cho một cuộc thi riêng lẻ.
Các giá trị mặc định đó có thể bị ghi đè theo từng cuộc thi, tuy không phải do bạn. Các giá trị nằm trong bản ghi cuộc thi, và không có endpoint công khai nào của Zealy tạo hoặc cập nhật bản ghi đó, nên việc thay đổi chúng là một yêu cầu gửi đến đội ngũ Zealy giống như phần còn lại của việc thiết lập.
Giới hạn không phát hiện giao dịch tự mua bán. Một nhà giao dịch wash-trading với chính mình trong giới hạn sẽ không bị phát hiện. Điều giới hạn làm là thay đổi kinh tế học: vượt quá giới hạn hàng ngày, mỗi đô la tự wash thêm đều tốn phí và không mang lại thứ hạng nào. Nó khiến cuộc tấn công kém hiệu quả về vốn thay vì bất khả thi, và kém hiệu quả về vốn là một biện pháp phòng vệ thực sự khi quỹ giải thưởng cố định.
Zealy cũng công bố điều này trong tài liệu tiếp thị của chính mình. Nghiên cứu điển hình RIZE liệt kê, trong mục chơi công bằng, "Giới hạn khối lượng được áp dụng mỗi giờ và mỗi người dùng để hạn chế lạm dụng", cùng với $3.4M tổng khối lượng giao dịch trong 20 ngày, trung bình $170K mỗi ngày so với KPI $100K/ngày, và hơn 300 nhà giao dịch duy nhất.
Một cuộc thi Zealy khác được công bố với đầy đủ số liệu: một chiến dịch MEXC báo cáo $9.5M tổng khối lượng từ $9,800 USDT tiền thưởng trong 28 ngày so với mục tiêu $4.8M, với khoảng 200 nhà giao dịch hoạt động hàng ngày và hiệu quả thưởng-trên-khối lượng được nêu là 0.103%.
Hãy đọc cả hai kèm theo lưu ý: đây là khối lượng sàn tập trung do sàn báo cáo, không phải hoạt động trên chuỗi được quan sát độc lập. Zealy tích hợp với sàn và xếp hạng những gì sàn báo cáo. Đó là một tiêu chuẩn bằng chứng khác với một trình lập chỉ mục chuỗi, và điều trung thực là nói rõ điều đó thay vì để "khối lượng" ngụ ý nhiều hơn thực tế.
Và hãy lưu ý các giới hạn nằm ở đâu. Các cuộc thi giao dịch không tự phục vụ: đội ngũ Zealy thiết lập từng cuộc thi với một sàn cụ thể. Không có giới hạn tương đương nào cho các claim quest thông thường, nên ngoài một cuộc thi, biện pháp kiểm soát này không có sẵn cho bạn.
Cách thưởng cho hoạt động trên chuỗi mà không mua khối lượng wash
Không phương pháp xác minh nào có thể cho bạn biết một giao dịch có thực sự mang tính kinh tế hay không, nên thiết kế phần thưởng phải làm việc đó thay. Năm quyết định gánh phần lớn: bạn trả cho cái gì, trả bao nhiêu, một ví có thể thu về bao nhiêu, endpoint của bạn kiểm tra gì, và bạn báo cáo con số nào. Cả năm đều thuộc về bạn, không phải nền tảng của bạn.
Thưởng cho kết quả, không phải giao dịch. Nếu bạn trả theo mỗi lần swap, bạn mua swap. Hãy trả cho trạng thái bạn thực sự muốn — một vị thế được giữ qua một khoảng thời gian, thanh khoản vẫn còn vào cuối cửa sổ, một tài khoản quay lại vào tuần thứ ba. Sự chia tách thị trường năm 2022 tồn tại vì trade-to-earn trả cho sự kiện; OpenSea không trả gì và tỷ lệ wash-trading của nó là 2.4%.
Đặt phần thưởng nhỏ hơn chi phí làm giả. Đây là phép tính quyết định mọi thứ khác. Gas, chênh lệch giá, phí sàn và thời gian là cơ sở chi phí của kẻ tấn công. Nếu phần thưởng mỗi hành động của bạn vượt qua cơ sở đó, farm là một ngành kinh doanh hợp lý và sẽ có người điều hành nó như vậy. Định giá thấp hơn, và kinh tế học sẽ thực thi điều mà lớp xác minh của bạn không thể.
Giới hạn những gì một ví có thể kiếm được. Các cuộc thi giao dịch của Zealy làm điều này theo người dùng, theo giờ và theo ngày. Ngoài một cuộc thi giao dịch, bạn phải tự xây dựng thứ tương đương: một phần thưởng ai đến trước được trước với giới hạn người tham gia cứng, một cuộc rút thăm thay vì trả theo hành động, hoặc một giai đoạn chỉ XP trước bất cứ thứ gì có giá trị tiền tệ.
Quyết định webhook của bạn thực sự kiểm tra gì, rồi ghi lại. Nếu bạn dùng nhiệm vụ trên chuỗi, bạn chính là lớp xác minh. Kích thước giao dịch tối thiểu, tuổi ví tối thiểu, kiểm tra nguồn vốn, thời gian nắm giữ, thời gian chờ giữa các hành động đủ điều kiện — mỗi thứ đó là một dòng mã ở phía bạn và không có thứ nào tồn tại mặc định. Hãy công bố tiêu chí cùng chiến dịch. Một quy tắc công khai cũng là một biện pháp răn đe.
Báo cáo một chỉ số mà farm không thể tô vẽ. Ví duy nhất là con số dễ bị thổi phồng nhất và là con số mà hầu hết các bài thuyết trình mở đầu. Hãy ưu tiên số ví vẫn hoạt động 30 ngày sau khi phần thưởng dừng lại, quy mô vị thế trung vị thay vì trung bình, hoặc tỷ lệ người tham gia đã thực hiện một hành động không có ưu đãi thứ hai. Những điều đó tốn kém hơn để làm giả so với lợi ích chúng mang lại.
Không điều nào trong số này thay thế việc biết ai là những người dùng thực sự đầu tiên của bạn, một vấn đề riêng được đề cập trong cách có được 1.000 người dùng đầu tiên cho ứng dụng crypto, hoặc câu hỏi về trình tự những gì một cộng đồng làm trong những tuần sau khi chiến dịch kết thúc, được trình bày trong cách phát triển cộng đồng crypto từ con số không.
Kết luận khó chịu là không nền tảng quest nào có thể trao cho bạn tính xác thực. Zealy có thể triển khai một cơ chế xác minh do bạn định nghĩa, giới hạn số tiền mà bảng xếp hạng chi trả, và gắn cờ các tài khoản có hành vi giống bot ngoài chuỗi. Liệu một giao dịch có ý nghĩa gì hay không là câu hỏi về thiết kế phần thưởng của bạn, và nó vẫn thuộc về bạn.