Hoe je on-chain activiteit stimuleert, geen wash volume
Wat nep on-chain volume voorspelt, is het beloningsontwerp, niet de chain. Plus wat elke Zealy-verificatiemethode bewijst — en het deel dat Zealy niet doet.
Door Mathis Grosjean
Op deze pagina
Kort antwoord: Betaal voor een transactie en je krijgt transacties. De variabele die voorspelt of on-chain volume echt is, is niet de chain, het asset of de verificatieleverancier — het is of het platform mensen per eenheid van het gemeten iets betaalde. Ontwerp de beloning zo dat de metric niet te fabriceren is, en beperk vervolgens hoeveel beloning één wallet kan verzamelen.
Openbaarmaking: Zealy publiceert dit en Zealy verkoopt een questplatform dat projecten gebruiken om on-chain activiteit te stimuleren. Daardoor is de volgende alinea de belangrijkste op deze pagina.
Wat Zealy niet doet: Zealy verifieert niet of on-chain activiteit authentiek is. De Token- en NFT-taken van Zealy lezen een wallet-saldo. Zealy's taak genaamd "onChain" leest helemaal geen chain — bij publicatie herschrijft Zealy deze naar een API-taak die een door het project aangeleverde endpoint aanroept en vertrouwt het antwoord. En de sybil-aanpak van Zealy stopt bij hergebruik van identifiers: een anti-cheatscore koppelt accounts die een e-mailadres, een verbonden sociaal account of een geverifieerde wallet delen en beperkt de accounts die zich opstapelen, en niets daarbuiten onderscheidt twee echte identiteiten. Alle drie de uitspraken zijn op 14 augustus 2026 gecontroleerd tegen Zealy's eigen codebase en openbare documentatie; de derde is op 17 augustus 2026 gecorrigeerd, omdat de eerste versie van dit bericht zei dat Zealy helemaal geen dergelijk systeem had — de zoekopdracht zocht op "sybil", en het systeem heet anti-cheat.
Laatst geverifieerd: 14 augustus 2026, waarbij de claims over anti-cheat, rate-limiter, captcha en volumelimiet op 17 augustus 2026 opnieuw zijn gecontroleerd tegen Zealy's bron en gecorrigeerd waar ze onjuist waren.
Waarom betalen per transactie precies het volume oplevert waarvoor je hebt betaald
De Ethereum NFT-markt van 2022 kwam bij deze vraag dicht bij een gecontroleerd experiment. Analist hildobby, schreef in december 2022 op Dune's blog, en ontdekte dat 58% van het Ethereum NFT-volume van dat jaar kenmerken van wash trading vertoonde. De uitsplitsing per marktplaats is de bevinding: LooksRare 98%, X2Y2 87% en OpenSea 2,4%.
Dezelfde chain, dezelfde assets, grotendeels dezelfde populatie wallets. Het verschil is dat LooksRare en X2Y2 handelaren in hun eigen token betaalden voor handelen, en OpenSea niet.
Dat is het hele argument van dit bericht, en het gaat verder dan NFT's. Een questcampagne die per transactie betaalt, is structureel hetzelfde instrument als een trade-to-earn-token: er wordt een beloning gekoppeld aan een telbare on-chain gebeurtenis, en vervolgens worden de gebeurtenissen geteld. Als de beloning per gebeurtenis hoger is dan de kosten om de gebeurtenis te produceren, zal iemand gebeurtenissen produceren. Niet omdat je community oneerlijk is, maar omdat je erom hebt gevraagd.
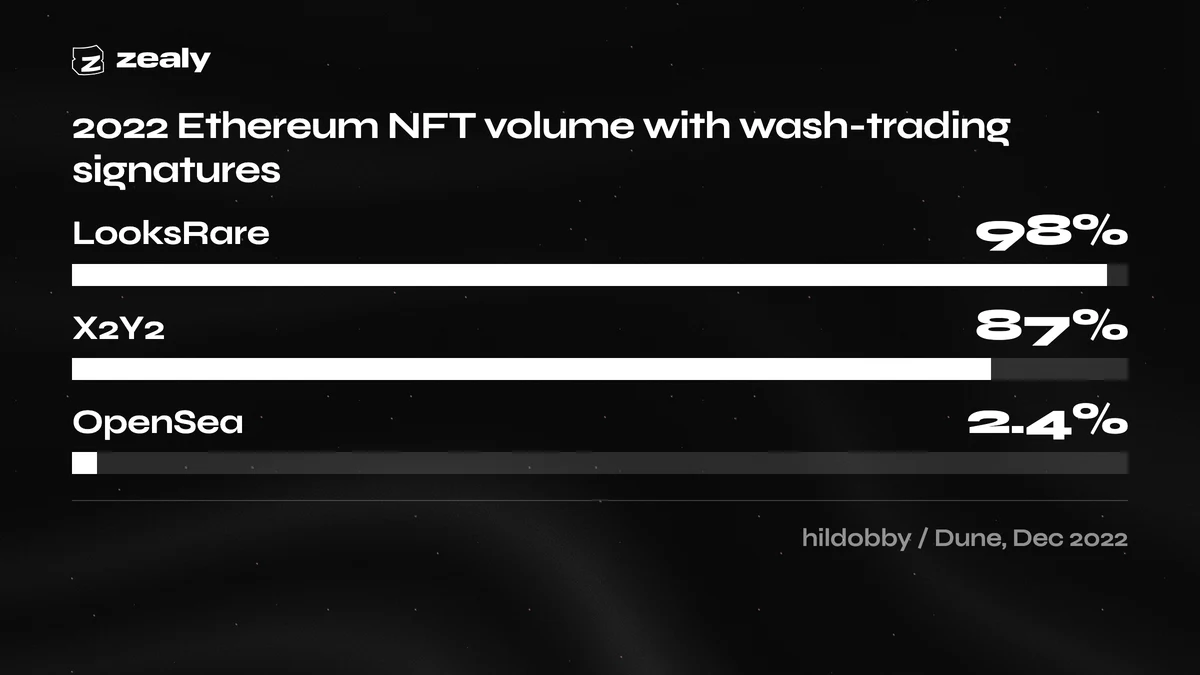
Aandeel van het Ethereum NFT-volume in 2022 met wash-trading-kenmerken, per marktplaats. Data: hildobby op Dune, 16 december 2022. LooksRare en X2Y2 betaalden handelaren in hun eigen token; OpenSea had geen trade-to-earn-token.
Nu de correctie, want een bericht dat dit probleem overdrijft is net zo nutteloos als een bericht dat het verbergt.
Wash trading vormt niet het grootste deel van het on-chain volume. Chainalysis meldde in januari 2025 tot $2,57 miljard aan vermoedelijke wash trading op Ethereum, BNB Smart Chain en Base in 2024. Het aandeel is het deel dat het lezen waard is: voor november 2024 plaatst hetzelfde rapport zijn twee detectieheuristieken op 0,035% en 0,046% van het volume van gedecentraliseerde exchanges. Chainalysis is ook expliciet dat zijn methode gedragspatronen volgt en niet intentie. Dus: een echt, meetbaar, vervolgbaar fenomeen, en een klein aandeel van het totaal.
De Dune-studie maakt hetzelfde punt in een andere vorm. Wash trading was goed voor bijna 45% van het totale Ethereum NFT-volume naar waarde, maar slechts 1,5% van alle transacties. Een klein aantal adressen dat grote bedragen laat rouleren vertekent een waardegewogen maatstaf terwijl een aantalgewogen maatstaf bijna onaangetast blijft. Welke maatstaf je rapporteert, bepaalt hoe misleid je wordt.
Nog twee stukken context. Het academische werk gaat over een andere locatie: de NBER working paper gepubliceerd in Management Science in 2023 vond wash trading gemiddeld meer dan 70% van het gerapporteerde volume op ongereguleerde exchanges — maar het paper bestudeert 29 cryptocurrency-exchanges, geanonimiseerd achter codes, via statistische forensiek op het volume dat ze over zichzelf rapporteren. Niets erin meet een gedecentraliseerde exchange, en iedereen die het citeert als een bevinding over on-chain volume, citeert het verkeerd.
En dit brengt juridisch risico met zich mee, niet alleen gêne. In In maart 2021 beval de CFTC Coinbase een civiele geldboete van $6,5 miljoen te betalen, deels omdat een werknemer opzettelijk overeenkomende koop- en verkooporders plaatste als wash trades. Eén incident, één bedrijf, één toezichthouder — maar het bevestigt dat "we waren gewoon liquiditeit aan het opbouwen" geen categorie is die de wet erkent.
Eén wallet is niet één persoon
Wash trading blaast de waarde van on-chain activiteit op; sybil farming blaast het aantal deelnemers erachter op. Het zijn verschillende problemen met verschillende oplossingen, en een campagne kan beide tegelijk hebben terwijl elke afzonderlijke transactie op de chain volkomen echt is en elke wallet in het dashboard echt is. Wallets tellen is geen mensen tellen.
Het airdropdossier is waar dit het best gedocumenteerd is, omdat airdrops iemand dwingen het aantal te publiceren. LayerZero maakte in mei 2024 bekend dat bijna 6 miljoen unieke walletadressen met LayerZero hadden geïnterageerd, en opende een zelfrapportagevenster waarin sybils 15% van hun beoogde toewijzing kregen om zichzelf te identificeren. Cointelegraph meldde dat 803.093 adressen uiteindelijk werden geïdentificeerd als potentiële sybiladressen, verfijnd vanuit een eerste pool van meer dan twee miljoen.
De mechanismen schalen beter dan de meeste teams aannemen. DL News documenteerde een Arbitrum-zaak in juni 2023 waarbij één aanvaller via één wallet meer dan 1.000 accounts financierde, die samen in aanmerking kwamen voor meer dan 428.000 airdrop-ARB-tokens. Dat is één operator, één financieringswallet en een deelnemersaantal van vier cijfers in je dashboard.
Geen van die wallets deed iets ongeldigs on-chain — ze bridgeden, swapten en hielden, en elke transactie klopt. De activiteit is echt, terwijl de populatie erachter fictie is.
Een walletverbinding is een nog zwakker signaal. Zealy's Relatieve casestudy meldt meer dan 7.500 verbonden wallets in een maand — een telling van verbindingen, niet van transacties, en hier uitsluitend als zodanig aangehaald.
Wat elke verificatiemethode daadwerkelijk bewijst
Elke verificatiemethode bewijst één smal ding en wordt vervolgens gelezen als bewijs voor iets veel breders. Een Zealy-campagne kan er acht gebruiken, elk hier uiteengezet met wat het vaststelt, wat het openlaat en op wiens oordeel het resultaat berust. Lees eerst de kolom "bewijst niet", want daar zitten de verrassingen.
| Methode | Wat het bewijst | Wat het niet bewijst | Waar de strengheid zit |
|---|---|---|---|
| Tokentaak | Een verbonden wallet heeft minstens een minimumsaldo van een bepaald token op een bepaald netwerk, optioneel voor een minimale aanhoudperiode | Hoe de tokens zijn verkregen, of ze zijn geleend voor de claim, of wie de wallet beheert | Zealy leest het saldo |
| NFT-taak | Een verbonden wallet bevat minstens N NFT's uit een collectie, optioneel voor een minimale periode | Herkomst, aankoopprijs, of dat de houder een andere persoon is dan de andere N houders | Zealy leest het saldo |
| "onChain"-taak | Alleen dat een door het project gekozen HTTPS-endpoint een pass heeft teruggegeven. Bij publicatie zet Zealy de taak om in een API-taak, dus deze rij en de volgende zijn één mechanisme | Niets over de chain zelf. Zealy bevraagt het netwerk niet | De eigen server van het project |
| API-taak / Zealy Connect | Dat het endpoint van het project de Zealy- en gekoppelde-account-identificaties van een gebruiker accepteerde en succes retourneerde | Wat het endpoint van het project ook niet controleerde | De eigen server van het project |
| Handelscompetitievolume | Volume dat de geïntegreerde exchange voor die trader rapporteerde, live gerangschikt | Dat de tegenpartijen ongerelateerd waren, of dat het volume economisch gemotiveerd was | De rapportage van de exchange |
| Handmatige beoordeling | Een mens heeft de inzending bekeken en een oordeel gevormd, met de ster en vlaggeschiedenis van de gebruiker zichtbaar | Alles wat de mens niet kon zien in de inzending | Jouw beoordelaars |
| AI-beoordeling | Een model heeft de inzending getoetst aan je geschreven criteria en gaf een geslaagd of gezakt met een reden | Gedocumenteerde hiaten: afbeeldingen met lage resolutie of wazig, handgeschreven tekst, exotische lettertypen, inhoud die scrollen of een externe link vereist, en tweet-threads, die het niet kan ophalen | Je prompt |
| Proof of Humanity | Het gekoppelde X-account van een lid ziet er menselijk uit in plaats van geautomatiseerd: er wordt gecontroleerd op een avatar, accounts die minder dan 50 volgen of door minder dan 10 gevolgd worden worden afgewezen, en er wordt een model op het account losgelaten | Iets on-chain. Het leest geen chaindata en geen Zealy-activiteit | Zealy's heuristiek |
De derde rij verdient tekst en uitleg, want de naam richt echte schade aan.
Zealy's on-chain-taak is een webhook die de naam van een blockchain draagt. Een project configureert hem met een HTTPS-endpoint en een netwerk. Wanneer de quest wordt gepubliceerd, zet Zealy de taak om in een API-taak met de wallet van het lid, en bij het claimen doet hij een POST naar dat endpoint, waarna de eigen server van het project pass of fail teruggeeft. Zealy bevraagt nooit een node, inspecteert nooit een transactie en vormt zich nooit een mening over wat er on-chain is gebeurd. Het taaktype heeft geen eigen validator in Zealy's backend; de API-taak waarin het verandert, doet het werk.
Een webhook is de juiste architectuur. Het project weet wat "het protocol gebruikt" betekent voor zijn protocol, en Zealy niet. Maar het betekent dat de frase "verified on-chain" op een Zealy-campagne de nauwgezetheid van het project beschrijft, niet die van Zealy. Als het endpoint 200 teruggeeft voor elke wallet die ooit het contract heeft aangeraakt, is dat wat er is geverifieerd. De naam belooft een chainread die niets in het systeem uitvoert.
Wat Zealy niet verifieert, in duidelijke taal
Zealy stelt niet vast dat on-chain-activiteit authentiek is, dat de holdings van een wallet verdiend zijn in plaats van geleend, of dat de wallets in een campagne aan verschillende mensen toebehoren. Zeven specifieke beperkingen volgen. Geen ervan is geheim, alle zijn op 14 augustus 2026 gecontroleerd tegen Zealy's code en openbare documentatie, en geen ervan staat in de marketing.
1. Bezitten is geen transactie, en transacteren is geen persoon zijn. Token- en NFT-taken lezen een saldo op het moment van claimen. Een wallet die een uur geleden is gefinancierd, slaagt op identieke wijze als een wallet die al een jaar aanhoudt, tenzij je een minimale aanhoudperiode instelt — en zelfs dan is aanhouden geen bewijs van gebruik.
2. De on-chain taak is een webhook. Hierboven behandeld. Alle on-chain strengheid is aan jou.
3. Zealy vangt hergebruik van identifiers, geen sybil-netwerken — en deze sectie zei iets sterkers tot 17 augustus 2026. Er stond dat Zealy helemaal geen sybil-detectie had. Dat was onjuist, en de fout is het benoemen waard: de zoekopdracht die dit opleverde zocht naar het woord "sybil", en het systeem heet anti-cheat. Wat packages/api/src/domains/anticheat het doet: het koppelt je account aan elk ander Zealy-account dat je canonieke e-mailadres deelt (Gmail-punten en + aliassen verwijderd), een gekoppelde X-, Discord- of Telegram-identifier, of een geverifieerd walletadres; telt de gekoppelde accounts die hebben geclaimd; waarschuwt je voorbij de ene drempel en beperkt het account tijdelijk voorbij de volgende. Een beperkt account kan niet claimen. De drempels, de duur van de beperking en het venster dat de scoring bestrijkt, staan hier niet vermeld — dat is de grens waartegen een aanvaller zou afstellen, en Zealy publiceert er geen enkele van. Twee dingen is het niet. Het is niet per community — geen beheerder configureert het, en het werkt binnen heel Zealy. En het is geen walletclustering: het vangt één persoon die identifiers hergebruikt, niet één persoon die werkelijk afzonderlijke identiteiten met afzonderlijke wallets beheert, wat het geval is dat een on-chain campagne daadwerkelijk moet beprijzen. De melding voor dubbele inzendingen voor reviewers, die de andere leden toont die dezelfde tekst op dezelfde taak hebben ingediend, zit achter een per-community vlag voor reviewmeldingen. De beveiligingsinstellingen van de community zijn het volledige oppervlak dat een project kan configureren: zichtbaarheid, een minimale XP-vereiste, invite-verbruik en een reeks vereiste ledengegevens — een verbonden wallet, Discord, X, X Premium en Telegram, plus een geplakte walletadres op communities waarvan de blockchain geen ondersteunde walletverbinding heeft. E-mail hoort ook op die lijst: de toggle is van de pagina verdwenen, maar een community die hem heeft ingesteld blokkeert nog steeds claims totdat het lid een geverifieerd e-mailadres heeft, en de instelling is nog steeds bereikbaar via de community-instellingen-API. Let op dat de twee walletopties niet hetzelfde zijn: de ene verbindt een wallet, de andere neemt een adres dat het lid zelf typt, en Zealy's eigen interface zegt "de authenticiteit van het adres kan niet worden geverifieerd". Er is geen sybil-toggle, geen blocklist en geen IP-veld op die pagina: de enige controle die accounts correleert is de anti-cheatscore hierboven, en geen enkele community configureert die.
En op dit punt hebben we ons gecorrigeerd. Zealy's eigen sitemetadata vermeldde vroeger sybilfiltering onder de mogelijkheden van het product. Wat de codebase implementeert is de hierboven beschreven identifier-hergebruikscore, niet de filtering die die regel impliceerde, dus het overdreef wat Zealy doet en werd herschreven in dezelfde wijziging die dit bericht publiceerde. Het wordt hier genoemd in plaats van stilzwijgend gecorrigeerd, omdat een bericht over wat een platform niet verifieert geen enkele reden heeft om een geval te verbergen waarin de uitgever ervan precies dat doet.
Galxe doet dit beter dan Zealy. Galxe publiceert een gedocumenteerd bot-identificatiesysteem dat gebruikersactiviteit monitort op patronen die afwijken van typisch menselijk gedrag en on-chain data leest op verdachte walletactiviteit — ongebruikelijke transactiepatronen, snelle adresgeneratie, deelname aan meerdere campagnes vanaf schijnbaar ongerelateerde adressen — en een Advanced Sybil Prevention-tier verkoopt voor Business+-abonnees daarbovenop. Zealy heeft geen gelijkwaardige mogelijkheid. Als sybil-resistentie de beslissende factor is bij je platformkeuze, is dat een reden om voor Galxe te kiezen, en de rest van de vergelijking staat in Zealy vs Galxe. We zouden liever hebben dat je die zin hier leest dan dat je het na een campagne ontdekt.
Voor de rest van de categorie is de informatie niet gepubliceerd. Zoeken naar en ophalen van de documentatie van Layer3 en QuestN op 14 augustus 2026 leverde geen pagina op die beschrijft hoe een van beide met sybils omgaat — de blog van Layer3 weigerde het verzoek ronduit en de documentatie van QuestN heeft geen dergelijke sectie — dus geen enkele bewering hier wordt aan een van beide toegeschreven.
4. Volumeplafonds begrenzen de prijs, niet het gedrag. De volgende sectie behandelt dit volledig.
5. De botbeheersing die wel bestaat is smaller dan ze klinkt, en verschillende staan standaard uit. De captcha bij claims met een X-taak draait alleen in de communities waar hij is ingeschakeld, en zelfs daar blokkeert hij niet elke claim. De claim-rate limiter telt claims per community over een kort venster in plaats van per persoon — dus veel accounts die elk onder de grens blijven, zijn onzichtbaar voor hem. De exacte drempels blijven bewust buiten dit bericht: de grens waar een aanvaller onder moet blijven afdrukken is een gunst voor de aanvaller, en de vorm van de beheersing is toch wat je campagneontwerp verandert. Automatische afwijzing van dubbele inzendingen is een instelling per taak bij X reply- en quote-tweet-taken, staat standaard uit en vangt dubbele tekst in plaats van dubbele personen; de waarschuwing voor dubbele inzendingen voor reviewers is een aparte beheersing die afhangt van een vlag per community.
6. AI Review en Proof of Humanity zijn heuristieken voor inhoud en sociale accounts. Proof of Humanity leest het Zealy-profiel van een lid en het gekoppelde X-account: aan de Zealy-kant wil het een avatar, een naam en een e-mailadres, en aan de X-kant wijst het accounts af die minder dan 50 accounts volgen of door minder dan 10 worden gevolgd voordat een model het account beoordeelt. Het leest de quest-activiteit van het lid niet, en geen van beide controles raakt een chain. De documentatie van Zealy zegt nu hetzelfde: "Er wordt geen Zealy-activiteit gelezen — geen claims, quests, XP, timing of velocity." Het beschreef de taak als het analyseren van Zealy-activiteitspatronen totdat die pagina werd gecorrigeerd.
7. IP wordt gezien, maar niet tegen je gebruikt, en één ding is simpelweg niet vastgesteld. Het IP-adres van een claim wordt als onderdeel van de captcha-controle doorgegeven aan Cloudflare, en de API past een algemene limiet toe op het aantal verzoeken per IP, maar geen enkele op IP gebaseerde fraudcontrole houdt een claim tegen en er wordt geen IP bij een claim opgeslagen. Afzonderlijk — en deze zin zei vroeger het tegenovergestelde — is er een identiteitskoppeling tussen communities. De anti-cheatscore verbindt accounts platformbreed op canoniek e-mailadres, gedeelde identifiers van gekoppelde accounts en geverifieerde walletadressen. Het leest identifiers in plaats van gedrag: geen device fingerprint, geen indieningstiming, geen IP.
Volumelimieten: de anti-farmingcontrole met echte tanden
De handelscompetities van Zealy beperken hoeveel volume per gebruiker, per uur en per dag meetelt voor het leaderboard. De standaardwaarden staan in de API van Zealy in plaats van in jouw handen, en de cijfers worden hier niet vermeld. Volume boven de limiet vindt nog steeds plaats op de exchange — het levert simpelweg geen rang meer op. Het mechanisme beperkt de beloningscaptatie in plaats van het handelen zelf, wat narrower klinkt dan het is en toch de sterkste controle hier.
Twee voorwaarden om te controleren voordat je erop vertrouwt. De limieten gelden voor competities die op een dagelijkse cyclus draaien, en ze kunnen voor een individuele competitie worden uitgeschakeld.
Die standaardwaarden kunnen per competitie worden overschreven, zij het niet door jou. De waarden staan in het competitie-record, en geen enkel openbaar Zealy-endpoint maakt of werkt dat record bij, dus ze wijzigen is een verzoek aan het Zealy-team, net als de rest van de opzet.
Een limiet detecteert geen self-dealing. Een trader die binnen de limiet wash trading tegen zichzelf bedrijft, is onzichtbaar voor de limiet. Wat de limiet doet, is de economie veranderen: voorbij de daglimiet kost elke extra dollar aan self-wash fees en levert nul rang op. Het maakt de aanval kapitaal-inefficiënt in plaats van onmogelijk, en kapitaal-inefficiënt is een echte verdediging wanneer de prijzenpot vaststaat.
Zealy vermeldt dit ook in zijn eigen marketing. De RIZE-case study vermeldt onder fair play "Volume caps enforced per hour and per user to limit abuse", naast $3,4M aan totale handelsvolume over 20 dagen, een gemiddelde van $170K per dag tegen een KPI van $100K/dag, en meer dan 300 unieke traders.
Nog een Zealy-competitie is gepubliceerd met volledige cijfers: een MEXC-campagne die $9,5M aan totale volume rapporteert uit $9.800 USDT aan beloningen over 28 dagen tegen een doel van $4,8M, met ongeveer 200 dagelijks actieve traders en een opgegeven efficiëntie van beloning ten opzichte van volume van 0,103%.
Lees beide met de bijbehorende kanttekening: dit zijn door beurzen gerapporteerde volumes van gecentraliseerde beurzen, geen onafhankelijk waargenomen on-chain-activiteit. Zealy integreert met de beurs en rangschikt wat de beurs rapporteert. Dat is een andere bewijsstandaard dan een chain-indexer, en het eerlijke antwoord is dat te zeggen in plaats van "volume" meer te laten impliceren dan het doet.
En let op waar de limieten zitten. Handelscompetities zijn niet selfservice: het Zealy-team zet elke competitie op tegen een specifieke beurs. Er bestaat geen gelijkwaardige limiet voor gewone quest-claims, dus buiten een competitie is deze controle niet voor je beschikbaar.
Hoe je on-chain activiteit beloont zonder wash volume te kopen
Geen enkele verificatiemethode kan je vertellen of een transactie economisch echt was, dus het beloningsontwerp moet dat werk doen. Vijf beslissingen bepalen het grootste deel: waarvoor je betaalt, hoeveel je betaalt, wat één wallet kan verzamelen, wat je endpoint controleert en welk getal je rapporteert. Alle vijf zijn van jou, niet van je platform.
Beloon de uitkomst, niet de transactie. Als je per swap betaalt, koop je swaps. Betaal voor de toestand die je echt wilt: een positie die een periode wordt aangehouden, liquiditeit die aan het einde van het venster nog aanwezig is, een account dat in week drie terugkwam. De splitsing van de marktplaats in 2022 bestaat omdat trade-to-earn de gebeurtenis betaalde; OpenSea betaalde niets en het aandeel wash trading was 2,4%.
Maak de beloning kleiner dan de kosten om hem te vervalsen. Deze rekensom bepaalt al het andere. Gas, spread, beurskosten en tijd vormen de kostenbasis van de aanvaller. Als je beloning per actie die basis overtreft, is farming een rationele business en iemand zal het als zodanig runnen. Prijs het eronder, en de economie doet het handhavingswerk dat je verificatielaag niet kan doen.
Beperk wat één wallet kan verdienen. Zealy's handelswedstrijden doen dit per gebruiker, per uur en per dag. Buiten een handelswedstrijd moet je het equivalent zelf bouwen: een beloning op basis van wie het eerst komt met een harde deelnemerslimiet, een loting in plaats van een uitbetaling per actie, of een fase met alleen XP voordat er iets met geldwaarde is.
Bepaal wat je webhook daadwerkelijk controleert en schrijf het op. Als je de on-chain taak gebruikt, ben jij de verificatielaag. Minimale transactiegrootte, minimale leeftijd van de wallet, controles op de herkomst van middelen, een aanhoudperiode, een cooldown tussen kwalificerende acties — elk daarvan is een regel code aan jouw kant en geen ervan bestaat standaard. Publiceer de criteria samen met de campagne. Een openbare regel is ook een afschrikmiddel.
Rapporteer een metriek die farming niet kan opblazen. Unieke wallets is het makkelijkst op te blazen getal en degene waarmee de meeste decks beginnen. Geef de voorkeur aan wallets die 30 dagen nadat de beloningen stopten nog actief zijn, mediane in plaats van gemiddelde positiegrootte, of het aandeel deelnemers dat een tweede niet-geïncentiveerde actie deed. Die zijn duurder om te faken dan ze opleveren.
Dit vervangt niet het weten wie je eerste echte gebruikers zijn, wat een apart probleem is dat wordt behandeld in hoe je je eerste 1.000 gebruikers voor een crypto-app krijgt, of de volgordevraag wat een community doet in de weken nadat een campagne eindigt, die staat in hoe je een crypto-community vanaf nul laat groeien.
De ongemakkelijke conclusie is dat geen enkel questplatform je authenticiteit kan geven. Zealy kan een door jou gedefinieerde verificatie aansluiten, beperken wat een leaderboard uitkeert en accounts markeren die off-chain als bots gedragen. Of een transactie iets betekende, is een vraag over je beloningsontwerp, en die blijft van jou.