Comment générer une activité on-chain réelle, et non du volume fictif
Ce qui prédit le faux volume on-chain, c'est la conception des récompenses, pas la chaîne. Plus ce que prouve chaque méthode de vérification de Zealy — et la partie que Zealy ne fait pas.
Par Mathis Grosjean
Sur cette page
Réponse courte : Payez pour une transaction et vous obtiendrez des transactions. La variable qui prédit si le volume on-chain est réel n'est ni la chaîne, ni l'actif, ni le prestataire de vérification — c'est de savoir si la plateforme a payé les gens à l'unité de ce qu'elle comptait. Concevez la récompense pour que la métrique ne puisse pas être fabriquée, puis plafonnez ce qu'un seul portefeuille peut capter.
Divulgation : Zealy publie ceci et Zealy vend une plateforme de quêtes que les projets utilisent pour générer de l'activité on-chain. Ce qui fait du paragraphe suivant le plus important de la page.
Ce que Zealy ne fait pas : Zealy ne vérifie pas que l'activité on-chain est authentique. Les tâches Token et NFT de Zealy lisent un solde de portefeuille. La tâche Zealy appelée « onChain » ne lit pas de chaîne du tout — à la publication, Zealy la réécrit en tâche API qui appelle un endpoint fourni par le projet, et fait confiance à la réponse. Et la gestion des sybils par Zealy s'arrête à la réutilisation d'identifiants : un score anti-triche relie les comptes qui partagent un email, un compte social connecté ou un portefeuille vérifié et restreint ceux qui s'accumulent, et rien au-delà ne distingue deux identités réelles. Ces trois affirmations ont été vérifiées dans le code source et la documentation publique de Zealy le 14 août 2026 ; la troisième a été corrigée le 17 août 2026, car la première version de cet article disait que Zealy n'avait aucun système de ce type — la recherche portait sur « sybil », et le système s'appelle anti-triche.
Dernière vérification : 14 août 2026, avec les affirmations sur l'anti-triche, le limiteur de débit, le captcha et le plafond de volume revérifiées dans le code source de Zealy le 17 août 2026 et corrigées là où elles étaient erronées.
Pourquoi payer à la transaction produit exactement le volume que vous avez payé
Le marché NFT d'Ethereum en 2022 a presque constitué une expérience contrôlée sur cette question. L'analyste hildobby, dans un article du blog de Dune en décembre 2022, a constaté que 58 % du volume NFT d'Ethereum cette année-là portait les signatures du wash trading. La répartition par place de marché est le résultat : LooksRare 98 %, X2Y2 87 %, et OpenSea 2,4 %.
Même chaîne, mêmes actifs, en grande partie la même population de portefeuilles. La différence, c'est que LooksRare et X2Y2 payaient les traders dans leur propre token pour trader, et OpenSea non.
C'est tout l'argument de cet article, et il se généralise au-delà des NFT. Une campagne de quêtes qui paie à la transaction est structurellement le même instrument qu'un token trade-to-earn : elle associe une récompense à un événement on-chain dénombrable, puis compte les événements. Si la récompense par événement dépasse le coût de production de l'événement, quelqu'un produira des événements. Non pas parce que votre communauté est malhonnête, mais parce que vous l'avez demandé.
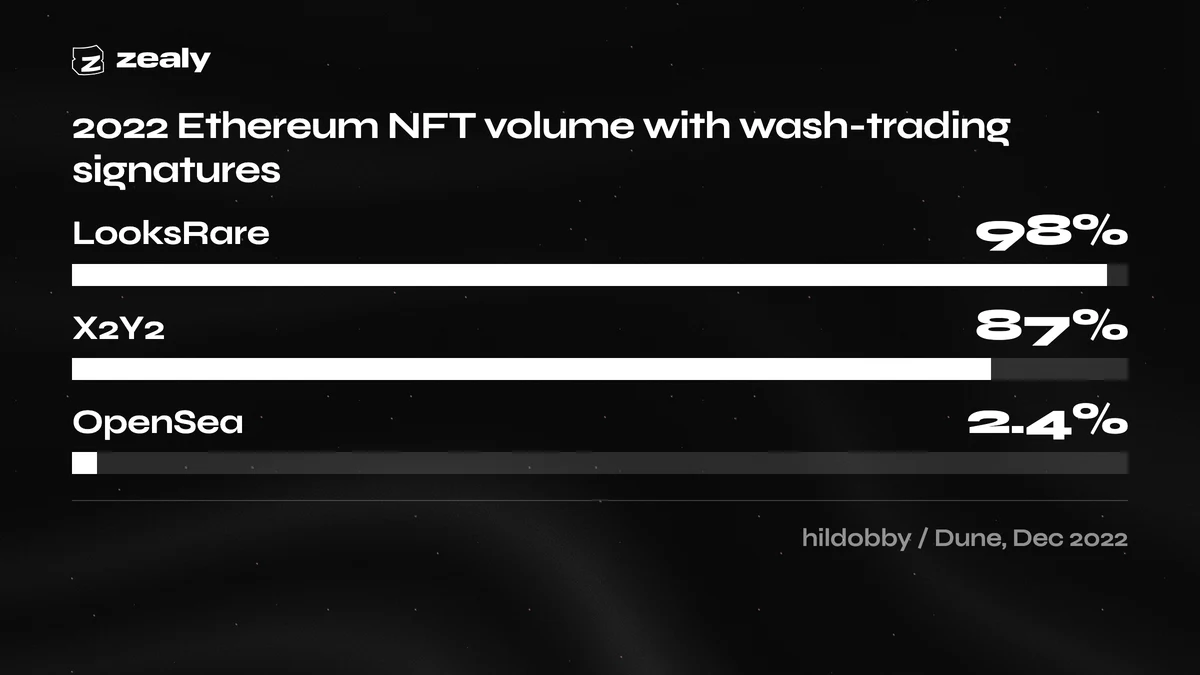
Part du volume NFT Ethereum 2022 portant les signatures du wash trading, par place de marché. Données : hildobby sur Dune, 16 décembre 2022. LooksRare et X2Y2 payaient les traders dans leur propre token ; OpenSea n'avait pas de token trade-to-earn.
Maintenant la correction, car un article qui exagère ce problème est aussi inutile qu'un article qui le cache.
Le wash trading ne représente pas la majorité du volume on-chain. Chainalysis a rapporté en janvier 2025 jusqu'à 2,57 milliards de dollars de wash trading suspecté sur Ethereum, BNB Smart Chain et Base en 2024. La part est ce qu'il faut retenir : pour novembre 2024, le même rapport situe ses deux heuristiques de détection à 0,035 % et 0,046 % du volume des échanges décentralisés. Chainalysis précise aussi explicitement que sa méthode suit des schémas de comportement et non l'intention. Donc : un phénomène réel, mesurable et poursuivable, et une petite part du total.
L'étude Dune fait le même point sous une autre forme. Le wash trading représentait près de 45 % du volume NFT Ethereum historique en valeur, mais seulement 1,5 % de toutes les transactions. Un petit nombre d'adresses faisant circuler de grosses sommes fausse une métrique pondérée par la valeur tout en laissant presque intacte une métrique pondérée par le nombre. La métrique que vous rapportez décide à quel point vous êtes trompé.
Deux autres éléments de contexte. Les travaux universitaires portent sur un autre lieu : le document de travail du NBER publié dans Management Science en 2023 a trouvé un wash trading représentant en moyenne plus de 70 % du volume déclaré sur les échanges non régulés — mais l'article étudie 29 échanges de cryptomonnaies, anonymisés derrière des codes, via des analyses statistiques forensiques sur le volume qu'ils déclarent eux-mêmes. Rien dedans ne mesure un échange décentralisé, et quiconque le cite comme un résultat sur le volume on-chain le cite mal.
Et cela comporte un risque juridique, pas seulement une gêne. En mars 2021, la CFTC a ordonné à Coinbase de payer une sanction civile de 6,5 millions de dollars, en partie pour un employé ayant intentionnellement placé des ordres d'achat et de vente correspondants comme wash trades. Un incident, une entreprise, un régulateur — mais cela établit que « nous ne faisions qu'amorcer la liquidité » n'est pas une catégorie que la loi reconnaît.
Un portefeuille n'est pas une personne
Le wash trading gonfle la valeur de l'activité on-chain ; le sybil farming gonfle le nombre de participants qui la sous-tendent. Ce sont deux défaillances différentes avec des correctifs différents, et une campagne peut souffrir des deux à la fois alors que chaque transaction individuelle sur la chaîne reste parfaitement authentique et que chaque portefeuille du tableau de bord est réel. Compter les portefeuilles, ce n'est pas compter les personnes.
Le registre des airdrops est l'endroit où cela est le mieux documenté, car les airdrops obligent quelqu'un à publier le décompte. LayerZero a révélé en mai 2024 que près de 6 millions d'adresses de portefeuilles uniques avaient interagi avec LayerZero, et a ouvert une fenêtre d'auto-déclaration offrant aux sybils 15 % de leur allocation prévue pour qu'ils s'identifient. Cointelegraph a rapporté que 803 093 adresses ont finalement été identifiées comme adresses sybil potentielles, affinées à partir d'un vivier initial de plus de deux millions.
La mécanique passe à l'échelle mieux que ne le supposent la plupart des équipes. DL News a documenté un cas Arbitrum en juin 2023 où un attaquant a utilisé un portefeuille pour financer plus de 1 000 comptes, qui à eux tous ont été éligibles à plus de 428 000 tokens ARB distribués par airdrop. C'est un opérateur, un portefeuille de financement, et un nombre de participants à quatre chiffres dans votre tableau de bord.
Aucun de ces portefeuilles n'a fait quoi que ce soit d'invalide on-chain — ils ont bridgé, swappé et détenu, et chaque transaction se confirme. L'activité est authentique tandis que la population derrière elle est une fiction.
Une connexion de portefeuille est un signal encore plus faible. L'étude de cas Relative de Zealy rapporte plus de 7 500 portefeuilles connectés en un mois — un décompte de connexions, pas de transactions, et cité ici comme rien de plus que cela.
Ce que chaque méthode de vérification prouve réellement
Chaque méthode de vérification prouve une chose étroite, puis est lue comme prouvant quelque chose de bien plus large. Une campagne Zealy peut en mobiliser huit, chacune présentée ici avec ce qu'elle établit, ce qu'elle laisse ouvert et sur quel jugement repose le résultat. Lisez d'abord la colonne « ne prouve pas », car c'est là que se trouvent les surprises.
| Méthode | Ce qu'elle prouve | Ce qu'elle ne prouve pas | Où se situe la rigueur |
|---|---|---|---|
| Tâche de token | Un portefeuille connecté détient au moins un solde minimum d'un token donné sur un réseau donné, éventuellement pendant une période de détention minimale | Comment les tokens ont été acquis, s'ils ont été empruntés pour la réclamation, ou qui contrôle le portefeuille | Zealy lit le solde |
| Tâche NFT | Un portefeuille connecté détient au moins N NFT d'une collection, éventuellement pendant une période minimale | La provenance, le prix d'achat, ou le fait que le détenteur soit une personne distincte des N autres détenteurs | Zealy lit le solde |
| Tâche « onChain » | Uniquement qu'un endpoint HTTPS choisi par le projet a renvoyé un succès. À la publication, Zealy convertit la tâche en tâche API, donc cette ligne et la suivante sont un seul mécanisme | Rien sur la chaîne en soi. Zealy n'interroge pas le réseau | Le propre serveur du projet |
| Tâche API / Zealy Connect | Que l'endpoint du projet a accepté les identifiants Zealy et de compte lié d'un utilisateur et a renvoyé un succès | Tout ce que l'endpoint du projet n'a pas vérifié | Le propre serveur du projet |
| Volume de la compétition de trading | Le volume déclaré par l'exchange intégré pour ce trader, classé en direct | Que les contreparties étaient indépendantes, ou que le volume était motivé économiquement | Le reporting de l'exchange |
| Revue manuelle | Un humain a examiné la soumission et formé un jugement, avec l'historique d'étoiles et de signalements de l'utilisateur visible | Tout ce que l'humain n'a pas pu voir dans la soumission | Vos réviseurs |
| Revue IA | Un modèle a vérifié la soumission par rapport à vos critères écrits et a donné un succès ou un échec avec une raison | Lacunes documentées : images en basse résolution ou floues, texte manuscrit, polices exotiques, contenu nécessitant un défilement ou un lien externe, et fils de tweets, qu'il ne peut pas récupérer | Votre prompt |
| Proof of Humanity | Le compte X connecté d'un membre semble humain plutôt qu'automatisé : il vérifie la présence d'un avatar, rejette les comptes suivant moins de 50 personnes ou suivis par moins de 10, et exécute un modèle sur le compte | Rien d'on-chain. Il ne lit aucune donnée de chaîne ni aucune activité Zealy | L'heuristique de Zealy |
La troisième ligne mérite un développement, car son nom fait de vrais dégâts.
La tâche on-chain de Zealy est un webhook portant le nom d'une blockchain. Un projet la configure avec un endpoint HTTPS et un réseau. Lorsque la quête est publiée, Zealy convertit la tâche en tâche API transportant le portefeuille du membre, et au moment de la réclamation, elle envoie un POST à cet endpoint et le propre serveur du projet renvoie succès ou échec. Zealy n'interroge jamais un nœud, n'inspecte jamais une transaction et ne forme jamais d'opinion sur ce qui s'est passé on-chain. Ce type de tâche n'a pas de validateur propre dans le backend de Zealy ; c'est la tâche API qu'elle devient qui fait le travail.
Un webhook est la bonne architecture. Le projet sait ce que « a utilisé le protocole » signifie pour son protocole, et Zealy ne le sait pas. Mais cela signifie que l'expression « vérifié on-chain » sur une campagne Zealy décrit la rigueur du projet, pas celle de Zealy. Si l'endpoint renvoie 200 pour tout portefeuille ayant un jour touché le contrat, c'est cela qui a été vérifié. Le nom promet une lecture de chaîne que rien dans le système n'effectue.
Ce que Zealy ne vérifie pas, en clair
Zealy n'établit pas que l'activité on-chain est authentique, que les avoirs d'un portefeuille ont été gagnés plutôt qu'empruntés, ni que les portefeuilles d'une campagne appartiennent à des personnes différentes. Sept limites précises en découlent. Aucune n'est secrète, toutes ont été vérifiées dans le code et la documentation publique de Zealy le 14 août 2026, et aucune n'apparaît dans le marketing.
1. Détenir n'est pas transacter, et transacter n'est pas être une personne. Les tâches de jetons et de NFT lisent un solde au moment de la réclamation. Un portefeuille approvisionné il y a une heure passe exactement comme un portefeuille détenu depuis un an, sauf si vous définissez une période de détention minimale — et même dans ce cas, la détention ne prouve pas l'utilisation.
2. La tâche on-chain est un webhook. Déjà couvert ci-dessus. Toute rigueur on-chain est à votre charge.
3. Zealy détecte la réutilisation d'identifiants, pas les réseaux sybil — et cette section affirmait quelque chose de plus fort jusqu'au 17 août 2026. Elle affirmait que Zealy n'avait aucune détection de sybil. C'était faux, et l'erreur mérite d'être nommée : la recherche qui l'a produite cherchait le mot « sybil », et le système s'appelle anti-cheat. Ce que packages/api/src/domains/anticheat fait : il relie votre compte à tous les autres comptes Zealy qui partagent votre email canonique (points Gmail et alias + supprimés), un identifiant X, Discord ou Telegram lié, ou une adresse de portefeuille vérifiée ; compte les comptes liés qui ont réclamé ; vous avertit au-delà d'un premier seuil et restreint temporairement le compte au-delà du suivant. Un compte restreint ne peut pas réclamer. Les seuils, la durée de restriction et la fenêtre couverte par le scoring ne sont pas imprimés ici — c'est la ligne qu'un attaquant ajusterait, et Zealy n'en publie aucun. Deux choses qu'il n'est pas. Il n'est pas par communauté — aucun admin ne le configure, et il s'exécute sur tout Zealy. Et il ne s'agit pas de regroupement de portefeuilles : il détecte une personne qui recycle des identifiants, pas une personne qui opère des identités réellement distinctes avec des portefeuilles distincts, ce qui est précisément le cas qu'une campagne on-chain doit réellement tarifer. L'alerte de doublon destinée au relecteur, qui montre les autres membres ayant soumis le même texte sur la même tâche, est derrière un indicateur d'alertes de relecture par communauté. Les paramètres de sécurité de la communauté constituent la surface complète qu'un projet peut configurer : visibilité, exigence de XP minimale, consommation d'invitation, et un ensemble de détails de membre requis — un portefeuille connecté, Discord, X, X Premium et Telegram, plus une adresse de portefeuille collée sur les communautés dont la blockchain n'a pas de connexion de portefeuille prise en charge. L'email appartient aussi à cette liste : l'interrupteur a disparu de la page, mais une communauté qui l'a activé bloque toujours les réclamations jusqu'à ce que le membre ait un email vérifié, et le paramètre reste accessible via l'API des paramètres de communauté. Notez que les deux options de portefeuille ne sont pas identiques : l'une connecte un portefeuille, l'autre prend une adresse saisie par le membre, et l'interface de Zealy indique elle-même que « l'authenticité de l'adresse ne peut pas être vérifiée ». Il n'y a pas d'interrupteur sybil, pas de liste de blocage et pas de champ IP sur cette page : le seul contrôle qui corrèle réellement les comptes est le score anti-cheat ci-dessus, et aucune communauté ne le configure.
Et nous nous sommes corrigés sur ce point. Les métadonnées du site de Zealy listaient autrefois le filtrage sybil parmi les capacités du produit. Ce que le code implémente est le score de réutilisation d'identifiants décrit ci-dessus, pas le filtrage que cette ligne laissait entendre ; elle surestimait donc ce que fait Zealy et a été réécrite dans le même changement qui a publié cet article. Elle est nommée ici plutôt que corrigée en silence, car un article sur ce qu'une plateforme ne vérifie pas n'a pas à cacher un cas où son propre éditeur fait exactement cela.
Galxe fait cela mieux que Zealy. Galxe publie un système documenté d'identification des bots qui surveille l'activité des utilisateurs pour détecter des schémas différents du comportement humain typique et lit les données on-chain pour repérer une activité de portefeuille suspecte — schémas de transactions inhabituels, génération rapide d'adresses, participation à plusieurs campagnes depuis des adresses apparemment sans lien — et vend en plus une offre Advanced Sybil Prevention aux abonnés Business+. Zealy n'a pas de capacité équivalente. Si la résistance aux sybils est le facteur décisif dans votre choix de plateforme, c'est une raison de choisir Galxe, et le reste de la comparaison se trouve dans Zealy vs Galxe. Nous préférons que vous lisiez cette phrase ici plutôt que de la découvrir après une campagne.
Pour le reste de la catégorie, l'information n'est pas publiée. La recherche et la récupération de la documentation de Layer3 et de QuestN le 14 août 2026 n'ont fait apparaître aucune page décrivant la façon dont l'une ou l'autre gère les sybils — le blog de Layer3 a refusé la requête d'emblée et la documentation de QuestN n'a pas de telle section — donc aucune affirmation ici n'est attribuée à l'une ou l'autre.
4. Les plafonds de volume bornent le prix, pas le comportement. La section suivante traite cela en détail.
5. Les contrôles anti-bots qui existent sont plus étroits qu'ils n'en ont l'air, et plusieurs sont désactivés par défaut. Le captcha sur les réclamations contenant une tâche X ne s'exécute que sur les communautés où il est activé, et il ne filtre pas chaque réclamation même là. Le limiteur de débit des réclamations compte les réclamations par communauté sur une courte fenêtre plutôt que par personne — ainsi de nombreux comptes restant chacun sous la ligne lui sont invisibles. Les seuils exacts restent volontairement hors de cet article : imprimer la ligne sous laquelle un attaquant doit rester est un service rendu à l'attaquant, et c'est de toute façon la forme du contrôle qui change la conception de votre campagne. Le rejet automatique des soumissions en double est un paramètre par tâche sur les tâches de réponse et de citation X, désactivé par défaut, et détecte le texte en double plutôt que les personnes en double ; l'alerte de doublon destinée au relecteur est un contrôle distinct conditionné par un indicateur par communauté.
6. AI Review et Proof of Humanity sont des heuristiques de contenu et de comptes sociaux. Proof of Humanity lit le profil Zealy d'un membre et le compte X connecté : il exige un avatar, un nom et un email côté Zealy, et côté X rejette les comptes suivant moins de 50 comptes ou suivis par moins de 10 avant qu'un modèle n'analyse le compte. Il ne lit pas l'activité de quêtes du membre, et aucune des deux vérifications ne touche à une chaîne. La documentation de Zealy dit désormais la même chose : « Aucune activité Zealy n'est lue — ni les claims, ni les quêtes, ni les XP, ni le timing, ni la vélocité. » Elle décrivait la tâche comme l'analyse des schémas d'activité Zealy jusqu'à ce que cette page soit corrigée.
7. L'IP est visible mais n'est pas utilisée contre vous, et une chose n'est tout simplement pas établie. L'adresse IP d'un claim est transmise à Cloudflare dans le cadre de la vérification du captcha, et l'API applique une limite générale de requêtes par IP, mais aucune vérification de fraude basée sur l'IP ne conditionne un claim et aucune IP n'est stockée à son sujet. Séparément — et cette phrase disait auparavant le contraire — il existe un lien d'identité inter-communautés. Le score anti-triche relie les comptes à l'échelle de la plateforme sur l'email canonique, les identifiants de comptes liés partagés et les adresses de portefeuille vérifiées. Il lit des identifiants plutôt que des comportements : pas d'empreinte d'appareil, pas de timing de soumission, pas d'IP.
Plafonds de volume : le contrôle anti-farming qui a de vrais effets
Les compétitions de trading de Zealy plafonnent le volume pris en compte pour le classement par utilisateur, par heure et par jour. Les valeurs par défaut résident dans l'API de Zealy plutôt que dans vos mains, et les chiffres ne sont pas reproduits ici. Le volume au-delà du plafond se produit toujours sur l'exchange — il cesse simplement de rapporter du rang. Le mécanisme plafonne la capture de récompenses plutôt que le trading lui-même, ce qui est plus étroit que cela n'en a l'air et reste le contrôle le plus solide ici.
Deux conditions à vérifier avant de vous y fier. Les plafonds s'appliquent aux compétitions qui fonctionnent sur un cycle quotidien, et ils peuvent être désactivés pour une compétition individuelle.
Ces valeurs par défaut peuvent être remplacées par compétition, mais pas par vous. Les valeurs résident dans l'enregistrement de la compétition, et aucun endpoint public de Zealy ne crée ni ne met à jour cet enregistrement ; les modifier est donc une demande à l'équipe Zealy, comme le reste de la configuration.
Un plafond ne détecte pas l'auto-transaction. Un trader qui fait du wash-trading contre lui-même sous le plafond est invisible pour lui. Ce que fait le plafond, c'est changer l'économie : au-delà de la limite quotidienne, chaque dollar supplémentaire d'auto-wash coûte des frais et ne rapporte aucun rang. Il rend l'attaque inefficace en capital plutôt qu'impossible, et l'inefficacité en capital est une vraie défense quand la cagnotte est fixe.
Zealy le divulgue aussi dans son propre marketing. L' étude de cas RIZE liste, sous fair play, « Plafonds de volume appliqués par heure et par utilisateur pour limiter les abus », aux côtés de 3,4 M$ de volume de trading total sur 20 jours, une moyenne de 170 K$ par jour contre un KPI de 100 K$/jour, et plus de 300 traders uniques.
Une autre compétition Zealy est publiée avec des chiffres complets : une campagne MEXC rapportant 9,5 M$ de volume total pour 9 800 USDT de récompenses sur 28 jours contre un objectif de 4,8 M$, avec environ 200 traders actifs quotidiens et une efficacité récompense/volume déclarée de 0,103 %.
Lisez les deux avec la réserve qui s'impose : ce sont des volumes d'exchanges centralisés rapportés par l'exchange, et non une activité on-chain observée indépendamment. Zealy s'intègre à l'exchange et classe ce que l'exchange rapporte. C'est une norme de preuve différente de celle d'un indexeur de chaîne, et l'honnêteté consiste à le dire plutôt qu'à laisser « volume » suggérer plus qu'il n'en dit.
Et notez où résident les plafonds. Les compétitions de trading ne sont pas en libre-service : l'équipe Zealy configure chacune d'elles contre un exchange spécifique. Aucun plafond équivalent n'existe sur les claims de quêtes ordinaires, donc hors compétition ce contrôle ne vous est pas disponible.
Comment récompenser l'activité on-chain sans acheter de volume de wash
Aucune méthode de vérification ne peut vous dire si une transaction était économiquement réelle, c'est donc la conception des récompenses qui doit faire ce travail. Cinq décisions en portent l'essentiel : ce que vous payez, combien vous payez, ce qu'un portefeuille peut capturer, ce que votre endpoint vérifie, et quel chiffre vous rapportez. Les cinq vous appartiennent, pas à votre plateforme.
Récompensez le résultat, pas la transaction. Si vous payez par swap, vous achetez des swaps. Payez pour l'état que vous voulez réellement — une position détenue sur une période, une liquidité encore présente à la fin de la fenêtre, un compte revenu en semaine trois. La scission du marketplace de 2022 existe parce que le trade-to-earn payait l'événement ; OpenSea ne payait rien et sa part de wash-trading était de 2,4 %.
Rendez la récompense inférieure au coût de la falsification. C'est l'arithmétique qui décide de tout le reste. Le gas, le spread, les frais d'exchange et le temps constituent la base de coûts de l'attaquant. Si votre récompense par action dépasse cette base, le farming est une activité rationnelle et quelqu'un l'exercera comme telle. Fixez-la en dessous, et l'économie fera l'application que votre couche de vérification ne peut pas faire.
Plafonnez ce qu'un seul portefeuille peut gagner. Les compétitions de trading de Zealy le font par utilisateur, par heure et par jour. Hors compétition de trading, vous devez construire l'équivalent vous-même : une récompense premier arrivé, premier servi avec une limite stricte de participants, une loterie au lieu d'un paiement par action, ou une étape uniquement en XP avant tout ce qui a une valeur monétaire.
Décidez ce que votre webhook vérifie réellement, puis écrivez-le. Si vous utilisez la tâche on-chain, c'est vous la couche de vérification. Taille minimale de transaction, âge minimal du portefeuille, vérifications de la source de financement, période de détention, délai de refroidissement entre actions éligibles — chacun de ces éléments est une ligne de code de votre côté et aucun n'existe par défaut. Publiez les critères avec la campagne. Une règle publique est aussi un moyen de dissuasion.
Rapportez une métrique que le farming ne peut pas flatter. Les portefeuilles uniques sont le chiffre le plus facile à gonfler et celui que la plupart des présentations mettent en avant. Préférez les portefeuilles encore actifs 30 jours après l'arrêt des récompenses, la taille de position médiane plutôt que moyenne, ou la part de participants ayant réalisé une seconde action non incitée. Ces indicateurs coûtent plus cher à falsifier qu'ils ne rapportent.
Rien de tout cela ne remplace le fait de savoir qui sont vos premiers vrais utilisateurs, un problème distinct traité dans comment obtenir vos 1 000 premiers utilisateurs pour une application crypto, ni la question du séquençage de ce que fait une communauté dans les semaines suivant la fin d'une campagne, traitée dans comment faire croître une communauté crypto à partir de zéro.
La conclusion inconfortable est qu'aucune plateforme de quêtes ne peut vous offrir l'authenticité. Zealy peut brancher une vérification que vous définissez, plafonner ce qu'un classement verse et signaler les comptes qui se comportent comme des bots hors chaîne. Savoir si une transaction avait un sens relève de la conception de vos récompenses, et cela reste votre responsabilité.