如何推動鏈上活動,而非虛假交易量
預測虛假鏈上交易量的是獎勵設計,而非區塊鏈。此外還有每種 Zealy 驗證方法能證明什麼——以及 Zealy 不做的那部分。
作者 Mathis Grosjean
本頁內容
簡短回答: 為交易付費,你就會得到交易。預測鏈上交易量是否真實的變數不是區塊鏈、資產或驗證供應商——而是平臺是否按它所計算的項目單位向人們付費。設計獎勵時,要讓該指標無法被製造出來,然後限制任何單一錢包能獲取的獎勵上限。
披露: Zealy 發布本文,而 Zealy 銷售一個供專案用來推動鏈上活動的任務平臺。這使得下一段成為本頁最重要的一段。
Zealy 不做的事: Zealy 不驗證鏈上活動是否真實。Zealy 的 Token 和 NFT 任務讀取錢包餘額。Zealy 名為「onChain」的任務根本不讀取區塊鏈——發布時 Zealy 會將其改寫為 API 任務,呼叫專案提供的端點,並信任其回答。而 Zealy 的女巫處理僅止於識別碼重複使用:反作弊分數會連結共用電子郵件、已連結社群帳號或已驗證錢包的帳戶,並限制不斷累積的帳戶,除此之外無法區分兩個真實身分。這三項陳述已於 2026 年 8 月 14 日對照 Zealy 自身的程式碼庫與公開文件查核;第三項於 2026 年 8 月 17 日更正,因為本文第一版曾說 Zealy 完全沒有這類系統——當時搜尋的是「sybil」,而該系統名為 anti-cheat。
最後查核: 2026 年 8 月 14 日,並於 2026 年 8 月 17 日對照 Zealy 原始碼重新查核反作弊、速率限制器、驗證碼與交易量上限等主張,並更正錯誤之處。
為什麼按交易付費會產生恰好是你付費購買的交易量
2022 年以太坊 NFT 市場幾乎成了這個問題的對照實驗。分析師 hildobby, 於 2022 年 12 月在 Dune 的部落格撰文,發現當年以太坊 NFT 交易量中有 58% 帶有虛假交易特徵。按市場劃分的結果才是重點:LooksRare 98%、X2Y2 87%、OpenSea 2.4%。
同一條鏈、同樣的資產、大致相同的錢包群體。差別在於 LooksRare 和 X2Y2 以自家代幣向交易者支付交易獎勵,而 OpenSea 沒有。
這就是本文的全部論點,而且可推廣到 NFT 之外。按交易付費的任務活動在結構上與 trade-to-earn 代幣是同一種工具:它將獎勵附加到可計數的鏈上事件,然後計算這些事件。如果每筆事件的獎勵超過產生該事件的成本,就會有人產生事件。不是因為你的社群不誠實,而是因為你要求了。
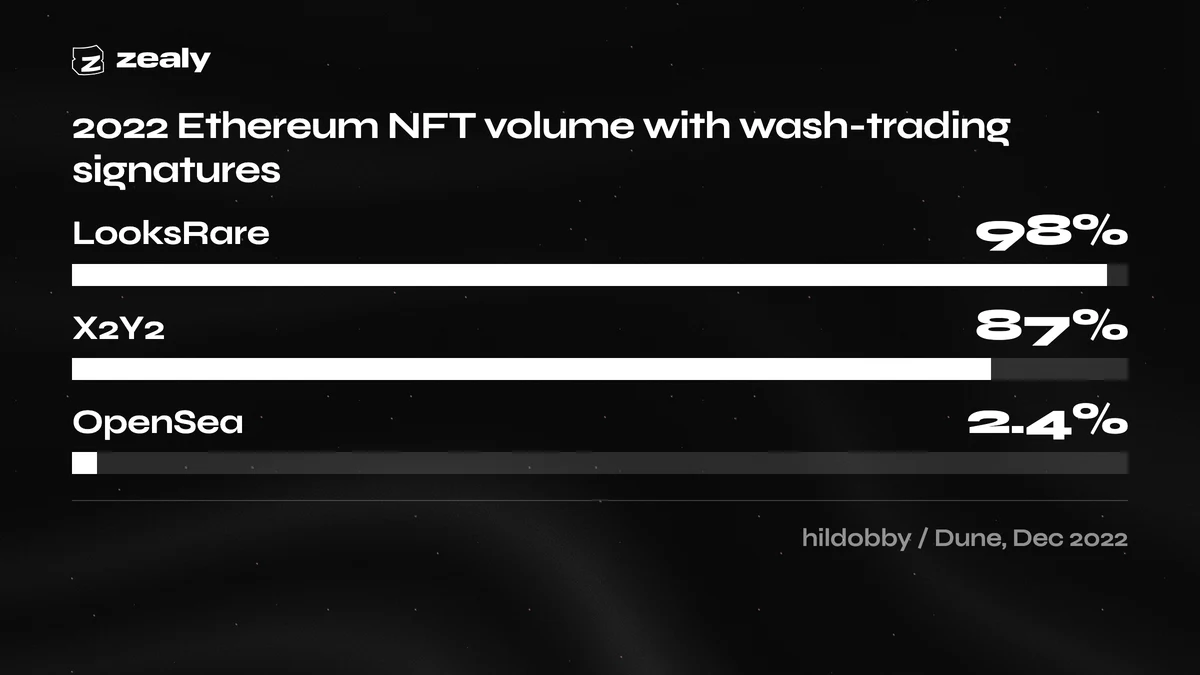
2022 年以太坊 NFT 交易量中帶有虛假交易特徵的比例,按市場劃分。資料: hildobby 於 Dune,2022 年 12 月 16 日。LooksRare 和 X2Y2 以自家代幣向交易者付費;OpenSea 沒有 trade-to-earn 代幣。
現在來更正,因為誇大這個問題的文章和隱瞞它的文章一樣無用。
虛假交易並非鏈上交易量的大部分。 Chainalysis 於 2025 年 1 月報告 2024 年在以太坊、BNB Smart Chain 和 Base 上有多達 25.7 億美元的疑似虛假交易。比例才是值得一讀的部分:同一份報告指出,2024 年 11 月其兩項偵測啟發式分別佔去中心化交易所交易量的 0.035% 和 0.046%。Chainalysis 也明確表示,其方法追蹤的是行為模式而非意圖。所以:一個真實、可衡量、可起訴的現象,但只佔總量的一小部分。
Dune 研究以不同形式表達了同一點。按價值計算,虛假交易佔以太坊 NFT 歷史總交易量的近 45%,但只佔所有交易的 1.5%。極少數地址循環大額資金,會扭曲以價值加權的指標,而幾乎不影響以次數加權的指標。你報告哪個指標,決定了你被愚弄的程度。
還有兩點背景。學術研究針對的是不同的場所: NBER 工作論文 於 2023 年發表於 Management Science ,發現未受監管交易所報告的交易量中平均超過 70% 是虛假交易——但該論文研究的是 29 家加密貨幣交易所,以代碼匿名,透過對其自行報告的交易量進行統計取證。其中沒有任何內容衡量去中心化交易所,任何引用它作為鏈上交易量發現的人都是引用錯誤。
而這帶來的不只是尷尬,還有法律風險。 2021 年 3 月,CFTC 命令 Coinbase 支付 650 萬美元民事罰款,部分原因是有一名員工故意下達配對的買賣單作為虛假交易。一起事件、一家公司、一個監管機構——但它確立了「我們只是在啟動流動性」不是法律承認的類別。
一個錢包不是一個人
洗售交易會虛增鏈上活動的價值;女巫農場則虛增其背後參與者的人數。這是兩種不同的失效,需要不同的修正方式,而一場活動可能同時遭遇兩者,即使鏈上每一筆個別交易都完全真實、儀錶板上的每個錢包也都是真的。計算錢包數不等於計算人數。
空投紀錄是這方面記錄最完整的地方,因為空投會迫使某人公開數量。LayerZero 於 2024 年 5 月 披露,已有近 600 萬個不重複錢包地址與 LayerZero 互動,並開設自我申報窗口,向女巫提供其預定分配額的 15% 以換取主動表明身分。 Cointelegraph 報導 ,最終有 803,093 個地址被認定為潛在女巫地址,這是從最初超過兩百萬個的池子中精篩而來的。
這種操作手法的規模擴張速度超出多數團隊的預期。 DL News 記錄了 2023 年 6 月的一起 Arbitrum 案例:一名攻擊者用一個錢包資助了超過 1,000 個帳戶,這些帳戶合計符合領取超過 428,000 枚空投 ARB 代幣的資格。這是一名操作者、一個出資錢包,卻在你的儀錶板上呈現出四位數的參與者數量。
那些錢包在鏈上都沒有做任何無效的事——它們跨鏈、兌換並持有,每一筆交易都能確認。活動是真實的,但其背後的人群是虛構的。
錢包連結是更弱的訊號。Zealy 的 Relative 案例研究 報告一個月內有超過 7,500 個錢包連結——這是連結數,不是交易數,此處引用僅止於此。
每種驗證方法實際證明了什麼
每種驗證方法都只證明一件狹窄的事,卻被解讀成證明範圍大得多的事。一場 Zealy 活動可以動用八種方法,以下逐一列出各自確立了什麼、留下了什麼未決問題,以及結果取決於誰的判斷。請先讀「未證明」欄,因為意外都藏在那裡。
| 方法 | 證明什麼 | 未證明什麼 | 嚴謹性所在 |
|---|---|---|---|
| 代幣任務 | 已連結的錢包在指定網路上持有至少最低數量的某種代幣,可選擇要求最低持有期間 | 代幣如何取得、是否為申領而借入,或誰控制該錢包 | Zealy 讀取餘額 |
| NFT 任務 | 已連結的錢包持有某收藏系列中至少 N 個 NFT,可選擇要求最低持有期間 | 來源、購買價格,或持有者是否與其他 N 個持有者為不同的人 | Zealy 讀取餘額 |
| 「onChain」任務 | 僅證明由專案選擇的 HTTPS 端點回傳了通過。發布時 Zealy 會將該任務轉為 API 任務,因此這一列與下一列是同一機制 | 與鏈本身無關。Zealy 不會查詢網路 | 專案自己的伺服器 |
| API 任務/Zealy Connect | 專案的端點接受了使用者的 Zealy 與已連結帳戶識別碼並回傳成功 | 專案端點未檢查的任何事項 | 專案自己的伺服器 |
| 交易競賽成交量 | 整合交易所回報該交易者的成交量,即時排名 | 交易對手是否互不相關,或成交量是否出於經濟動機 | 交易所的回報 |
| 人工審核 | 有人查看了提交內容並形成判斷,且能看到使用者的星號與標記紀錄 | 審核者在提交內容中看不到的任何事項 | 你的審核者 |
| AI 審核 | 模型依你撰寫的標準檢查提交內容,並給出通過或失敗及理由 | 已記錄的缺口:低解析度或模糊圖片、手寫文字、特殊字體、需要捲動或外部連結的內容,以及推文串,模型無法抓取 | 你的提示詞 |
| Proof of Humanity | 成員連結的 X 帳號看起來像真人而非自動化:檢查是否有頭像、拒絕追蹤少於 50 人或被追蹤少於 10 人的帳號,並對該帳號執行模型 | 任何鏈上事項。它不讀取鏈上資料,也不讀取 Zealy 活動 | Zealy 的啟發式判斷 |
第三列值得用文字詳述,因為這個名稱正在造成實質傷害。
Zealy 的鏈上任務是披著區塊鏈之名的 webhook。專案以 HTTPS 端點和網路來設定它。任務發布時,Zealy 會將其轉為攜帶成員錢包的 API 任務,並在申領時向該端點發出 POST,由專案自己的伺服器回傳通過或失敗。Zealy 從不查詢節點、從不檢視交易,也從不對鏈上發生的事形成任何意見。這個任務類型在 Zealy 後端沒有自己的驗證器;真正執行工作的是它轉變成的 API 任務。
webhook 是正確的架構。專案知道「使用過該協議」對其協議意味著什麼,而 Zealy 不知道。但這意味著 Zealy 活動上的「鏈上驗證」一詞描述的是專案的嚴謹程度,而非 Zealy 的。如果端點對任何曾接觸過合約的錢包都回傳 200,那就是實際被驗證的內容。這個名稱承諾了一次鏈上讀取,而系統中沒有任何部分執行它。
Zealy 不驗證什麼,直白地說
Zealy 不確立鏈上活動是否真實、錢包的持有資產是賺來的而非借來的,或活動中的錢包是否屬於不同的人。以下列出七項具體限制。它們都不是秘密,全部已於 2026 年 8 月 14 日對照 Zealy 的程式碼與公開文件查核,且沒有一項出現在行銷素材中。
1. 持有不等於交易,交易也不等於是一個真人。 代幣與 NFT 任務會在領取時讀取餘額。一小時前才入金的錢包,與已持有滿一年的錢包,通過結果完全相同,除非你設定最短持有期——但即使如此,持有也不是使用的證據。
2. 鏈上任務就是一個 webhook。 已於上文說明。任何鏈上嚴謹性都得由你自行負責。
3. Zealy 抓的是識別碼重複使用,不是女巫網路——而本節在 2026 年 8 月 17 日之前說的內容比這更強。 它曾說 Zealy 完全沒有女巫偵測。那是錯的,而這個錯誤值得點名:產生該說法的搜尋只找了「sybil」這個詞,而該系統叫 anti-cheat。 packages/api/src/domains/anticheat 的功能是:把你的帳號與所有共用你標準化電子郵件(去除 Gmail 的點號與 + 別名)、已連結的 X、Discord 或 Telegram 識別碼,或已驗證錢包地址的其他 Zealy 帳號連結起來;計算其中已領取的連結帳號數;超過第一個門檻時警告你,超過下一個門檻時暫時限制該帳號。受限制的帳號無法領取。門檻、限制長度與計分涵蓋的時間窗口不在此列出——那是攻擊者會據以調整的界線,而 Zealy 一個都不公開。它不是兩件事。它不是按社群劃分——沒有管理員能設定它,它在整個 Zealy 上運行。它也不是錢包分群:它抓的是一個人重複使用識別碼,不是一個人操作真正獨立的身份與獨立錢包,而後者才是鏈上活動實際上必須定價的情況。供審核者查看的重複警示,會顯示在同一任務提交相同文字的其他成員,它位於每個社群的 review-alerts 旗標之後。 社群安全設定 是專案可設定的完整介面:可見性、最低 XP 要求、邀請消耗,以及一組必要成員資料——已連結的錢包、Discord、X、X Premium 與 Telegram,另外在區塊鏈沒有支援錢包連接的社群上,還可要求貼上錢包地址。電子郵件也該列在其中:該開關已從頁面移除,但已設定該項的社群仍會封鎖領取,直到成員擁有已驗證的電子郵件,而且該設定仍可透過社群設定 API 存取。請注意兩個錢包選項並不相同:一個是連接錢包,另一個是讓成員自行輸入地址,而 Zealy 自己的介面寫著「無法驗證該地址的真實性」。該頁面上沒有女巫開關、沒有封鎖清單、也沒有 IP 欄位:唯一能關聯帳號的控制項就是上述的反作弊分數,而沒有社群能設定它。
而我們在這一點上更正了自己。 Zealy 自家網站的 metadata 曾把女巫過濾列為產品能力之一。程式碼實際實作的是上述的識別碼重複使用分數,而非該行所暗示的過濾,因此它誇大了 Zealy 的實際作為,並在發布本文的同一次變更中改寫。這裡選擇點名而非悄悄修正,因為一篇談平臺不驗證什麼的文章,沒有理由隱瞞其發布者自己正好做了同樣的事。
Galxe 在這方面做得比 Zealy 好。 Galxe 發布了一套 有文件記載的機器人識別系統 ,會監控使用者活動中偏離典型人類行為的模式,並讀取鏈上資料以找出可疑的錢包活動——異常交易模式、快速產生地址、看似無關的地址參與多個活動——並在此之上向 Business+ 訂閱者販售 Advanced Sybil Prevention 方案 。Zealy 沒有對等的能力。如果抗女巫能力是你選擇平臺的決定性因素,那就是選擇 Galxe 的理由,其餘比較見 Zealy vs Galxe。我們寧願你在這裡讀到這句話,而不是在活動結束後才發現。
至於此類別的其他平臺,相關資訊並未公開。在 2026 年 8 月 14 日搜尋並抓取 Layer3 與 QuestN 關於女巫處理的文件,並未找到任何描述頁面——Layer3 的部落格直接拒絕了請求,QuestN 的文件則沒有此類章節——因此本文不將任何說法歸於這兩者。
4. 數量上限約束的是獎品,不是行為。 下一節會完整說明。
5. 確實存在的機器人控制比聽起來更窄,而且有幾項預設關閉。 含 X 任務的領取上的驗證碼,只在已開啟的社群上運行,而且即使在那些社群,它也不會攔阻每一次領取。領取速率限制器是在短時間窗口內按社群計算領取次數,而非按人計算——因此許多各自低於界線的帳號對它而言是隱形的。確切門檻刻意不寫進本文:印出攻擊者必須低於的界線,是在幫攻擊者的忙,而控制項的形狀才是真正會改變你活動設計的部分。自動拒絕重複提交是 X 回覆與引用推文任務的逐任務設定,預設關閉,而且它抓的是重複文字而非重複的人;供審核者查看的重複警示則是另一個控制項,取決於每個社群的旗標。
6. AI Review 與 Proof of Humanity 是內容與社群帳號的啟發式判斷。 Proof of Humanity 會讀取成員的 Zealy 個人檔案與已連結的 X 帳號:在 Zealy 端要求有頭像、名稱與電子郵件,在 X 端則會在模型審查帳號前,拒絕追蹤人數少於 50 或追蹤者少於 10 的帳號。它不會讀取成員的任務活動,兩項檢查也都不涉及鏈上。Zealy 的文件現在也這麼說:「不會讀取任何 Zealy 活動——包括領取、任務、XP、時間或速度。」在該頁面被更正之前,它曾將此任務描述為分析 Zealy 活動模式。
7. IP 會被看到,但不會用來對你不利,而有一件事根本尚未確立。 領取時的 IP 位址會作為驗證碼檢查的一部分傳送給 Cloudflare,API 也會套用一般性的每 IP 請求速率限制,但沒有任何以 IP 為基礎的詐欺檢查會攔阻領取,也不會針對領取儲存任何 IP。另外——這句話原本說的正好相反——存在跨社群的身分連結。反作弊分數會在全平臺範圍內,依正規化電子郵件、共用的已連結帳號識別碼與已驗證錢包位址來串聯帳號。它讀取的是識別碼而非行為:沒有裝置指紋、沒有提交時間、沒有 IP。
交易量上限:真正有牙齒的反刷量控制
Zealy 的交易競賽會限制每位使用者每小時與每日計入排行榜的交易量。預設值存在於 Zealy 的 API 中,而非由你掌控,本文也不列出這些數字。超過上限的交易量仍會在交易所發生——只是不再賺取排名。此機制限制的是獎勵的獲取,而非交易本身,這比聽起來的範圍更窄,但仍是這裡最強的控制。
在依賴它之前,有兩項條件值得確認。這些上限適用於以每日週期運行的競賽,且可針對個別競賽關閉。
這些預設值可依競賽個別覆寫,但不由你來做。這些值存在於競賽記錄中,而沒有公開的 Zealy 端點能建立或更新該記錄,因此變更它們就像其餘設定一樣,是向 Zealy 團隊提出的請求。
上限並不會偵測自買自賣。在上限之內對自己進行沖洗交易的交易者,對它而言是隱形的。上限的作用是改變經濟誘因:超過每日限額後,每一塊額外的自我沖洗交易都要付出費用,且賺不到任何排名。它讓這種攻擊在資本上變得不划算,而非不可能,而當獎金池固定時,資本不划算就是一種實質防禦。
Zealy 也在自家的行銷中揭露這一點。 RIZE 案例研究 在公平競爭項下列出「每小時與每位使用者強制執行交易量上限以限制濫用」,同時列出 20 天內總交易量 $3.4M、平均每日 $170K(對比 $100K/天的 KPI),以及 300+ 名獨立交易者。
還有一場 Zealy 競賽公佈了完整數字:一場 MEXC 活動 報告在 28 天內以 $9,800 USDT 的獎勵達成 $9.5M 總交易量(對比 $4.8M 目標),每日活躍交易者約 200 名,並聲稱獎勵對交易量的效率為 0.103%。
閱讀這兩者時請附上這項提醒:這些是交易所回報的中心化交易所交易量,而非獨立觀察到的鏈上活動。Zealy 與交易所整合,並對交易所回報的內容進行排名。這與鏈上索引器是不同的證據標準,誠實的做法是明說這一點,而不是讓「交易量」暗示超出其實際的含義。
並請注意這些上限存在於何處。交易競賽並非自助服務:Zealy 團隊會針對特定交易所逐一設定。一般任務領取並不存在對等的上限,因此在競賽之外,你無法使用這項控制。
如何在不購買沖洗交易量的情況下獎勵鏈上活動
沒有任何驗證方法能告訴你一筆交易在經濟上是否真實,因此這項工作必須由獎勵設計來承擔。五項決策承擔了大部分:你為什麼付費、付多少、一個錢包能獲取多少、你的端點檢查什麼,以及你報告哪個數字。這五項都屬於你,而非你的平臺。
獎勵結果,而非交易。 如果你按每次兌換付費,你買到的就是兌換。為你真正想要的狀態付費——在特定期間內持有的部位、視窗結束時仍存在的流動性、在第三週迴流的帳戶。2022 年市場的分裂之所以存在,是因為交易即賺付費給了事件;OpenSea 什麼都沒付,其沖洗交易佔比為 2.4%。
讓獎勵小於造假成本。 這是決定其他一切事情的算術。Gas、價差、交易所費用與時間是攻擊者的成本基礎。如果你的每次行動獎勵超過這個基礎,刷量就是一門理性的生意,有人就會把它當生意來做。把價格訂在基礎之下,經濟誘因就會執行你的驗證層做不到的執法。
限制任何單一錢包能賺取的上限。 Zealy 的交易競賽會按使用者、每小時與每日執行此限制。在交易競賽之外,你必須自行建立對等機制:設有硬性參與人數上限的先到先得獎勵、以抽獎取代按行動付款,或在任何具金錢價值的階段之前先設一個僅有 XP 的階段。
決定你的 webhook 實際檢查什麼,然後寫下來。 如果你使用鏈上任務,你就是驗證層。最低交易金額、錢包最低存在時間、資金來源檢查、持有期間、合格行動之間的冷卻時間——這些每一項都是你這邊的一行程式碼,且預設都不存在。請隨活動一併公佈標準。公開的規則也是一種嚇阻。
報告一個刷量無法美化的指標。 獨立錢包數是最容易灌水的數字,也是多數簡報最愛拿來開場的指標。更值得看的是獎勵停止後 30 天仍活躍的錢包、中位數而非平均數的部位規模,或做了第二次無激勵動作的參與者比例。這些指標的造假成本高於造假所得。
這些都無法取代「認清誰是你第一批真實用戶」這件事,那是另一個問題,涵蓋於 如何為加密應用程式取得前 1,000 名用戶,以及活動結束後數週社群該做什麼的順序問題,涵蓋於 如何從零開始壯大加密社群.
令人不安的結論是:沒有任何任務平臺能直接給你真實性。Zealy 可以接上你定義的驗證、限制排行榜的發放上限,並標記鏈下行為像機器人的帳戶。但一筆交易是否具有實質意義,取決於你的獎勵設計,這個問題始終由你負責。