Como impulsionar atividade on-chain, não volume artificial
O que prevê volume on-chain falso é o desenho da recompensa, não a chain. Mais o que cada método de verificação do Zealy prova — e a parte que o Zealy não faz.
Por Mathis Grosjean
Nesta página
Resposta curta: Paga por uma transação e terás transações. A variável que prevê se o volume on-chain é real não é a chain, o ativo ou o fornecedor de verificação — é se a plataforma pagou às pessoas por unidade daquilo que estava a contar. Desenha a recompensa de modo a que a métrica não possa ser fabricada e depois limita quanto uma única wallet pode captar.
Divulgação: O Zealy publica isto e o Zealy vende uma plataforma de quests que os projetos usam para impulsionar atividade on-chain. Isso faz do parágrafo seguinte o mais importante da página.
O que o Zealy não faz: O Zealy não verifica que a atividade on-chain é autêntica. As tarefas de Token e NFT do Zealy leem o saldo de uma wallet. A tarefa do Zealy chamada "onChain" não lê uma chain de todo — ao publicar, o Zealy reescreve-a como uma tarefa de API que chama um endpoint fornecido pelo projeto e confia na resposta. E o tratamento de sybil do Zealy fica-se pela reutilização de identificadores: uma pontuação anti-cheat liga contas que partilham um email, uma conta social conectada ou uma wallet verificada e restringe as que se acumulam, e nada além disso separa duas identidades genuínas. As três afirmações foram verificadas contra o próprio código-fonte e a documentação pública do Zealy a 14 de agosto de 2026; a terceira foi corrigida a 17 de agosto de 2026, porque a primeira versão deste artigo dizia que o Zealy não tinha tal sistema — a pesquisa procurou por "sybil", e o sistema chama-se anti-cheat.
Última verificação: 14 de agosto de 2026, com as afirmações sobre anti-cheat, limitador de taxa, captcha e limite de volume reverificadas contra o código-fonte do Zealy a 17 de agosto de 2026 e corrigidas onde estavam erradas.
Porque pagar por transação produz exatamente o volume pelo qual pagaste
O mercado de NFT na Ethereum em 2022 aproximou-se de uma experiência controlada sobre esta questão. O analista hildobby, a escrever no blog da Dune em dezembro de 2022, descobriu que 58% do volume de NFT na Ethereum desse ano tinha assinaturas de wash trading. A divisão por marketplace é a descoberta: LooksRare 98%, X2Y2 87% e OpenSea 2,4%.
Mesma chain, mesmos ativos, em grande parte a mesma população de wallets. A diferença é que a LooksRare e a X2Y2 pagavam aos traders no seu próprio token por negociarem, e a OpenSea não.
É todo o argumento deste artigo, e generaliza-se para além dos NFTs. Uma campanha de quests que paga por transação é estruturalmente o mesmo instrumento que um token trade-to-earn: associa uma recompensa a um evento on-chain contável e depois conta os eventos. Se a recompensa por evento exceder o custo de produzir o evento, alguém produzirá eventos. Não porque a tua comunidade seja desonesta, mas porque pediste.
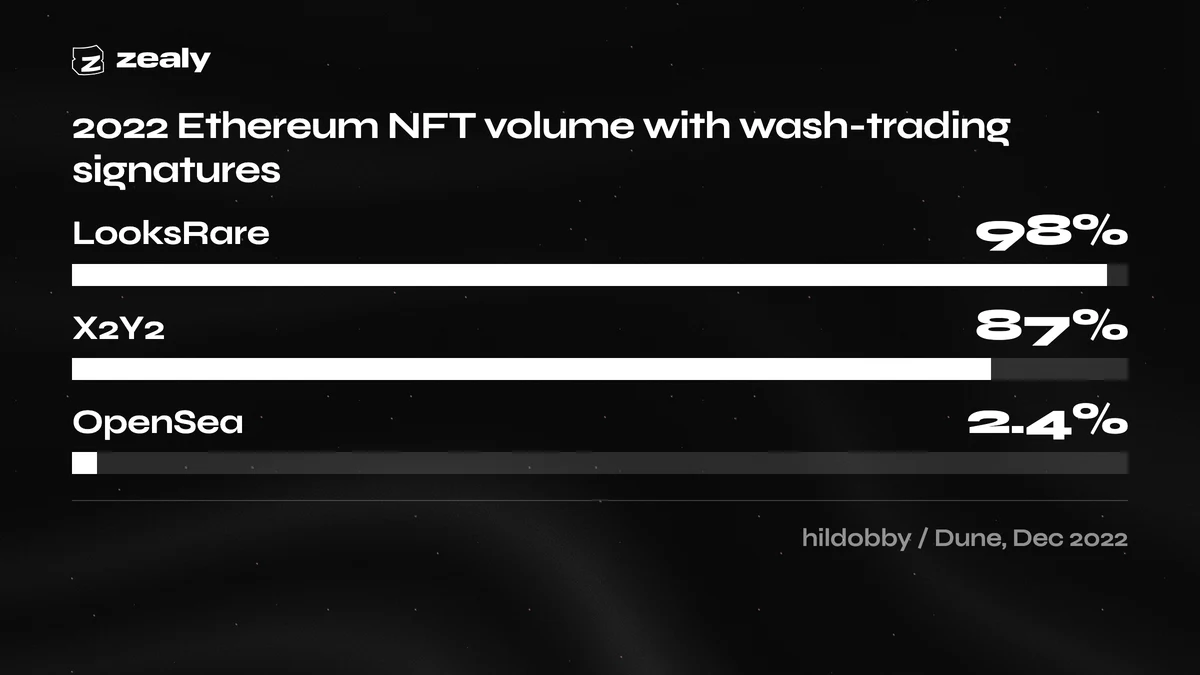
Percentagem do volume de NFT na Ethereum em 2022 com assinaturas de wash trading, por marketplace. Dados: hildobby na Dune, 16 de dezembro de 2022. A LooksRare e a X2Y2 pagavam aos traders no seu próprio token; a OpenSea não tinha token trade-to-earn.
Agora a correção, porque um artigo que exagera este problema é tão inútil como um que o esconde.
O wash trading não é a maior parte do volume on-chain. A Chainalysis reportou em janeiro de 2025 até 2,57 mil milhões de dólares de suspeita de wash trading na Ethereum, BNB Smart Chain e Base em 2024. A percentagem é a parte que vale a pena ler: para novembro de 2024, o mesmo relatório situa as suas duas heurísticas de deteção em 0,035% e 0,046% do volume das exchanges descentralizadas. A Chainalysis também é explícita que o seu método rastreia padrões de comportamento e não intenção. Portanto: um fenómeno real, mensurável e processável, e uma pequena parte do total.
O estudo da Dune faz o mesmo ponto de outra forma. O wash trading representou quase 45% do volume histórico de NFT na Ethereum em valor, mas apenas 1,5% de todas as negociações. Um número reduzido de endereços a movimentar grandes somas distorce uma métrica ponderada por valor, deixando quase intacta uma métrica ponderada por contagem. A métrica que reportas decide o quanto te deixas enganar.
Mais dois contextos. O trabalho académico é sobre um venue diferente: o working paper do NBER publicado na Management Science em 2023 encontrou wash trading a representar em média mais de 70% do volume reportado em exchanges não reguladas — mas o artigo estuda 29 exchanges de criptomoedas, anonimizadas atrás de códigos, através de forense estatística sobre o volume que elas reportam sobre si próprias. Nada nele mede uma exchange descentralizada, e quem o cita como uma descoberta sobre volume on-chain está a citá-lo mal.
E isto acarreta risco legal, não apenas embaraço. Em março de 2021, a CFTC ordenou à Coinbase o pagamento de uma penalização civil de 6,5 milhões de dólares, em parte por um funcionário ter colocado intencionalmente ordens de compra e venda correspondentes como wash trades. Um incidente, uma empresa, um regulador — mas estabelece que "estávamos apenas a arrancar liquidez" não é uma categoria que a lei reconheça.
Uma wallet não é uma pessoa
O wash trading inflaciona o valor da atividade on-chain; o sybil farming inflaciona o número de participantes por trás dela. São falhas diferentes com correções diferentes, e uma campanha pode sofrer de ambas ao mesmo tempo enquanto cada transação individual na chain permanece perfeitamente genuína e cada carteira no dashboard é real. Contar carteiras não é contar pessoas.
O registo de airdrops é onde isto está melhor documentado, porque os airdrops obrigam alguém a publicar a contagem. A LayerZero divulgou em maio de 2024 que quase 6 milhões de endereços de carteira únicos tinham interagido com a LayerZero, e abriu uma janela de auto-reporte que oferecia aos sybils 15% da sua alocação prevista para se identificarem. A Cointelegraph noticiou que 803 093 endereços foram, em última análise, identificados como potenciais endereços sybil, refinados a partir de um conjunto inicial de mais de dois milhões.
A mecânica escala melhor do que a maioria das equipas assume. A DL News documentou um caso da Arbitrum em junho de 2023 em que um atacante usou uma carteira para financiar mais de 1 000 contas, que em conjunto se qualificaram para mais de 428 000 tokens ARB distribuídos por airdrop. É um operador, uma carteira de financiamento e uma contagem de participantes de quatro dígitos no teu dashboard.
Nenhuma dessas carteiras fez nada inválido on-chain — fizeram bridge, swaps e mantiveram posições, e cada transação confirma. A atividade é genuína enquanto a população por trás dela é uma ficção.
Uma ligação de carteira é um sinal ainda mais fraco. O estudo de caso da Relative da Zealy reporta mais de 7 500 carteiras ligadas num mês — uma contagem de ligações, não de transações, e citada aqui como nada mais do que isso.
O que cada método de verificação prova realmente
Cada método de verificação prova uma coisa estreita e depois é lido como se provasse algo muito mais amplo. Uma campanha Zealy pode recorrer a oito, cada um apresentado aqui com o que estabelece, o que deixa em aberto e de quem é o julgamento em que o resultado assenta. Lê primeiro a coluna "não prova", porque é aí que estão as surpresas.
| Método | O que prova | O que não prova | Onde reside o rigor |
|---|---|---|---|
| Tarefa de token | Uma carteira ligada detém pelo menos um saldo mínimo de um determinado token numa determinada rede, opcionalmente durante um período mínimo de detenção | Como os tokens foram adquiridos, se foram emprestados para o claim, ou quem controla a carteira | A Zealy lê o saldo |
| Tarefa de NFT | Uma carteira ligada detém pelo menos N NFTs de uma coleção, opcionalmente durante um período mínimo | A proveniência, o preço de compra, ou que o detentor seja uma pessoa distinta dos outros N detentores | A Zealy lê o saldo |
| Tarefa "onChain" | Apenas que um endpoint HTTPS escolhido pelo projeto devolveu uma aprovação. Ao publicar, a Zealy converte a tarefa numa tarefa de API, pelo que esta linha e a seguinte são um único mecanismo | Nada sobre a chain em si. A Zealy não consulta a rede | O servidor do próprio projeto |
| Tarefa de API / Zealy Connect | Que o endpoint do projeto aceitou os identificadores Zealy e de conta ligada de um utilizador e devolveu sucesso | Tudo o que o endpoint do projeto não verificou | O servidor do próprio projeto |
| Volume de competição de trading | O volume que a exchange integrada reportou para esse trader, classificado em tempo real | Que as contrapartes não estivessem relacionadas, ou que o volume tivesse motivação económica | O reporte da exchange |
| Revisão manual | Um humano analisou a submissão e formou um julgamento, com o histórico de estrelas e sinalizações do utilizador visível | Tudo o que o humano não conseguiu ver na submissão | Os teus revisores |
| Revisão por IA | Um modelo verificou a submissão face aos teus critérios escritos e deu aprovação ou reprovação com uma razão | Lacunas documentadas: imagens de baixa resolução ou desfocadas, texto manuscrito, tipos de letra exóticos, conteúdo que exige deslocamento ou uma ligação externa, e threads do Twitter, que não consegue obter | O teu prompt |
| Proof of Humanity | A conta X ligada de um membro parece humana em vez de automatizada: verifica se tem avatar, rejeita contas que seguem menos de 50 ou são seguidas por menos de 10, e executa um modelo sobre a conta | Nada on-chain. Não lê dados de chain nem atividade na Zealy | A heurística da Zealy |
A terceira linha merece texto corrido, porque o nome está a causar danos reais.
A tarefa on-chain da Zealy é um webhook com o nome de uma blockchain. Um projeto configura-a com um endpoint HTTPS e uma rede. Quando a quest é publicada, a Zealy converte a tarefa numa tarefa de API que transporta a carteira do membro e, no momento do claim, faz um POST para esse endpoint e o servidor do próprio projeto devolve aprovação ou reprovação. A Zealy nunca consulta um nó, nunca inspeciona uma transação e nunca forma uma opinião sobre o que aconteceu on-chain. O tipo de tarefa não tem validador próprio no backend da Zealy; a tarefa de API em que se transforma é que faz o trabalho.
Um webhook é a arquitetura correta. O projeto sabe o que "usou o protocolo" significa para o seu protocolo e a Zealy não. Mas isso significa que a expressão "verificado on-chain" numa campanha Zealy descreve o rigor do projeto, não o da Zealy. Se o endpoint devolver 200 para qualquer carteira que alguma vez tenha tocado no contrato, é isso que foi verificado. O nome promete uma leitura da chain que nada no sistema realiza.
O que a Zealy não verifica, em palavras simples
A Zealy não estabelece que a atividade on-chain é autêntica, que as holdings de uma carteira foram ganhas e não emprestadas, ou que as carteiras de uma campanha pertencem a pessoas diferentes. Seguem-se sete limites específicos. Nenhum é secreto, todos foram verificados contra o código e a documentação pública da Zealy em 14 de agosto de 2026, e nenhum aparece no marketing.
1. Deter não é transacionar, e transacionar não é ser uma pessoa. As tarefas de tokens e NFT leem um saldo no momento do claim. Uma carteira financiada há uma hora passa exatamente como uma que detém há um ano, a menos que definas um período mínimo de detenção — e mesmo assim, deter não é prova de utilização.
2. A tarefa on-chain é um webhook. Abordado acima. Qualquer rigor on-chain é da tua responsabilidade.
3. A Zealy deteta a reutilização de identificadores, não redes sybil — e esta secção dizia algo mais forte até 17 de agosto de 2026. Dizia que a Zealy não tinha qualquer deteção de sybil. Isso estava errado, e vale a pena nomear o erro: a pesquisa que o produziu procurava a palavra "sybil", e o sistema chama-se anti-cheat. O que packages/api/src/domains/anticheat faz: liga a tua conta a todas as outras contas Zealy que partilham o teu email canónico (pontos do Gmail e aliases + removidos), um identificador X, Discord ou Telegram associado, ou um endereço de carteira verificado; conta as contas ligadas que fizeram claim; avisa-te ao ultrapassar um limiar e restringe temporariamente a conta ao ultrapassar o seguinte. Uma conta restringida não pode fazer claim. Os limiares, a duração da restrição e a janela abrangida pela pontuação não são publicados aqui — são a linha que um atacante ajustaria, e a Zealy não publica nenhum deles. Duas coisas que não é. Não é por comunidade — nenhum admin o configura, e funciona em toda a Zealy. E não é clustering de carteiras: apanha uma pessoa a reciclar identificadores, não uma pessoa a operar identidades genuinamente separadas com carteiras separadas, que é o caso que uma campanha on-chain tem efetivamente de considerar. O alerta de duplicados para o revisor, que mostra os outros membros que submeteram o mesmo texto na mesma tarefa, está atrás de uma flag de alertas de revisão por comunidade. As definições de segurança da comunidade são a superfície completa que um projeto pode configurar: visibilidade, um requisito mínimo de XP, consumo de convites e um conjunto de dados obrigatórios dos membros — uma carteira ligada, Discord, X, X Premium e Telegram, além de um endereço de carteira colado em comunidades cuja blockchain não tem uma ligação de carteira suportada. O email também pertence a essa lista: o toggle desapareceu da página, mas uma comunidade que o tenha definido continua a bloquear claims até o membro ter um email verificado, e a definição continua acessível através da API de definições da comunidade. Nota que as duas opções de carteira não são iguais: uma liga uma carteira, a outra aceita um endereço que o membro escreve, e a própria interface da Zealy diz "a autenticidade do endereço não pode ser verificada". Não há toggle de sybil, nem blocklist, nem campo de IP nessa página: o único controlo que correlaciona contas é a pontuação anti-cheat acima, e nenhuma comunidade a configura.
E corrigimo-nos neste ponto. Os metadados do próprio site da Zealy listavam a filtragem de sybil entre as capacidades do produto. O que o código implementa é a pontuação de reutilização de identificadores descrita acima, não a filtragem que essa linha implicava, pelo que exagerava o que a Zealy faz e foi reescrita na mesma alteração que publicou este artigo. É nomeado aqui em vez de corrigido em silêncio, porque um artigo sobre o que uma plataforma não verifica não tem nada que esconder um caso do próprio autor a fazer exatamente isso.
A Galxe faz isto melhor do que a Zealy. A Galxe publica um sistema documentado de identificação de bots que monitoriza a atividade dos utilizadores em busca de padrões diferentes do comportamento humano típico e lê dados on-chain para detetar atividade suspeita de carteiras — padrões de transação invulgares, geração rápida de endereços, participação em múltiplas campanhas a partir de endereços aparentemente não relacionados — e vende um nível Advanced Sybil Prevention aos subscritores Business+ por cima disso. A Zealy não tem capacidade equivalente. Se a resistência a sybil for o fator decisivo na tua escolha de plataforma, isso é uma razão para escolher a Galxe, e o resto da comparação está em Zealy vs Galxe. Preferimos que leias essa frase aqui do que a descubras depois de uma campanha.
Quanto ao resto da categoria, a informação não está publicada. Procurar e obter a documentação da Layer3 e da QuestN em 14 de agosto de 2026 não revelou nenhuma página que descreva como qualquer uma delas lida com sybils — o blog da Layer3 recusou o pedido e a documentação da QuestN não tem essa secção — pelo que nenhuma afirmação aqui é atribuída a qualquer delas.
4. Os limites de volume limitam o prémio, não o comportamento. A secção seguinte aborda isto em detalhe.
5. Os controlos de bots que existem são mais estreitos do que parecem, e vários estão desativados por predefinição. O captcha nos claims que contêm uma tarefa X só funciona nas comunidades onde está ativado, e nem aí bloqueia todos os claims. O limitador de taxa de claims conta claims por comunidade numa janela curta em vez de por pessoa — por isso, muitas contas a manterem-se cada uma abaixo da linha são invisíveis para ele. Os limiares exatos ficam de fora deste artigo de propósito: publicar a linha que um atacante tem de não ultrapassar é fazer um favor ao atacante, e é a forma do controlo que altera o design da tua campanha de qualquer maneira. A rejeição automática de submissões duplicadas é uma definição por tarefa nas tarefas de resposta e quote-tweet no X, está desativada por predefinição e apanha texto duplicado em vez de pessoas duplicadas; o alerta de duplicados para o revisor é um controlo separado condicionado a uma flag por comunidade.
6. O AI Review e o Proof of Humanity são heurísticas de conteúdo e de contas sociais. A Proof of Humanity lê o perfil Zealy de um membro e a conta X associada: exige um avatar, um nome e um email do lado da Zealy e, do lado do X, rejeita contas que seguem menos de 50 ou são seguidas por menos de 10 antes de um modelo analisar a conta. Não lê a atividade de quests do membro, e nenhuma das verificações toca numa chain. A documentação da Zealy diz agora o mesmo: "No Zealy activity is read — not claims, quests, XP, timing or velocity." Descrevia a tarefa como análise de padrões de atividade na Zealy até essa página ser corrigida.
7. O IP é visto mas não é usado contra ti, e uma coisa simplesmente não está estabelecida. O endereço IP de um claim é enviado à Cloudflare como parte da verificação de captcha, e a API aplica um limite geral de pedidos por IP, mas nenhuma verificação antifraude baseada em IP bloqueia um claim e nenhum IP é armazenado associado a um. Separadamente — e esta frase dizia antes o contrário — existe uma ligação de identidade entre comunidades. A pontuação anti-cheat junta contas em toda a plataforma por email canónico, identificadores de contas ligadas partilhados e endereços de wallet verificados. Lê identificadores e não comportamento: sem fingerprint de dispositivo, sem timing de submissão, sem IP.
Limites de volume: o controlo anti-farming com dentes a sério
As competições de trading da Zealy limitam quanto volume conta para a leaderboard por utilizador, por hora e por dia. Os valores predefinidos estão na API da Zealy e não nas tuas mãos, e os números não são aqui apresentados. O volume acima do limite continua a acontecer na exchange — simplesmente deixa de gerar rank. O mecanismo limita a captura de recompensas e não o próprio trading, o que é mais restrito do que parece e continua a ser o controlo mais forte aqui.
Duas condições que vale a pena verificar antes de confiar nisto. Os limites aplicam-se a competições que correm num ciclo diário, e podem ser desativados para uma competição individual.
Esses valores predefinidos podem ser substituídos por competição, embora não por ti. Os valores estão no registo da competição, e nenhum endpoint público da Zealy cria ou atualiza esse registo, por isso alterá-los é um pedido à equipa da Zealy como o resto da configuração.
Um limite não deteta self-dealing. Um trader que faz wash-trading contra si próprio dentro do limite é invisível para ele. O que o limite faz é mudar a economia: acima do limite diário, cada dólar adicional de self-wash custa taxas e gera zero rank. Torna o ataque ineficiente em capital em vez de impossível, e ineficiente em capital é uma defesa real quando o prize pool é fixo.
A Zealy também divulga isto no seu próprio marketing. O estudo de caso da RIZE lista, em fair play, "Volume caps enforced per hour and per user to limit abuse", a par de $3.4M em volume total de trading ao longo de 20 dias, uma média de $170K diários contra um KPI de $100K/dia, e mais de 300 traders únicos.
Há mais uma competição da Zealy publicada com números completos: uma campanha MEXC que reporta $9.5M em volume total a partir de $9,800 USDT em recompensas ao longo de 28 dias contra uma meta de $4.8M, com cerca de 200 traders ativos diários e uma eficiência declarada de recompensa-para-volume de 0.103%.
Lê ambas com a ressalva anexada: são volumes de exchanges centralizadas reportados pela exchange, não atividade on-chain observada de forma independente. A Zealy integra-se com a exchange e classifica o que a exchange reporta. Esse é um padrão de prova diferente do de um indexador de chain, e o honesto é dizê-lo em vez de deixar "volume" implicar mais do que implica.
E repara onde estão os limites. As competições de trading não são self-serve: a equipa da Zealy configura cada uma contra uma exchange específica. Não existe limite equivalente nos claims de quests normais, por isso fora de uma competição este controlo não está disponível para ti.
Como recompensar atividade on-chain sem comprar volume de wash
Nenhum método de verificação consegue dizer se uma transação foi economicamente real, por isso o desenho da recompensa tem de fazer esse trabalho. Cinco decisões carregam a maior parte: pelo que pagas, quanto pagas, o que uma wallet pode capturar, o que o teu endpoint verifica e que número reportas. As cinco são tuas, não da tua plataforma.
Recompensa o resultado, não a transação. Se pagas por swap, compras swaps. Paga pelo estado que realmente queres — uma posição mantida durante um período, liquidez ainda presente no fim da janela, uma conta que voltou na terceira semana. A divisão do marketplace em 2022 existe porque o trade-to-earn pagava o evento; a OpenSea não pagava nada e a sua quota de wash-trading era de 2.4%.
Faz a recompensa menor do que o custo de a falsificar. Esta é a aritmética que decide tudo o resto. Gas, spread, taxas de exchange e tempo são a base de custos do atacante. Se a tua recompensa por ação supera essa base, o farming é um negócio racional e alguém o vai gerir como tal. Coloca-a abaixo, e a economia faz a aplicação que a tua camada de verificação não consegue.
Limita o que uma única wallet pode ganhar. As competições de trading da Zealy fazem isto por utilizador, por hora e por dia. Fora de uma competição de trading tens de construir o equivalente: uma recompensa por ordem de chegada com limite rígido de participantes, um sorteio em vez de um pagamento por ação, ou uma fase só de XP antes de qualquer coisa com valor monetário.
Decide o que o teu webhook verifica realmente e depois escreve-o. Se usas a tarefa on-chain, tu és a camada de verificação. Tamanho mínimo de transação, idade mínima da wallet, verificações da fonte de fundos, um período de detenção, um cooldown entre ações elegíveis — cada uma dessas é uma linha de código do teu lado e nenhuma existe por predefinição. Publica os critérios com a campanha. Uma regra pública também dissuade.
Reporta uma métrica que o farming não consiga inflacionar. O número de carteiras únicas é o mais fácil de inflacionar e o que mais decks destacam. Prefira carteiras ainda ativas 30 dias após o fim das recompensas, o tamanho mediano em vez da média das posições, ou a percentagem de participantes que realizaram uma segunda ação não incentivada. Essas métricas custam mais a falsificar do que rendem.
Nada disto substitui saber quem são os teus primeiros utilizadores reais, que é um problema separado abordado em como obter os teus primeiros 1.000 utilizadores para uma app de cripto, ou a questão da sequência do que uma comunidade faz nas semanas após o fim de uma campanha, que está em como fazer crescer uma comunidade cripto a partir do zero.
A conclusão incómoda é que nenhuma plataforma de quests te pode entregar autenticidade. A Zealy pode implementar uma verificação que definas, limitar o que um leaderboard paga e sinalizar contas que se comportam como bots off-chain. Se uma transação teve significado é uma questão sobre o teu design de recompensas, e continua a ser tua.