چگونه فعالیت آنچین را هدایت کنیم، نه حجم تقلبی
آنچه حجم تقلبی آنچین را پیشبینی میکند، طراحی پاداش است، نه زنجیره. بهعلاوه اینکه هر روش تأیید Zealy چه چیزی را اثبات میکند — و بخشی که Zealy انجام نمیدهد.
توسط Mathis Grosjean
در این صفحه
پاسخ کوتاه: برای یک تراکنش پول بدهید و تراکنش دریافت میکنید. متغیری که پیشبینی میکند حجم آنچین واقعی است یا نه، نه زنجیره است، نه دارایی و نه ارائهدهنده تأیید — بلکه این است که آیا پلتفرم به افراد به ازای هر واحد از چیزی که میشمرد پول پرداخت کرده است. پاداش را طوری طراحی کنید که این معیار قابل ساخت نباشد، سپس سقف مقدار پاداشی را که هر کیف پول میتواند بگیرد تعیین کنید.
افشا: Zealy این را منتشر میکند و Zealy یک پلتفرم کوئست میفروشد که پروژهها از آن برای هدایت فعالیت آنچین استفاده میکنند. این باعث میشود پاراگراف بعدی مهمترین بخش این صفحه باشد.
آنچه Zealy انجام نمیدهد: Zealy تأیید نمیکند که فعالیت درونزنجیرهای معتبر است. تسکهای Token و NFT در Zealy موجودی کیف پول را میخوانند. تسکی در Zealy به نام «onChain» اصلاً زنجیره را نمیخواند — هنگام انتشار، Zealy آن را به یک تسک API بازنویسی میکند که یک endpoint ارائهشده توسط پروژه را فراخوانی میکند و به پاسخ آن اعتماد میکند. و برخورد Zealy با سایبیل فقط به استفاده مجدد از شناسه محدود میشود: یک امتیاز ضدتقلب حسابهایی را که ایمیل، حساب اجتماعی متصل یا کیف پول تأییدشده مشترک دارند به هم مرتبط میکند و آنهایی را که انباشته میشوند محدود میکند، و فراتر از آن هیچ چیزی دو هویت واقعی را از هم جدا نمیکند. هر سه گزاره در ۱۴ اوت ۲۰۲۶ با کدبیس و مستندات عمومی خود Zealy بررسی شد؛ گزاره سوم در ۱۷ اوت ۲۰۲۶ اصلاح شد، زیرا نسخه اول این پست میگفت Zealy اصلاً چنین سیستمی ندارد — جستجو به دنبال «sybil» بود، در حالی که نام سیستم anti-cheat است.
آخرین بررسی: ۱۴ اوت ۲۰۲۶، با بازبینی ادعاهای ضدتقلب، محدودکننده نرخ، کپچا و سقف حجم در برابر سورس Zealy در ۱۷ اوت ۲۰۲۶ و اصلاح موارد نادرست.
چرا پرداخت بهازای هر تراکنش دقیقاً همان حجمی را تولید میکند که برایش پرداخت کردهاید
بازار NFT اتریوم در سال ۲۰۲۲ تقریباً به یک آزمایش کنترلشده روی این پرسش نزدیک شد. تحلیلگر hildobby، در نوشتهای در وبلاگ Dune در دسامبر ۲۰۲۲دریافت که ۵۸٪ از حجم NFT اتریوم آن سال نشانههای واشتریدینگ داشت. تفکیک بر اساس بازار یافته اصلی است: LooksRare ۹۸٪، X2Y2 ۸۷٪ و OpenSea ۲.۴٪.
همان زنجیره، همان داراییها، تا حد زیادی همان جامعه کیف پولها. تفاوت این است که LooksRare و X2Y2 به معاملهگران برای معامله با توکن خودشان پاداش میدادند و OpenSea نمیداد.
این تمام استدلال این پست است و فراتر از NFTها هم صدق میکند. کمپین کوییستی که بهازای هر تراکنش پاداش میدهد، از نظر ساختاری همان ابزار توکن trade-to-earn است: پاداشی به یک رویداد قابلشمارش روی زنجیره متصل میکند و سپس رویدادها را میشمارد. اگر پاداش هر رویداد از هزینه تولید آن رویداد بیشتر باشد، کسی رویداد تولید میکند. نه چون جامعه شما ناصادق است، بلکه چون خودتان خواستهاید.
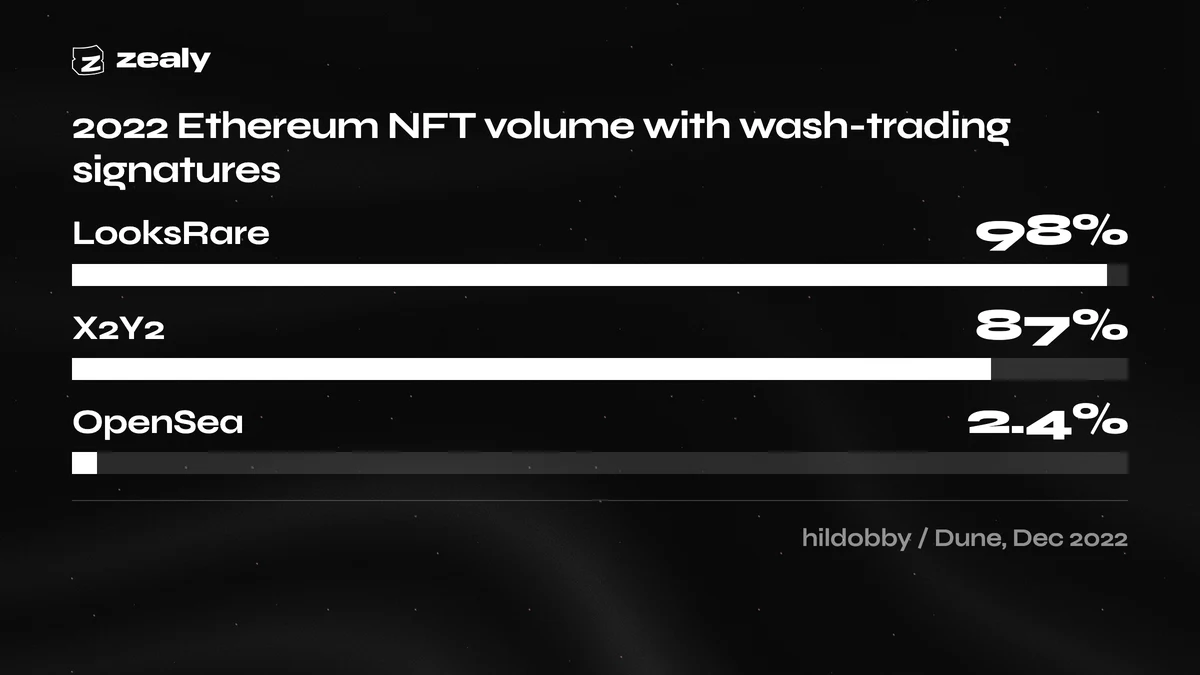
سهم حجم NFT اتریوم در سال 2022 که نشانههای واشتریدینگ دارد، به تفکیک بازارگاه. دادهها: hildobby در Dune، 16 دسامبر 2022. LooksRare و X2Y2 به معاملهگران با توکن خودشان پاداش میدادند؛ OpenSea توکن trade-to-earn نداشت.
حالا اصلاحیه، چون پستی که این مشکل را بزرگنمایی کند بههمان اندازه پستی بیفایده است که آن را پنهان کند.
واشتریدینگ بیشتر حجم روی زنجیره نیست. Chainalysis در ژانویه 2025 گزارش داد تا ۲.۵۷ میلیارد دلار معامله شستوشویی مشکوک در اتریوم، BNB Smart Chain و Base در سال ۲۰۲۴. سهم آن بخشی است که ارزش خواندن دارد: برای نوامبر ۲۰۲۴، همان گزارش دو روش تشخیصی خود را ۰.۰۳۵٪ و ۰.۰۴۶٪ از حجم صرافی غیرمتمرکز اعلام میکند. Chainalysis نیز صریحاً میگوید روشش الگوهای رفتاری را ردیابی میکند نه نیت را. پس: پدیدهای واقعی، قابل اندازهگیری و قابل پیگرد قانونی، و سهمی کوچک از کل.
مطالعه Dune همین نکته را به شکلی دیگر بیان میکند. معامله شستوشویی تقریباً ۴۵٪ از کل حجم تاریخی NFT اتریوم بر حسب ارزش را تشکیل میداد، اما تنها ۱.۵٪ از کل معاملات. تعداد اندکی آدرس که مبالغ بزرگ را میچرخانند، یک معیار ارزشمحور را تحریف میکند در حالی که معیار تعدادمحور تقریباً دستنخورده میماند. اینکه کدام معیار را گزارش کنید تعیین میکند چقدر فریب بخورید.
دو نکته زمینهای دیگر. کار دانشگاهی درباره یک بستر متفاوت است: مقاله کاری NBER منتشرشده در Management Science در سال ۲۰۲۳ دریافت که معامله شستوشویی بهطور میانگین بیش از ۷۰٪ از حجم گزارششده در صرافیهای غیرقانونی را تشکیل میدهد — اما این مقاله ۲۹ صرافی ارز دیجیتال را که پشت کدها ناشناس شدهاند، از طریق بررسی آماری حجمی که خودشان درباره خودشان گزارش میکنند مطالعه میکند. هیچ بخشی از آن یک صرافی غیرمتمرکز را اندازهگیری نمیکند، و هر کسی آن را بهعنوان یافتهای درباره حجم آنچین نقل کند، اشتباه نقل کرده است.
و این خطر حقوقی دارد، نه فقط خجالت. در در مارس 2021، CFTC به Coinbase دستور داد جریمه نقدی مدنی 6.5 میلیون دلاری بپردازد، تا حدی به دلیل اینکه یکی از کارمندان عمداً سفارشهای خرید و فروش همسان را بهعنوان معاملات ساختگی ثبت کرده بود. یک حادثه، یک شرکت، یک ناظر — اما این ثابت میکند که «ما فقط داشتیم نقدینگی را راهاندازی میکردیم» مقولهای نیست که قانون آن را به رسمیت بشناسد.
یک کیف پول یک شخص نیست
معاملههای شستوشویی ارزش فعالیت درونزنجیرهای را متورم میکند؛ مزرعهداری سایبیل تعداد شرکتکنندگان پشت آن را متورم میکند. اینها دو نوع شکست متفاوت با دو راهحل متفاوتاند و یک کمپین میتواند همزمان هر دو را تجربه کند، در حالی که هر تراکنش منفرد روی زنجیره کاملاً واقعی و هر کیف پول در داشبورد واقعی است. شمردن کیف پولها به معنای شمردن افراد نیست.
سابقه ایردراپها جایی است که این موضوع بهترین مستندسازی را دارد، زیرا ایردراپها کسی را مجبور میکنند تعداد را منتشر کند. LayerZero در مه ۲۰۲۴ فاش کرد که نزدیک به ۶ میلیون آدرس کیف پول یکتا با LayerZero تعامل داشتهاند و پنجرهای برای خوداظهاری اجرا کرد که به سایبیلها ۱۵٪ از سهمیه مورد نظرشان را در ازای شناسایی خودشان پیشنهاد میداد. Cointelegraph گزارش داد که در نهایت ۸۰۳٬۰۹۳ آدرس به عنوان آدرسهای بالقوه سایبیل شناسایی شدند، که از استخر اولیهای با بیش از دو میلیون آدرس پالایش شد.
این سازوکارها بهتر از آنچه بیشتر تیمها تصور میکنند مقیاسپذیرند. DL News مستند کرد یک پرونده Arbitrum در ژوئن 2023 که در آن یک مهاجم از یک کیف پول برای تأمین مالی بیش از 1,000 حساب استفاده کرد که در مجموع واجد شرایط دریافت بیش از 428,000 توکن ARB ایردراپشده شدند. این یعنی یک اپراتور، یک کیف پول تأمینکننده مالی، و شمار شرکتکنندگانی چهاررقمی در داشبورد شما.
هیچیک از آن کیف پولها کار نامعتبری روی زنجیره انجام ندادند — آنها توکن را پل زدند، مبادله کردند و نگه داشتند، و هر تراکنش تأیید میشود. فعالیت واقعی است، در حالی که جمعیت پشت آن ساختگی است.
اتصال کیف پول سیگنال ضعیفتری است. Zealy مطالعه موردی نسبی گزارش میدهد بیش از 7,500 کیف پول در یک ماه متصل شدهاند — شمارش اتصالها، نه تراکنشها، و اینجا فقط به همین معنا نقل شده است.
هر روش تأیید در واقع چه چیزی را اثبات میکند
هر روش تأیید یک چیز محدود را اثبات میکند و سپس طوری خوانده میشود که گویی چیز بسیار گستردهتری را اثبات میکند. یک کمپین Zealy میتواند از هشت روش استفاده کند که هر یک در اینجا با آنچه اثبات میکند، آنچه باز میگذارد، و اینکه نتیجه به قضاوت چه کسی تکیه دارد، شرح داده شده است. ابتدا ستون «اثبات نمیکند» را بخوانید، چون شگفتیها همانجاست.
| روش | چه چیزی را اثبات میکند | چه چیزی را اثبات نمیکند | دقت کجا نهفته است |
|---|---|---|---|
| وظیفه توکن | یک کیف پول متصل حداقل موجودی مشخصی از یک توکن معین را در یک شبکه مشخص نگه میدارد، بهصورت اختیاری برای یک دوره نگهداری حداقلی | نحوه بهدستآوردن توکنها، اینکه آیا برای ادعا قرض گرفته شدهاند یا اینکه چه کسی کیف پول را کنترل میکند | Zealy موجودی را میخواند |
| وظیفه NFT | یک کیف پول متصل حداقل N NFT از یک مجموعه را نگه میدارد، بهصورت اختیاری برای حداقل یک دوره | منشأ، قیمت خرید، یا اینکه دارنده شخصی متمایز از N دارنده دیگر است | Zealy موجودی را میخواند |
| وظیفه «onChain» | فقط اینکه یک نقطه پایانی HTTPS انتخابشده توسط پروژه نتیجه قبولی برگرداند. هنگام انتشار، Zealy وظیفه را به یک وظیفه API تبدیل میکند، بنابراین این ردیف و ردیف بعدی یک مکانیزم هستند | هیچ چیز درباره خود زنجیره. Zealy شبکه را پرسوجو نمیکند | سرور خود پروژه |
| وظیفه API / Zealy Connect | اینکه endpoint پروژه شناسههای Zealy و حساب متصل کاربر را پذیرفته و موفقیت برگردانده است | هر چیزی که endpoint پروژه بررسی نکرده است | سرور خود پروژه |
| حجم مسابقه معاملاتی | حجمی که صرافی یکپارچهشده برای آن معاملهگر گزارش کرده و بهصورت زنده رتبهبندی شده است | اینکه طرفهای معامله بیارتباط بودهاند یا اینکه حجم انگیزه اقتصادی داشته است | گزارشدهی صرافی |
| بررسی دستی | یک انسان ارسال را بررسی کرده و با در نظر گرفتن ستاره و تاریخچه پرچم کاربر قضاوت کرده است | هر چیزی که انسان نتوانسته در ارسال ببیند | بازبینهای شما |
| بازبینی هوش مصنوعی | یک مدل ارسال را با معیارهای نوشتهشده شما بررسی کرده و نتیجه قبولی یا رد را با دلیل اعلام کرده است | شکافهای مستند: تصاویر کموضوح یا تار، متن دستنویس، فونتهای غیرمعمول، محتوایی که نیاز به اسکرول یا لینک خارجی دارد، و رشتهتوییتها که نمیتواند دریافت کند | پرامپت شما |
| اثبات انسانیت | حساب X متصل یک عضو انسانی به نظر میرسد نه خودکار: آواتار را بررسی میکند، حسابهایی با کمتر از 50 فالووینگ یا کمتر از 10 فالوور را رد میکند و مدلی را روی حساب اجرا میکند | هیچ چیز روی زنجیره. هیچ داده زنجیرهای و هیچ فعالیت Zealy را نمیخواند | هیوریستیک Zealy |
ردیف سوم شایسته توضیح است، چون نامش واقعاً آسیب میزند.
تسک on-chain در Zealy یک وبهوک است که نام بلاکچین را یدک میکشد. پروژه آن را با یک endpoint HTTPS و یک شبکه پیکربندی میکند. وقتی کوئست منتشر میشود، Zealy تسک را به یک API task تبدیل میکند که کیف پول عضو را حمل میکند و در زمان claim به آن endpoint POST میکند و سرور خود پروژه قبول یا رد را برمیگرداند. Zealy هرگز به نود کوئری نمیزند، هرگز تراکنشی را بررسی نمیکند و هرگز درباره آنچه روی زنجیره رخ داده نظری نمیدهد. این نوع تسک در بکاند Zealy اعتبارسنج اختصاصی ندارد؛ API taskی که به آن تبدیل میشود کار را انجام میدهد.
وبهوک معماری درستی است. پروژه میداند «استفاده از پروتکل» برای پروتکلش چه معنایی دارد و Zealy نمیداند. اما این یعنی عبارت «تأییدشده روی زنجیره» در یک کمپین Zealy دقت پروژه را توصیف میکند، نه Zealy را. اگر endpoint برای هر کیف پولی که هرگز قرارداد را لمس کرده 200 برگرداند، همان چیزی است که تأیید شده. نام، خواندن زنجیره را وعده میدهد که هیچ بخشی از سیستم آن را انجام نمیدهد.
آنچه Zealy تأیید نمیکند، به زبان ساده
Zealy تأیید نمیکند که فعالیت روی زنجیره اصیل است، که داراییهای یک کیف پول به دست آمدهاند نه قرضی، یا که کیف پولهای یک کمپین متعلق به افراد مختلفاند. هفت محدودیت مشخص در ادامه میآید. هیچکدام پنهانی نیستند، همه در 14 اوت 2026 با کد و مستندات عمومی Zealy بررسی شدهاند و هیچکدام در بازاریابی نیامدهاند.
۱. نگهداشتن به معنای معامله کردن نیست و معامله کردن به معنای شخص بودن نیست. وظایف توکن و NFT در زمان ادعا موجودی را میخوانند. کیف پولی که یک ساعت پیش شارژ شده، دقیقاً مانند کیف پولی که یک سال نگه داشته شده عبور میکند، مگر اینکه حداقل دوره نگهداری تعیین کنید — و حتی در آن صورت هم، نگهداری شواهد استفاده نیست.
۲. وظیفه آنچین یک webhook است. در بالا پوشش داده شد. هر سختگیری آنچین بر عهده شماست.
۳. Zealy استفاده مجدد از شناسه را میگیرد، نه شبکههای سایبیل — و این بخش تا ۱۷ اوت ۲۰۲۶ چیز قویتری میگفت. میگفت Zealy اصلاً تشخیص سایبیل ندارد. این اشتباه بود و ارزش دارد که نامش را ببریم: جستوجویی که آن را تولید کرد به دنبال واژه «sybil» میگشت، در حالی که نام سیستم anti-cheat است. آنچه packages/api/src/domains/anticheat انجام میدهد: حساب شما را به هر حساب دیگر Zealy که ایمیل کانونیکال مشترک دارد (نقطهها و + نامهای مستعار Gmail حذف میشوند)، شناسه X، Discord یا Telegram مرتبط، یا آدرس کیف پول تأییدشده پیوند میدهد؛ حسابهای پیوندی که ادعا کردهاند را میشمارد؛ پس از یک آستانه به شما هشدار میدهد و پس از آستانه بعدی حساب را موقتاً محدود میکند. حساب محدودشده نمیتواند ادعا کند. آستانهها، مدت محدودیت و بازهای که امتیازدهی پوشش میدهد در اینجا چاپ نشدهاند — آنها خطی هستند که مهاجم علیه آن تنظیم میکند و Zealy هیچکدام را منتشر نمیکند. دو چیز نیست. بهازای هر جامعه نیست — هیچ مدیر آن را پیکربندی نمیکند و در سراسر Zealy اجرا میشود. و خوشهبندی کیف پول نیست: یک نفر را که شناسهها را بازیافت میکند میگیرد، نه یک نفر را که هویتهای واقعاً جدا با کیف پولهای جدا اداره میکند، که همان موردی است که یک کمپین آنچین واقعاً باید برایش هزینه تعیین کند. هشدار تکراری رو به بازبین، که سایر اعضایی را نشان میدهد که همان متن را روی همان وظیفه ارسال کردهاند، پشت پرچم هشدارهای بازبینی هر جامعه قرار دارد. تنظیمات امنیتی جامعه کل سطحی است که یک پروژه میتواند پیکربندی کند: نمایشپذیری، حداقل XP موردنیاز، مصرف دعوت، و مجموعهای از جزئیات لازم اعضا — کیف پول متصل، Discord، X، X Premium و Telegram، بهعلاوهٔ آدرس کیف پول واردشده در جوامعی که بلاکچینشان اتصال کیف پول پشتیبانیشده ندارد. ایمیل هم باید در این فهرست باشد: کلید آن از صفحه حذف شده، اما جامعهای که آن را فعال کرده باشد همچنان تا زمانی که عضو ایمیل تأییدشده نداشته باشد ادعاها را مسدود میکند، و این تنظیم هنوز از طریق API تنظیمات جامعه در دسترس است. توجه کنید که دو گزینهٔ کیف پول یکسان نیستند: یکی کیف پول را متصل میکند، دیگری آدرسی را میگیرد که عضو تایپ میکند، و رابط خود Zealy میگوید «اصالت آدرس قابل تأیید نیست». در آن صفحه هیچ کلید ضدسیبیل، هیچ فهرست مسدود و هیچ فیلد IP وجود ندارد: تنها کنترلی که واقعاً حسابها را به هم مرتبط میکند همان امتیاز ضدتقلب بالاست، و هیچ جامعهای آن را پیکربندی نمیکند.
و ما در این مورد خودمان را اصلاح کردیم. متادیتای خود سایت Zealy پیشتر فیلتر سیبیل را در میان قابلیتهای محصول فهرست میکرد. آنچه کدبیس پیادهسازی میکند همان امتیاز استفادهٔ مجدد از شناسه است که بالا توضیح داده شد، نه فیلتری که آن خط القا میکرد، پس آن خط بیش از آنچه Zealy انجام میدهد ادعا میکرد و در همان تغییری که این پست منتشر شد بازنویسی شد. اینجا نامش برده میشود نه اینکه بیصدا اصلاح شود، چون پستی دربارهٔ چیزهایی که یک پلتفرم تأیید نمیکند حق ندارد نمونهای را پنهان کند که ناشر خودش دقیقاً همان کار را کرده است.
Galxe این کار را بهتر از Zealy انجام میدهد. Galxe یک سیستم مستند شناسایی ربات منتشر میکند که فعالیت کاربر را برای الگوهای متفاوت از رفتار معمول انسان رصد میکند و دادههای آنچین را برای فعالیت مشکوک کیف پول میخواند — الگوهای تراکنش غیرعادی، تولید سریع آدرس، مشارکت در چند کمپین از آدرسهای بهظاهر نامرتبط — و یک سطح پیشرفتهٔ پیشگیری از سیبیل برای مشترکان Business+ علاوه بر آن. Zealy قابلیت معادلی ندارد. اگر مقاومت در برابر سایبیل عامل تعیینکننده در انتخاب پلتفرم شماست، دلیلی برای انتخاب Galxe است و بقیه مقایسه در Zealy در برابر Galxe. ترجیح میدهیم این جمله را همینجا بخوانید تا اینکه بعد از یک کمپین آن را کشف کنید.
برای بقیه این دسته، اطلاعات منتشر نشده است. جستوجو و واکشی مستندات Layer3 و QuestN در ۱۴ اوت ۲۰۲۶ هیچ صفحهای را نشان نداد که توضیح دهد هر یک چگونه با سایبیلها برخورد میکند — وبلاگ Layer3 درخواست را کاملاً رد کرد و مستندات QuestN چنین بخشی ندارد — بنابراین هیچ ادعایی در اینجا به هیچکدام نسبت داده نمیشود.
۴. سقفهای حجم، جایزه را محدود میکنند نه رفتار را. بخش بعدی این را بهطور کامل پوشش میدهد.
۵. کنترلهای ربات که وجود دارند باریکتر از آنچه به نظر میرسند هستند و چند مورد بهطور پیشفرض خاموشاند. کپچا روی ادعاهای حاوی یک تسک X فقط در جوامعی اجرا میشود که فعال شده است و حتی در آنجا هم همه ادعاها را مسدود نمیکند. محدودکننده نرخ ادعا، ادعاها را در هر جامعه در یک بازه کوتاه میشمارد نه بهازای هر شخص — بنابراین بسیاری از حسابها که هر یک زیر خط میمانند برای آن نامرئیاند. آستانههای دقیق عمداً در این پست نیامدهاند: چاپ کردن خطی که مهاجم باید زیر آن بماند لطفی به مهاجم است و بههرحال شکل کنترل چیزی است که طراحی کمپین شما را تغییر میدهد. رد خودکار ارسالهای تکراری یک تنظیم هر تسک روی تسکهای پاسخ و نقلقول توییت X است، بهطور پیشفرض خاموش است و متن تکراری را میگیرد نه افراد تکراری را؛ هشدار تکراری برای بازبین یک کنترل جداگانه است که به یک پرچم هر جامعه وابسته است.
۶. بررسی هوش مصنوعی و اثبات انسانبودن، معیارهای اکتشافی محتوا و حسابهای اجتماعی هستند. Proof of Humanity پروفایل Zealy عضو و حساب X متصل او را میخواند: در سمت Zealy آواتار، نام و ایمیل میخواهد و در سمت X حسابهایی را که کمتر از ۵۰ دنبالکننده دارند یا کمتر از ۱۰ حساب آنها را دنبال میکنند، پیش از بررسی حساب توسط مدل رد میکند. فعالیت کوئست عضو را نمیخواند و هیچیک از این دو بررسی به زنجیره دست نمیزند. مستندات Zealy اکنون همین را میگوید: «هیچ فعالیت Zealy خوانده نمیشود — نه claimها، نه کوئستها، نه XP، نه زمانبندی و نه سرعت.» پیش از اصلاح آن صفحه، این کار بهعنوان تحلیل الگوهای فعالیت Zealy توصیف شده بود.
۷. IP دیده میشود اما علیه شما استفاده نمیشود و یک چیز بهسادگی اثبات نشده است. آدرس IP یک claim بهعنوان بخشی از بررسی کپچا به Cloudflare فرستاده میشود و API یک محدودیت نرخ درخواست عمومی بر پایه IP اعمال میکند، اما هیچ بررسی تقلب مبتنی بر IP دروازه claim نیست و هیچ IP در کنار claim ذخیره نمیشود. جدا از این — و این جمله پیشتر خلاف آن را میگفت — یک پیوند هویت میاناجتماعی وجود دارد. امتیاز ضدتقلب حسابها را در سراسر پلتفرم بر پایه ایمیل متعارف، شناسههای مشترک حسابهای متصل و آدرسهای کیف پول تأییدشده به هم میپیوندد. این امتیاز شناسهها را میخواند نه رفتار را: نه اثر انگشت دستگاه، نه زمان ارسال و نه IP.
سقف حجم: کنترل ضدفارمینگ با اثر واقعی
مسابقات معاملاتی Zealy سقف حجمی تعیین میکنند که چقدر حجم برای هر کاربر، در هر ساعت و در هر روز بهسوی جدول امتیازات حساب شود. مقادیر پیشفرض در API خود Zealy قرار دارند نه در اختیار شما، و اعداد اینجا ذکر نشدهاند. حجم بیش از سقف همچنان در صرافی انجام میشود — فقط دیگر رتبه نمیسازد. این سازوکار سقف گرفتن پاداش را محدود میکند نه خود معامله را، که از آنچه به نظر میرسد محدودتر است و همچنان قویترین کنترل اینجاست.
دو شرط که پیش از اتکا به آن باید بررسی شود. سقفها برای مسابقاتی اعمال میشوند که در چرخه روزانه اجرا میشوند و میتوان آنها را برای یک مسابقه مشخص خاموش کرد.
این مقادیر پیشفرض را میتوان برای هر مسابقه بازنویسی کرد، هرچند نه توسط شما. مقادیر در رکورد مسابقه قرار دارند و هیچ endpoint عمومی Zealy آن رکورد را ایجاد یا بهروزرسانی نمیکند، بنابراین تغییر آنها مانند بقیه راهاندازی، درخواستی به تیم Zealy است.
سقف، معامله با خود را تشخیص نمیدهد. معاملهگری که در محدوده سقف علیه خودش wash trading میکند برای آن نامرئی است. کاری که سقف میکند تغییر اقتصاد است: پس از سقف روزانه، هر دلار اضافی از wash معامله با خود هزینه کارمزد دارد و رتبه صفر میسازد. این کار حمله را از ناممکن به سرمایهناکارآمد تبدیل میکند و سرمایهناکارآمد بودن وقتی استخر جایزه ثابت است، دفاعی واقعی است.
Zealy نیز این را در بازاریابی خودش افشا میکند. مطالعه موردی RIZE فهرست میکند، ذیل بازی منصفانه، «سقف حجم اعمالشده بهازای هر ساعت و هر کاربر برای محدود کردن سوءاستفاده»، در کنار ۳.۴ میلیون دلار حجم کل معاملات در ۲۰ روز، میانگین ۱۷۰ هزار دلار روزانه در برابر KPI ۱۰۰ هزار دلار در روز، و بیش از ۳۰۰ معاملهگر یکتا.
یک مسابقه دیگر Zealy با ارقام کامل منتشر شده است: یک کمپین MEXC که ۹.۵ میلیون دلار حجم کل از ۹,۸۰۰ USDT پاداش در ۲۸ روز در برابر هدف ۴.۸ میلیون دلار گزارش میکند، با حدود ۲۰۰ معاملهگر فعال روزانه و بازدهی اعلامشده پاداش به حجم برابر ۰.۱۰۳٪.
هر دو را با این هشدار بخوانید: اینها حجمهای صرافی متمرکز گزارششده توسط صرافی هستند، نه فعالیت آنزنجیرهای مستقل مشاهدهشده. Zealy با صرافی یکپارچه میشود و آنچه صرافی گزارش میکند را رتبهبندی میکند. این استاندارد اثباتی متفاوتی از یک ایندکسر زنجیره است و کار درست این است که این را بگوییم تا نگذاریم «حجم» بیش از آنچه هست را القا کند.
و توجه کنید که سقفها کجا قرار دارند. مسابقات معاملاتی خودخدمت نیستند: تیم Zealy هر یک را در برابر یک صرافی مشخص راهاندازی میکند. هیچ سقف معادلی برای ادعاهای معمول کوئست وجود ندارد، بنابراین بیرون از یک مسابقه این کنترل برای شما در دسترس نیست.
چگونه فعالیت آنچین را بدون خرید حجم ساختگی پاداش دهیم
هیچ روش تأییدی نمیتواند بگوید تراکنشی واقعاً از نظر اقتصادی واقعی بوده است، بنابراین طراحی پاداش باید این کار را انجام دهد. پنج تصمیم بیشتر آن را رقم میزند: برای چه چیزی پول میدهید، چقدر پول میدهید، یک کیف پول چه مقدار میتواند بگیرد، نقطه پایانی شما چه چیزی را بررسی میکند و کدام عدد را گزارش میکنید. هر پنج مورد مال شماست، نه پلتفرم شما.
به نتیجه پاداش دهید، نه به تراکنش. اگر به ازای هر سوآپ پول بدهید، سوآپ میخرید. برای وضعیتی که واقعاً میخواهید پول بدهید — موقعیتی که در یک دوره حفظ شده، نقدینگیای که در پایان بازه هنوز وجود دارد، حسابی که در هفته سوم بازگشته است. جدایی بازار در سال ۲۰۲۲ وجود دارد چون trade-to-earn برای رویداد پول میداد؛ OpenSea هیچ پولی نمیداد و سهم معاملات ساختگی آن ۲.۴٪ بود.
پاداش را کمتر از هزینه جعل آن کنید. این همان حسابی است که همه چیز دیگر را تعیین میکند. گس، اسپرد، کارمزد صرافی و زمان، پایه هزینه مهاجم است. اگر پاداش هر اقدام شما از این پایه بیشتر شود، فارمینگ یک کسبوکار عقلانی است و کسی آن را به همین شکل اجرا میکند. آن را کمتر از این پایه قیمتگذاری کنید تا اقتصاد، همان اعمالی را انجام دهد که لایه تأیید شما نمیتواند.
سقف درآمد هر کیف پول را تعیین کنید. مسابقات معاملاتی Zealy این کار را بهصورت ساعتی و روزانه برای هر کاربر انجام میدهند. خارج از یک مسابقه معاملاتی باید معادل آن را خودتان بسازید: پاداشی بهصورت اولآمده اولخدمت با محدودیت سخت تعداد شرکتکننده، قرعهکشی بهجای پرداخت به ازای هر اقدام، یا مرحلهای فقط با XP پیش از هر چیز دارای ارزش پولی.
تصمیم بگیرید که وبهوک شما واقعاً چه چیزی را بررسی میکند، سپس آن را بنویسید. اگر از تسک on-chain استفاده میکنید، شما لایه تأیید هستید. حداقل اندازه تراکنش، حداقل عمر کیف پول، بررسی منبع تأمین مالی، دوره نگهداری، فاصله زمانی بین اقدامات واجد شرایط — هر یک از اینها یک خط کد در سمت شماست و هیچکدام بهطور پیشفرض وجود ندارند. معیارها را همراه با کمپین منتشر کنید. یک قاعده عمومی بازدارنده هم هست.
معیاری را گزارش دهید که فارمینگ نتواند آن را مصنوعی بالا ببرد. تعداد کیفپولهای یکتا سادهترین عددی است که میتوان متورم کرد و همان عددی است که بیشتر ارائهها با آن شروع میکنند. کیفپولهایی را ترجیح دهید که ۳۰ روز پس از توقف پاداشها هنوز فعالاند، اندازه موقعیت را بهجای میانگین با میانه بسنجید، یا سهم شرکتکنندگانی را در نظر بگیرید که یک اقدام دوم بدون مشوق انجام دادهاند. جعل اینها بیشتر از سودشان هزینه دارد.
هیچکدام از اینها جای دانستن این را نمیگیرد که اولین کاربران واقعی شما چه کسانی هستند؛ موضوعی جداگانه که در چگونه اولین ۱٬۰۰۰ کاربر خود را برای یک اپلیکیشن کریپتو جذب کنیمیا پرسش ترتیب کارها درباره اینکه یک جامعه در هفتههای پس از پایان یک کمپین چه میکند، که در چگونه یک جامعه کریپتو را از صفر رشد دهیم.
نتیجه ناخوشایند این است که هیچ پلتفرم کوئستی نمیتواند اصالت را به شما هدیه دهد. Zealy میتواند یک فرایند تأیید را که خودتان تعریف میکنید پیاده کند، سقف پرداخت یک جدول امتیاز را محدود کند و حسابهایی را که خارج از زنجیره مانند ربات رفتار میکنند علامتگذاری کند. اینکه یک تراکنش معنایی داشته یا نه، پرسشی درباره طراحی پاداش شماست و همچنان بر عهده خودتان است.