Cómo impulsar actividad on-chain sin volumen artificial
Lo que predice el volumen on-chain falso es el diseño de las recompensas, no la cadena. Además, qué prueba cada método de verificación de Zealy y la parte que Zealy no hace.
Por Mathis Grosjean
En esta página
Respuesta breve: Si pagas por una transacción, obtendrás transacciones. La variable que predice si el volumen on-chain es real no es la cadena, el activo ni el proveedor de verificación: es si la plataforma pagó a las personas por unidad de aquello que contaba. Diseña la recompensa para que la métrica no se pueda fabricar y luego limita cuánta recompensa puede captar una sola wallet.
Divulgación: Zealy publica esto y Zealy vende una plataforma de quests que los proyectos usan para impulsar actividad on-chain. Eso hace que el siguiente párrafo sea el más importante de la página.
Lo que Zealy no hace: Zealy no verifica que la actividad on-chain sea auténtica. Las tareas de Token y NFT de Zealy leen el saldo de una wallet. La tarea de Zealy llamada "onChain" no lee ninguna cadena en absoluto: al publicarse, Zealy la reescribe como una tarea de API que llama a un endpoint que proporciona el proyecto y confía en la respuesta. Y el manejo de sybils de Zealy se limita a la reutilización de identificadores: una puntuación anti-cheat vincula las cuentas que comparten un email, una cuenta social conectada o una wallet verificada, y restringe las que se acumulan; más allá de eso, nada distingue dos identidades genuinas. Las tres afirmaciones se comprobaron con el propio código fuente y la documentación pública de Zealy el 14 de agosto de 2026; la tercera se corrigió el 17 de agosto de 2026, porque la primera versión de esta publicación decía que Zealy no tenía ningún sistema de este tipo: la búsqueda usaba "sybil", y el sistema se llama anti-cheat.
Última verificación: 14 de agosto de 2026, con las afirmaciones sobre anti-cheat, limitador de frecuencia, captcha y límite de volumen revisadas de nuevo con el código fuente de Zealy el 17 de agosto de 2026 y corregidas donde eran incorrectas.
Por qué pagar por transacción produce exactamente el volumen por el que pagaste
El mercado de NFT de Ethereum de 2022 se acercó a un experimento controlado sobre esta cuestión. El analista hildobby, escribiendo en el blog de Dune en diciembre de 2022, descubrió que el 58% del volumen de NFT de Ethereum de ese año presentaba firmas de wash trading. El desglose por marketplace es el hallazgo: LooksRare 98%, X2Y2 87% y OpenSea 2.4%.
La misma cadena, los mismos activos y, en gran medida, la misma población de wallets. La diferencia es que LooksRare y X2Y2 pagaban a los traders con su propio token por operar, y OpenSea no.
Ese es todo el argumento de esta publicación, y se generaliza más allá de los NFT. Una campaña de quests que paga por transacción es estructuralmente el mismo instrumento que un token de trade-to-earn: vincula una recompensa a un evento on-chain contable y luego cuenta los eventos. Si la recompensa por evento supera el coste de producir el evento, alguien producirá eventos. No porque tu comunidad sea deshonesta, sino porque tú se lo pediste.
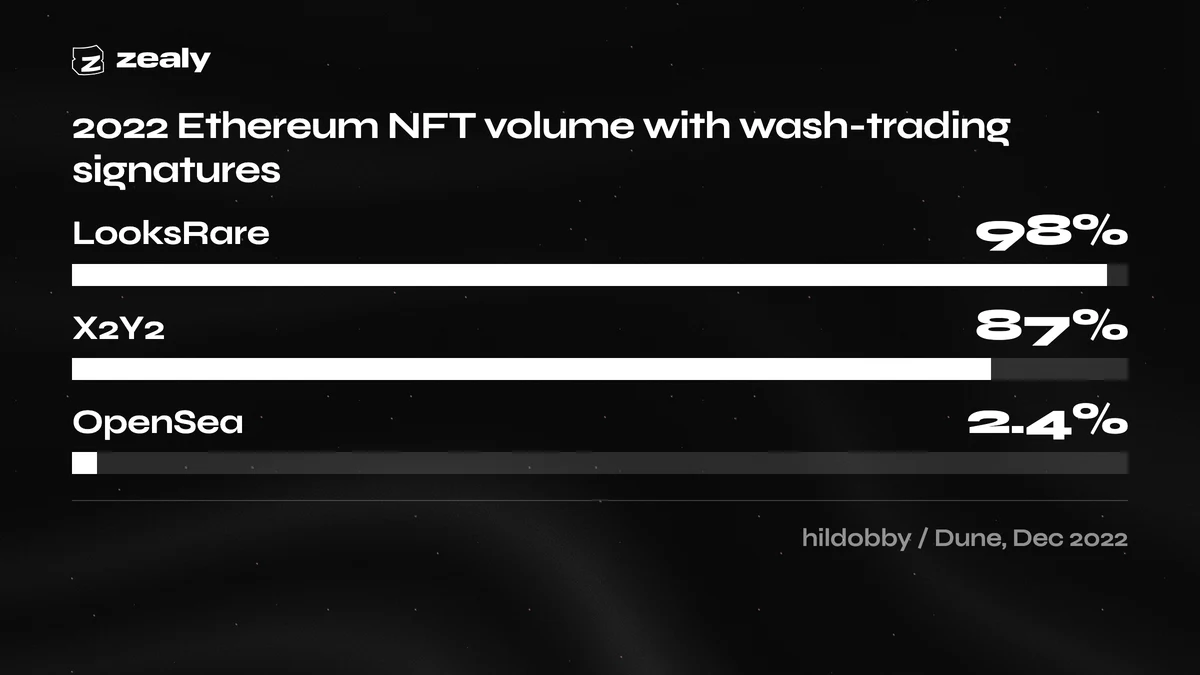
Proporción del volumen de NFT de Ethereum en 2022 que presenta firmas de wash trading, por marketplace. Datos: hildobby en Dune, 16 de diciembre de 2022. LooksRare y X2Y2 pagaban a los traders con su propio token; OpenSea no tenía token de trade-to-earn.
Ahora la corrección, porque una publicación que exagera este problema es tan inútil como una que lo oculta.
El wash trading no constituye la mayor parte del volumen on-chain. Chainalysis informó en enero de 2025 hasta $2.57 mil millones de presunto wash trading en Ethereum, BNB Smart Chain y Base en 2024. La proporción es la parte que vale la pena leer: para noviembre de 2024, el mismo informe sitúa sus dos heurísticas de detección en 0.035% y 0.046% del volumen de los exchanges descentralizados. Chainalysis también aclara que su método rastrea patrones de comportamiento y no intención. Así que: un fenómeno real, medible y perseguible, y una pequeña proporción del total.
El estudio de Dune plantea el mismo punto de otra forma. El wash trading representó casi el 45% del volumen histórico de NFT en Ethereum por valor, pero solo el 1.5% de todas las operaciones. Un número reducido de direcciones que mueven grandes sumas distorsiona una métrica ponderada por valor mientras deja casi intacta una ponderada por recuento. La métrica que informes decide cuánto te engañan.
Dos piezas de contexto más. El trabajo académico trata de un mercado diferente: el documento de trabajo del NBER publicado en Management Science en 2023 encontró que el wash trading promediaba más del 70% del volumen reportado en exchanges no regulados, pero el documento estudia 29 exchanges de criptomonedas, anonimizados tras códigos, mediante análisis forense estadístico del volumen que ellos mismos reportan. Nada en él mide un exchange descentralizado, y quien lo cite como un hallazgo sobre el volumen on-chain lo está citando mal.
Y esto conlleva riesgo legal, no solo vergüenza. En En marzo de 2021, la CFTC ordenó a Coinbase pagar una multa monetaria civil de $6.5 millones, en parte porque un empleado colocó intencionalmente órdenes de compra y venta coincidentes como wash trades. Un incidente, una empresa, un regulador, pero establece que "solo estábamos arrancando la liquidez" no es una categoría que la ley reconozca.
Una wallet no es una persona
El wash trading infla el valor de la actividad on-chain; el sybil farming infla el número de participantes que hay detrás. Son fallos distintos con soluciones distintas, y una campaña puede sufrir ambos a la vez mientras cada transacción individual en la cadena sigue siendo perfectamente genuina y cada wallet del panel es real. Contar wallets no es contar personas.
El historial de airdrops es donde esto está mejor documentado, porque los airdrops obligan a alguien a publicar el recuento. LayerZero reveló en mayo de 2024 que casi 6 millones de direcciones de wallet únicas habían interactuado con LayerZero, y abrió una ventana de autoinforme que ofrecía a los sybils el 15% de su asignación prevista para identificarse. Cointelegraph informó que 803093 direcciones fueron finalmente identificadas como posibles direcciones sybil, tras depurarse desde un grupo inicial de más de dos millones.
La mecánica escala mejor de lo que la mayoría de los equipos supone. DL News documentó Un caso de Arbitrum en junio de 2023 en el que un atacante usó una cartera para financiar más de 1,000 cuentas, que entre todas calificaron para más de 428,000 tokens ARB repartidos en el airdrop. Eso es un operador, una cartera de financiamiento y un recuento de participantes de cuatro cifras en tu panel.
Ninguna de esas carteras hizo nada inválido on-chain: hicieron puente, intercambiaron y mantuvieron, y cada transacción lo confirma. La actividad es genuina, mientras que la población detrás de ella es una ficción.
Una conexión de cartera es una señal aún más débil. La de Zealy Caso de estudio relativo reporta más de 7,500 carteras conectadas en un mes: un recuento de conexiones, no de transacciones, y citado aquí como nada más que eso.
Qué prueba realmente cada método de verificación
Cada método de verificación prueba una cosa muy concreta y luego se interpreta como si probara algo mucho más amplio. Una campaña de Zealy puede recurrir a ocho, cada uno expuesto aquí con lo que establece, lo que deja abierto y de quién es el juicio en el que se basa el resultado. Lee primero la columna "no prueba", porque ahí están las sorpresas.
| Método | Qué demuestra | Qué no demuestra | Dónde está el rigor |
|---|---|---|---|
| Tarea de token | Una wallet conectada tiene al menos un saldo mínimo de un token determinado en una red determinada, opcionalmente durante un periodo mínimo de tenencia | Cómo se adquirieron los tokens, si se tomaron prestados para la reclamación o quién controla la wallet | Zealy lee el saldo |
| Tarea de NFT | Una wallet conectada tiene al menos N NFT de una colección, opcionalmente durante un periodo mínimo | La procedencia, el precio de compra o que el titular sea una persona distinta de los otros N titulares | Zealy lee el saldo |
| Tarea "onChain" | Solo que un endpoint HTTPS elegido por el proyecto devolvió un resultado aprobado. Al publicar, Zealy convierte la tarea en una tarea de API, por lo que esta fila y la siguiente son un mismo mecanismo | Nada sobre la cadena por sí misma. Zealy no consulta la red | El propio servidor del proyecto |
| Tarea de API / Zealy Connect | Que el endpoint del proyecto aceptó los identificadores de Zealy y de la cuenta vinculada de un usuario y devolvió éxito | Lo que el endpoint del proyecto no comprobó | El propio servidor del proyecto |
| Volumen de la competición de trading | Volumen que el exchange integrado reportó para ese trader, clasificado en vivo | Que las contrapartes no estuvieran relacionadas o que el volumen tuviera una motivación económica | El reporte del exchange |
| Revisión manual | Un humano revisó el envío y emitió un juicio, con el historial de estrellas y banderas del usuario visible | Todo lo que el humano no pudo ver en el envío | Tus revisores |
| Revisión por IA | Un modelo comprobó el envío según tus criterios escritos y dio un resultado de aprobado o no aprobado con un motivo | Limitaciones documentadas: imágenes de baja resolución o borrosas, texto manuscrito, fuentes exóticas, contenido que requiere desplazamiento o un enlace externo, e hilos de tweets, que no puede obtener | Tu prompt |
| Prueba de humanidad | La cuenta de X conectada de un miembro parece humana en lugar de automatizada: comprueba que tenga avatar, rechaza cuentas que siguen a menos de 50 o son seguidas por menos de 10, y ejecuta un modelo sobre la cuenta | Nada on-chain. No lee datos de la cadena ni actividad de Zealy | La heurística de Zealy |
La tercera fila merece prosa, porque el nombre está causando un daño real.
La tarea on-chain de Zealy es un webhook con el nombre de una blockchain. Un proyecto la configura con un endpoint HTTPS y una red. Cuando se publica la quest, Zealy convierte la tarea en una tarea de API que lleva la wallet del miembro y, al reclamar, hace un POST a ese endpoint y el propio servidor del proyecto devuelve aprobado o fallido. Zealy nunca consulta un nodo, nunca inspecciona una transacción y nunca se forma una opinión sobre lo que ocurrió on-chain. El tipo de tarea no tiene validador propio en el backend de Zealy; la tarea de API en la que se convierte es la que hace el trabajo.
Un webhook es la arquitectura correcta. El proyecto sabe qué significa "usó el protocolo" para su protocolo y Zealy no. Pero eso significa que la frase "verificado on-chain" en una campaña de Zealy describe el rigor del proyecto, no el de Zealy. Si el endpoint devuelve 200 para cualquier wallet que alguna vez tocó el contrato, eso es lo que se verificó. El nombre promete una lectura de la cadena que nada en el sistema realiza.
Lo que Zealy no verifica, en palabras sencillas
Zealy no establece que la actividad on-chain sea auténtica, que los fondos de una wallet se hayan ganado en lugar de pedido prestado, ni que las wallets de una campaña pertenezcan a personas distintas. A continuación se detallan siete límites concretos. Ninguno es secreto, todos se comprobaron contra el código y la documentación pública de Zealy el 14 de agosto de 2026, y ninguno aparece en el marketing.
1. Tener no es operar, y operar no es ser una persona. Las tareas de tokens y NFT leen un saldo en el momento de reclamar. Una wallet financiada hace una hora pasa exactamente igual que una que lleva un año, a menos que establezcas un periodo mínimo de tenencia; e incluso entonces, la tenencia no es prueba de uso.
2. La tarea on-chain es un webhook. Cubierto arriba. Cualquier rigor on-chain corre por tu cuenta.
3. Zealy detecta la reutilización de identificadores, no redes sybil; y esta sección decía algo más contundente hasta el 17 de agosto de 2026. Decía que Zealy no tenía ninguna detección de sybils. Eso era incorrecto, y merece la pena nombrar el error: la búsqueda que lo produjo buscaba la palabra "sybil", y el sistema se llama anti-cheat. Lo que packages/api/src/domains/anticheat hace: vincula tu cuenta con todas las demás cuentas de Zealy que comparten tu email canónico (se eliminan los puntos de Gmail y los alias de + ), un identificador de X, Discord o Telegram vinculado, o una dirección de wallet verificada; cuenta las cuentas vinculadas que han reclamado; te advierte al superar un umbral y restringe temporalmente la cuenta al superar el siguiente. Una cuenta restringida no puede reclamar. Los umbrales, la duración de la restricción y la ventana que cubre la puntuación no se publican aquí: son la línea contra la que un atacante ajustaría, y Zealy no publica ninguno. Hay dos cosas que no es. No es por comunidad: ningún admin lo configura y se ejecuta en todo Zealy. Y no es agrupación de wallets: detecta a una persona reciclando identificadores, no a una persona operando identidades genuinamente separadas con wallets separadas, que es el caso que una campaña on-chain realmente tiene que valorar. La alerta de duplicados para el revisor, que muestra a los otros miembros que enviaron el mismo texto en la misma tarea, está detrás de un flag de alertas de revisión por comunidad. La configuración de seguridad de la comunidad es la superficie completa que un proyecto puede configurar: visibilidad, un requisito mínimo de XP, consumo de invitaciones y un conjunto de datos de miembro obligatorios: una wallet conectada, Discord, X, X Premium y Telegram, además de una dirección de wallet pegada en comunidades cuya blockchain no tiene una conexión de wallet compatible. El email también pertenece a esa lista: el interruptor ya no está en la página, pero una comunidad que lo tenga activado sigue bloqueando las reclamaciones hasta que el miembro tenga un email verificado, y el ajuste sigue siendo accesible a través de la API de ajustes de la comunidad. Ten en cuenta que las dos opciones de wallet no son lo mismo: una conecta una wallet, la otra toma una dirección que el miembro escribe, y la propia interfaz de Zealy dice "no se puede verificar la autenticidad de la dirección". No hay interruptor de sybils, ni lista de bloqueo, ni campo de IP en esa página: el único control que correlaciona cuentas es la puntuación anti-cheat anterior, y ninguna comunidad lo configura.
Y nos corregimos en este punto. Los propios metadatos del sitio de Zealy solían incluir el filtrado de sybils entre las capacidades del producto. Lo que implementa el código es la puntuación de reutilización de identificadores descrita arriba, no el filtrado que implicaba esa línea, así que exageraba lo que hace Zealy y se reescribió en el mismo cambio que publicó este artículo. Se nombra aquí en lugar de corregirlo en silencio, porque un artículo sobre lo que una plataforma no verifica no tiene por qué ocultar un caso en el que su propio editor hizo exactamente eso.
Galxe hace esto mejor que Zealy. Galxe publica un sistema documentado de identificación de bots que monitoriza la actividad de los usuarios en busca de patrones que difieren del comportamiento humano típico y lee datos on-chain para detectar actividad sospechosa de wallets: patrones de transacciones inusuales, generación rápida de direcciones, participación en múltiples campañas desde direcciones aparentemente no relacionadas; y vende un nivel de Prevención Avanzada de Sybils a los suscriptores de Business+ además de eso. Zealy no tiene una capacidad equivalente. Si la resistencia a sybils es el factor decisivo en tu elección de plataforma, esa es una razón para elegir Galxe, y el resto de la comparación está en Zealy vs Galxe. Preferimos que leas esa frase aquí a que la descubras después de una campaña.
Para el resto de la categoría, la información no está publicada. Buscar y obtener la documentación de Layer3 y QuestN el 14 de agosto de 2026 no mostró ninguna página que describiera cómo gestiona cada una los sybils: el blog de Layer3 rechazó la solicitud directamente y la documentación de QuestN no tiene esa sección, así que aquí no se atribuye ninguna afirmación a ninguna de las dos.
4. Los límites de volumen acotan el premio, no el comportamiento. La siguiente sección lo cubre por completo.
5. Los controles anti-bot que existen son más limitados de lo que parecen, y varios están desactivados por defecto. El captcha en las reclamaciones que contienen una tarea de X solo se ejecuta en las comunidades donde está activado, y ni siquiera allí controla todas las reclamaciones. El limitador de tasa de reclamaciones cuenta las reclamaciones por comunidad en una ventana corta en lugar de por persona, así que muchas cuentas que se mantienen cada una por debajo del límite son invisibles para él. Los umbrales exactos quedan fuera de este artículo a propósito: publicar la línea bajo la que un atacante tiene que mantenerse es un favor al atacante, y la forma del control es lo que cambia el diseño de tu campaña de todos modos. El rechazo automático de envíos duplicados es un ajuste por tarea en las tareas de respuesta y cita de X, está desactivado por defecto y detecta texto duplicado en lugar de personas duplicadas; la alerta de duplicados para el revisor es un control separado condicionado a un flag por comunidad.
6. AI Review y Proof of Humanity son heurísticas de contenido y de cuentas sociales. Proof of Humanity lee el perfil de Zealy de un miembro y su cuenta de X conectada: en el lado de Zealy requiere un avatar, un nombre y un correo electrónico, y en el lado de X rechaza cuentas que siguen a menos de 50 o son seguidas por menos de 10 antes de que un modelo evalúe la cuenta. No lee la actividad de misiones del miembro, y ninguna de las comprobaciones toca una cadena. La documentación de Zealy ahora dice lo mismo: "No se lee ninguna actividad de Zealy — ni claims, ni misiones, ni XP, ni tiempos ni velocidad." Describía la tarea como análisis de patrones de actividad de Zealy hasta que esa página fue corregida.
7. La IP se ve pero no se usa en tu contra, y una cosa simplemente no está establecida. La dirección IP de un claim se envía a Cloudflare como parte de la comprobación de captcha, y la API aplica un límite general de solicitudes por IP, pero ninguna comprobación antifraude basada en IP bloquea un claim y no se almacena ninguna IP asociada a uno. Por separado —y esta frase antes decía lo contrario— existe un vínculo de identidad entre comunidades. La puntuación antifraude une cuentas en toda la plataforma mediante correo electrónico canónico, identificadores de cuentas vinculadas compartidos y direcciones de wallet verificadas. Lee identificadores en lugar de comportamiento: sin huella de dispositivo, sin tiempos de envío, sin IP.
Límites de volumen: el control anti-farming con verdadero mordiente
Las competiciones de trading de Zealy limitan cuánto volumen cuenta para la clasificación por usuario, por hora y por día. Los valores predeterminados residen en la API de Zealy y no en tus manos, y las cifras no se imprimen aquí. El volumen por encima del límite sigue ocurriendo en el exchange — simplemente deja de generar rango. El mecanismo limita la captura de recompensas en lugar del trading en sí, lo cual es más limitado de lo que suena y aun así el control más fuerte aquí.
Dos condiciones que conviene comprobar antes de confiar en él. Los límites se aplican a competiciones que funcionan con ciclo diario, y pueden desactivarse para una competición individual.
Esos valores predeterminados pueden sobrescribirse por competición, aunque no por ti. Los valores residen en el registro de la competición, y ningún endpoint público de Zealy crea o actualiza ese registro, así que cambiarlos es una solicitud al equipo de Zealy como el resto de la configuración.
Un límite no detecta el self-dealing. Un trader que hace wash trading contra sí mismo dentro del límite es invisible para él. Lo que hace el límite es cambiar la economía: pasado el límite diario, cada dólar adicional de self-wash cuesta comisiones y genera cero rango. Hace el ataque ineficiente en capital en lugar de imposible, y la ineficiencia en capital es una defensa real cuando el prize pool es fijo.
Zealy también lo divulga en su propio marketing. El caso de estudio de RIZE enumera, bajo fair play, "Límites de volumen aplicados por hora y por usuario para limitar el abuso", junto con $3.4M en volumen total de trading en 20 días, un promedio de $170K diarios frente a un KPI de $100K/día, y más de 300 traders únicos.
Otra competición de Zealy se publica con cifras completas: una campaña de MEXC que reporta $9.5M en volumen total a partir de $9,800 USDT en recompensas durante 28 días frente a un objetivo de $4.8M, con aproximadamente 200 traders activos diarios y una eficiencia declarada de recompensa a volumen del 0.103%.
Lee ambas con la advertencia adjunta: son volúmenes de exchange centralizado reportados por el exchange, no actividad on-chain observada de forma independiente. Zealy se integra con el exchange y clasifica lo que el exchange reporta. Ese es un estándar probatorio distinto al de un indexador de cadena, y lo honesto es decirlo en lugar de dejar que "volumen" implique más de lo que implica.
Y fíjate dónde residen los límites. Las competiciones de trading no son de autoservicio: el equipo de Zealy configura cada una contra un exchange específico. No existe un límite equivalente en los claims de misiones ordinarias, así que fuera de una competición este control no está disponible para ti.
Cómo recompensar la actividad on-chain sin comprar volumen de wash trading
Ningún método de verificación puede decirte si una transacción fue económicamente real, así que el diseño de recompensas tiene que hacer ese trabajo en su lugar. Cinco decisiones cargan con la mayor parte: por qué pagas, cuánto pagas, qué puede capturar una wallet, qué comprueba tu endpoint y qué número reportas. Las cinco son tuyas, no de tu plataforma.
Recompensa el resultado, no la transacción. Si pagas por swap, compras swaps. Paga por el estado que realmente quieres — una posición mantenida durante un periodo, liquidez aún presente al final de la ventana, una cuenta que volvió en la tercera semana. La escisión del marketplace de 2022 existe porque trade-to-earn pagaba el evento; OpenSea no pagaba nada y su cuota de wash trading fue del 2.4%.
Haz que la recompensa sea menor que el coste de falsificarla. Esta es la aritmética que decide todo lo demás. Gas, spread, comisiones de exchange y tiempo son la base de costes del atacante. Si tu recompensa por acción supera esa base, el farming es un negocio racional y alguien lo gestionará como tal. Fíjala por debajo, y la economía hará la aplicación que tu capa de verificación no puede.
Limita lo que puede ganar una sola wallet. Las competiciones de trading de Zealy lo hacen por usuario, por hora y por día. Fuera de una competición de trading tienes que construir el equivalente tú mismo: una recompensa por orden de llegada con un límite estricto de participantes, un sorteo en lugar de un pago por acción, o una fase solo de XP antes de cualquier cosa con valor monetario.
Decide qué comprueba realmente tu webhook y luego escríbelo. Si usas la tarea on-chain, tú eres la capa de verificación. Tamaño mínimo de transacción, antigüedad mínima de la wallet, comprobaciones de origen de fondos, un periodo de tenencia, un tiempo de espera entre acciones válidas — cada una de esas es una línea de código de tu lado y ninguna existe por defecto. Publica los criterios junto con la campaña. Una regla pública también disuade.
Reporta una métrica que el farming no pueda inflar. El número de wallets únicas es la métrica más fácil de inflar y la que más aparece en las presentaciones. Es mejor priorizar las wallets que siguen activas 30 días después de que terminaran las recompensas, el tamaño de posición mediano en lugar de la media, o la proporción de participantes que realizaron una segunda acción sin incentivos. Falsificar esas métricas cuesta más de lo que rinden.
Nada de esto sustituye saber quiénes son tus primeros usuarios reales, un problema aparte que se trata en cómo conseguir tus primeros 1,000 usuarios para una app cripto, ni la cuestión de la secuencia de lo que hace una comunidad en las semanas posteriores al fin de una campaña, que se trata en cómo hacer crecer una comunidad cripto desde cero.
La conclusión incómoda es que ninguna plataforma de quests puede darte autenticidad. Zealy puede conectar una verificación que tú definas, limitar lo que paga una clasificación y marcar cuentas que se comportan como bots fuera de la cadena. Si una transacción significó algo es una cuestión sobre el diseño de tus recompensas, y sigue siendo tuya.