Cum să generezi activitate on-chain, nu volum artificial
Ceea ce prezice volumul on-chain artificial este designul recompensei, nu blockchain-ul. Plus ce demonstrează fiecare metodă de verificare Zealy — și partea pe care Zealy nu o face.
De Mathis Grosjean
Pe această pagină
Răspuns scurt: Plătești pentru o tranzacție și vei obține tranzacții. Variabila care prezice dacă volumul on-chain este real nu este blockchain-ul, activul sau furnizorul de verificare — ci dacă platforma a plătit oamenii pe unitate din ceea ce număra. Concepe recompensa astfel încât metrica să nu poată fi fabricată, apoi limitează cât de multă recompensă poate obține un singur portofel.
Divulgare: Zealy publică acest lucru și Zealy vinde o platformă de questuri pe care proiectele o folosesc pentru a genera activitate on-chain. Asta face din paragraful următor cel mai important de pe pagină.
Ce nu face Zealy: Zealy nu verifică dacă activitatea on-chain este autentică. Sarcinile Token și NFT din Zealy citesc soldul unui portofel. Sarcina Zealy numită „onChain” nu citește deloc un lanț — la publicare, Zealy o rescrie într-o sarcină API care apelează un endpoint furnizat de proiect și are încredere în răspuns. Iar gestionarea sybil din Zealy se oprește la reutilizarea identificatorilor: un scor anti-cheat leagă conturile care împart un email, un cont social conectat sau un portofel verificat și le restricționează pe cele care se acumulează, iar nimic dincolo de asta nu separă două identități reale. Toate cele trei afirmații au fost verificate față de baza de cod și documentația publică a Zealy pe 14 august 2026; a treia a fost corectată pe 17 august 2026, deoarece prima versiune a acestei postări spunea că Zealy nu are deloc un astfel de sistem — căutarea a folosit termenul „sybil”, iar sistemul se numește anti-cheat.
Ultima verificare: 14 august 2026, cu afirmațiile despre anti-cheat, limitatorul de rată, captcha și plafonul de volum reverificate față de sursa Zealy pe 17 august 2026 și corectate acolo unde erau greșite.
De ce plata pe tranzacție produce exact volumul pentru care ai plătit
Piața NFT Ethereum din 2022 s-a apropiat de un experiment controlat pe această întrebare. Analistul hildobby, scriind pe blogul Dune în decembrie 2022, a constatat că 58% din volumul NFT Ethereum al acelui an purta semnături de wash trading. Împărțirea pe piețe este concluzia: LooksRare 98%, X2Y2 87% și OpenSea 2,4%.
Același lanț, aceleași active, în mare aceeași populație de portofele. Diferența este că LooksRare și X2Y2 îi plăteau pe traderi în propriul token pentru tranzacționare, iar OpenSea nu.
Acesta este întregul argument al acestei postări și se generalizează dincolo de NFT-uri. O campanie de questuri care plătește pe tranzacție este structural același instrument ca un token trade-to-earn: atașează o recompensă unui eveniment on-chain numărabil și apoi numără evenimentele. Dacă recompensa pe eveniment depășește costul producerii evenimentului, cineva va produce evenimente. Nu pentru că comunitatea ta este necinstită, ci pentru că ai cerut-o.
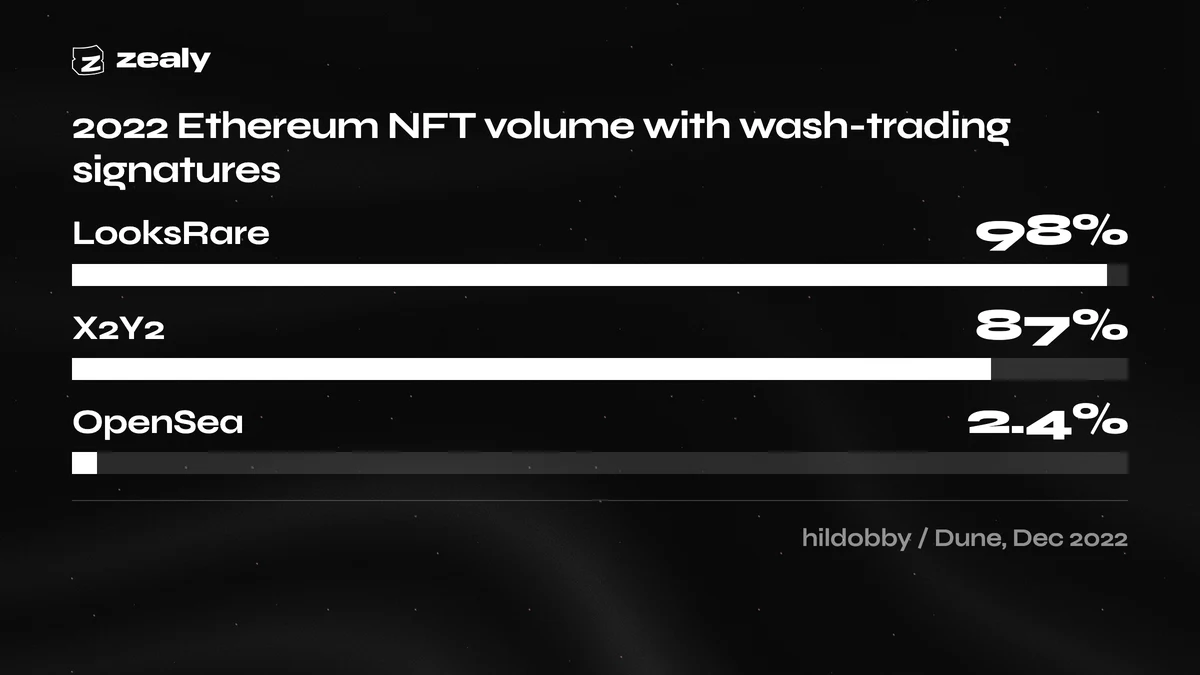
Ponderea volumului de NFT-uri Ethereum din 2022 care poartă semnături de wash-trading, pe marketplace. Date: hildobby pe Dune, 16 decembrie 2022. LooksRare și X2Y2 plăteau traderii în propriul token; OpenSea nu avea un token trade-to-earn.
Acum corectura, pentru că o postare care exagerează această problemă este la fel de inutilă ca una care o ascunde.
Wash-tradingul nu reprezintă majoritatea volumului on-chain. Chainalysis a raportat în ianuarie 2025 până la 2,57 miliarde de dolari de tranzacționare fictivă suspectată pe Ethereum, BNB Smart Chain și Base în 2024. Cota este partea care merită citită: pentru noiembrie 2024, același raport indică cele două euristici de detectare ale sale la 0,035% și 0,046% din volumul schimburilor descentralizate. Chainalysis precizează de asemenea explicit că metoda sa urmărește tipare de comportament, nu intenția. Deci: un fenomen real, măsurabil și pasibil de urmărire penală, și o cotă mică din total.
Studiul Dune susține același lucru într-o altă formă. Tranzacționarea fictivă a reprezentat aproape 45% din volumul total istoric al NFT-urilor pe Ethereum după valoare, dar doar 1,5% din toate tranzacțiile. Un număr mic de adrese care rulează sume mari distorsionează o metrică ponderată după valoare, lăsând aproape neatinsă una ponderată după număr. Metrica pe care o raportezi decide cât de înșelat ești.
Încă două elemente de context. Lucrarea academică se referă la o altă platformă: documentul de lucru NBER publicat în Management Science în 2023 a constatat o tranzacționare fictivă de peste 70% în medie din volumul raportat pe bursele nereglementate — dar lucrarea studiază 29 de burse de criptomonede, anonimizate sub coduri, prin expertiză statistică forensică asupra volumului pe care acestea îl raportează despre ele însele. Nimic din ea nu măsoară o bursă descentralizată, iar oricine o citează ca dovadă privind volumul on-chain o citează greșit.
Și acest lucru implică risc juridic, nu doar stânjeneală. În În martie 2021, CFTC a ordonat Coinbase să plătească o penalitate civilă de 6,5 milioane de dolari, în parte din cauza unui angajat care a plasat intenționat ordine de cumpărare și vânzare identice ca tranzacții fictive. Un incident, o companie, un regulator — dar stabilește că „doar inițializam lichiditatea” nu este o categorie recunoscută de lege.
Un portofel nu este o persoană
Wash trading umflă valoarea activității on-chain; sybil farming umflă numărul de participanți din spatele ei. Sunt eșecuri diferite cu remedii diferite, iar o campanie le poate suferi pe amândouă simultan, în timp ce fiecare tranzacție individuală de pe lanț rămâne perfect autentică și fiecare portofel din dashboard este real. Numărarea portofelelor nu înseamnă numărarea oamenilor.
Evidența airdropurilor este locul unde acest lucru este cel mai bine documentat, deoarece airdropurile obligă pe cineva să publice numărul. LayerZero a dezvăluit în mai 2024 că aproape 6 milioane de adrese unice de portofel interacționaseră cu LayerZero și a derulat o fereastră de auto-raportare care oferea sybililor 15% din alocarea lor intenționată pentru a se identifica. Cointelegraph a relatat că 803.093 de adrese au fost identificate în cele din urmă ca potențiale adrese sybil, rafinate dintr-un bazin inițial de peste două milioane.
Mecanismele scalează mai bine decât presupun majoritatea echipelor. DL News a documentat un caz Arbitrum din iunie 2023 în care un singur atacator a folosit un portofel pentru a finanța peste 1.000 de conturi, care împreună s-au calificat pentru mai mult de 428.000 de tokenuri ARB distribuite prin airdrop. Este un singur operator, un singur portofel de finanțare și un număr de participanți din patru cifre în dashboardul tău.
Niciunul dintre acele portofele nu a făcut nimic invalid on-chain — au făcut bridge, swap și au deținut, iar fiecare tranzacție se confirmă. Activitatea este reală, în timp ce populația din spatele ei este o ficțiune.
O conexiune de portofel este un semnal și mai slab. Zealy's Studiu de caz relativ raportează peste 7.500 de portofele conectate într-o lună — o numărătoare a conexiunilor, nu a tranzacțiilor, și citată aici ca nimic mai mult de atât.
Ce demonstrează de fapt fiecare metodă de verificare
Fiecare metodă de verificare demonstrează un lucru îngust și apoi este interpretată ca demonstrând ceva mult mai amplu. O campanie Zealy poate apela la opt, fiecare prezentată aici cu ce stabilește, ce lasă deschis și pe a cui judecată se bazează rezultatul. Citește mai întâi coloana „nu demonstrează”, pentru că acolo sunt surprizele.
| Metodă | Ce dovedește | Ce nu dovedește | Unde se află rigoarea |
|---|---|---|---|
| Sarcină cu token | Un portofel conectat deține cel puțin un sold minim dintr-un anumit token pe o anumită rețea, opțional pentru o perioadă minimă de deținere | Cum au fost obținute tokenurile, dacă au fost împrumutate pentru revendicare sau cine controlează portofelul | Zealy citește soldul |
| Sarcină cu NFT | Un portofel conectat deține cel puțin N NFT-uri dintr-o colecție, opțional pentru o perioadă minimă | Proveniență, preț de achiziție sau că deținătorul este o persoană distinctă de ceilalți N deținători | Zealy citește soldul |
| Sarcină „onChain” | Doar că un endpoint HTTPS ales de proiect a returnat o validare. La publicare, Zealy transformă sarcina într-o sarcină API, deci acest rând și următorul reprezintă un singur mecanism | Nimic despre lanț în sine. Zealy nu interoghează rețeaua | Serverul propriu al proiectului |
| Sarcină API / Zealy Connect | Că endpointul proiectului a acceptat identificatorii Zealy și ai contului asociat ai unui utilizator și a returnat succes | Orice nu a verificat endpointul proiectului | Serverul propriu al proiectului |
| Volumul competiției de tranzacționare | Volumul raportat de bursa integrată pentru acel trader, clasat în timp real | Că părțile implicate erau independente sau că volumul era motivat economic | Raportarea bursei |
| Verificare manuală | Un om a analizat trimiterea și a formulat o evaluare, cu istoricul stelelor și al semnalărilor utilizatorului vizibil | Orice lucru pe care omul nu l-a putut vedea în trimitere | Evaluatorii tăi |
| Evaluare AI | Un model a verificat trimiterea conform criteriilor tale scrise și a acordat o promovare sau un eșec, cu un motiv | Lacune documentate: imagini cu rezoluție joasă sau neclare, text scris de mână, fonturi exotice, conținut care necesită derulare sau un link extern și fire de tweet-uri, pe care nu le poate prelua | Promptul tău |
| Dovada umanității | Contul X conectat al unui membru pare uman, nu automatizat: se verifică prezența unui avatar, se resping conturile care urmăresc mai puțin de 50 sau sunt urmărite de mai puțin de 10 și se rulează un model pe cont | Nimic on-chain. Nu citește date din lanț și nicio activitate Zealy | Euristica Zealy |
Al treilea rând merită o explicație detaliată, pentru că numele produce daune reale.
Sarcina on-chain din Zealy este un webhook care poartă numele unui blockchain. Un proiect o configurează cu un endpoint HTTPS și o rețea. Când questul este publicat, Zealy transformă sarcina într-o sarcină API care transportă portofelul membrului, iar la momentul revendicării face POST către acel endpoint, iar serverul propriu al proiectului returnează pass sau fail. Zealy nu interoghează niciodată un nod, nu inspectează niciodată o tranzacție și nu își formează niciodată o opinie despre ce s-a întâmplat on-chain. Tipul de sarcină nu are propriul validator în backendul Zealy; sarcina API în care se transformă este cea care face treaba.
Un webhook este arhitectura corectă. Proiectul știe ce înseamnă „a folosit protocolul” pentru protocolul său, iar Zealy nu. Dar asta înseamnă că sintagma „verificat on-chain” dintr-o campanie Zealy descrie rigoarea proiectului, nu a Zealy. Dacă endpointul returnează 200 pentru orice portofel care a atins vreodată contractul, asta este ce s-a verificat. Numele promite o citire a lanțului pe care nimic din sistem nu o efectuează.
Ce nu verifică Zealy, pe scurt
Zealy nu stabilește că activitatea on-chain este autentică, că deținerile unui portofel au fost câștigate și nu împrumutate sau că portofelele dintr-o campanie aparțin unor persoane diferite. Urmează șapte limite specifice. Niciuna nu este secretă, toate au fost verificate în codul și documentația publică Zealy la 14 august 2026 și niciuna nu apare în materialele de marketing.
1. Deținerea nu înseamnă tranzacționare, iar tranzacționarea nu înseamnă a fi o persoană. Sarcinile cu tokenuri și NFT citesc un sold în momentul revendicării. Un portofel finanțat acum o oră trece identic ca unul care a deținut timp de un an, cu excepția cazului în care setezi o perioadă minimă de deținere — și chiar și atunci, deținerea nu este dovadă de utilizare.
2. Sarcina on-chain este un webhook. Acoperit mai sus. Orice rigoare on-chain este responsabilitatea ta.
3. Zealy prinde reutilizarea identificatorilor, nu rețelele sybil — iar această secțiune spunea ceva mai puternic până la 17 august 2026. Se spunea că Zealy nu are deloc detecție sybil. Era greșit, iar greșeala merită numită: căutarea care a produs-o a căutat cuvântul „sybil”, iar sistemul se numește anti-cheat. Ce packages/api/src/domains/anticheat face: îți leagă contul de orice alt cont Zealy care împărtășește e-mailul tău canonic (punctele și + aliasurile Gmail eliminate), un identificator X, Discord sau Telegram asociat ori o adresă de portofel verificată; numără conturile asociate care au revendicat; te avertizează după un prag și restricționează temporar contul după următorul. Un cont restricționat nu poate revendica. Pragurile, durata restricției și fereastra acoperită de punctaj nu sunt publicate aici — ele sunt linia pe care un atacator ar regla-o, iar Zealy nu publică niciunul dintre ele. Două lucruri nu este. Nu este per-comunitate — niciun admin nu îl configurează și rulează în tot Zealy. Și nu este clustering de portofele: prinde o persoană care reciclează identificatori, nu o persoană care operează identități cu adevărat separate cu portofele separate, ceea ce este cazul pe care o campanie on-chain trebuie de fapt să îl prețuiască. Alerta de duplicat pentru recenzori, care arată ceilalți membri care au trimis același text la aceeași sarcină, se află în spatele unui flag de alerte de recenzare per-comunitate. setările de securitate ale comunității sunt întreaga suprafață pe care un proiect o poate configura: vizibilitatea, o cerință minimă de XP, consumul de invitații și un set de detalii obligatorii ale membrului — un portofel conectat, Discord, X, X Premium și Telegram, plus o adresă de portofel lipită în comunitățile al căror blockchain nu are o conexiune de portofel acceptată. Emailul face și el parte din această listă: comutatorul a dispărut de pe pagină, dar o comunitate care îl are setat încă blochează revendicările până când membrul are un email verificat, iar setarea este încă accesibilă prin API-ul de setări al comunității. Rețineți că cele două opțiuni de portofel nu sunt identice: una conectează un portofel, cealaltă preia o adresă introdusă de membru, iar interfața Zealy însăși spune „autenticitatea adresei nu poate fi verificată”. Nu există niciun comutator sybil, nicio listă de blocare și niciun câmp IP pe acea pagină: singurul control care corelează conturile este scorul anti-cheat de mai sus, iar nicio comunitate nu îl configurează.
Și ne-am corectat în privința acestui aspect. Metadatele proprii ale site-ului Zealy obișnuiau să listeze filtrarea sybil printre capacitățile produsului. Ceea ce implementează baza de cod este scorul de reutilizare a identificatorilor descris mai sus, nu filtrarea pe care o implica acea linie, așa că supraestima ceea ce face Zealy și a fost rescrisă în aceeași modificare care a publicat această postare. Este menționată aici în loc să fie corectată în tăcere, pentru că o postare despre ceea ce o platformă nu verifică nu are ce căuta ascunzând un exemplu în care propriul său editor face exact asta.
Galxe face asta mai bine decât Zealy. Galxe publică un sistem documentat de identificare a boților care monitorizează activitatea utilizatorilor pentru tipare care diferă de comportamentul uman tipic și citește date on-chain pentru activitate suspectă a portofelului — tipare de tranzacții neobișnuite, generare rapidă de adrese, participarea la multiple campanii de la adrese aparent fără legătură — și vinde un nivel Advanced Sybil Prevention pentru abonații Business+. Zealy nu are o capacitate echivalentă. Dacă rezistența la sybil este factorul decisiv în alegerea platformei, acesta este un motiv să alegi Galxe, iar restul comparației este în Zealy vs Galxe. Preferăm să citești această propoziție aici decât să o descoperi după o campanie.
Pentru restul categoriei, informațiile nu sunt publicate. Căutarea și preluarea documentației Layer3 și QuestN pe 14 august 2026 nu au scos la iveală nicio pagină care să descrie modul în care fiecare gestionează sybil — blogul Layer3 a refuzat direct cererea, iar documentația QuestN nu are o astfel de secțiune — așa că nicio afirmație de aici nu este atribuită vreuneia dintre ele.
4. Plafoanele de volum limitează premiul, nu comportamentul. Secțiunea următoare acoperă acest lucru în întregime.
5. Controalele anti-bot care există sunt mai înguste decât par, iar câteva sunt dezactivate implicit. Captcha-ul pentru revendicările care conțin o sarcină X rulează doar în comunitățile unde este activat și nici măcar acolo nu filtrează fiecare revendicare. Limitatorul de rată a revendicărilor numără revendicările pe comunitate într-o fereastră scurtă, nu pe persoană — astfel, multe conturi care rămân fiecare sub limită sunt invizibile pentru el. Pragurile exacte lipsesc intenționat din acest articol: să publici limita sub care trebuie să rămână un atacator este un serviciu făcut atacatorului, iar forma controlului este ceea ce schimbă oricum designul campaniei tale. Respingerea automată a trimiterilor duplicate este o setare pe sarcină pentru sarcinile de răspuns și citare pe X, este dezactivată implicit și prinde textul duplicat, nu persoanele duplicate; alerta de duplicat pentru evaluator este un control separat condiționat de un indicator pe comunitate.
6. AI Review și Proof of Humanity sunt euristici de conținut și de conturi sociale. Proof of Humanity citește profilul Zealy al unui membru și contul X conectat: vrea un avatar, un nume și un email pe partea Zealy, iar pe partea X respinge conturile care urmăresc mai puțin de 50 sau sunt urmărite de mai puțin de 10 înainte ca un model să analizeze contul. Nu citește activitatea membrului în questuri, iar niciuna dintre verificări nu atinge un lanț. Documentația Zealy spune acum același lucru: „Nu este citită nicio activitate Zealy — nici claimuri, nici questuri, nici XP, nici momentul sau viteza.” Descria sarcina ca analiză a tiparelor de activitate Zealy până când acea pagină a fost corectată.
7. IP-ul este văzut, dar nu este folosit împotriva ta, iar un lucru pur și simplu nu este stabilit. Adresa IP a unui claim este transmisă către Cloudflare ca parte a verificării captcha, iar API-ul aplică o limită generală de cereri pe IP, dar nicio verificare antifraudă bazată pe IP nu blochează un claim și nicio adresă IP nu este stocată pentru unul. Separat — și această propoziție spunea anterior contrariul — există o legătură de identitate între comunități. Scorul anti-cheat unește conturile la nivel de platformă pe baza emailului canonic, a identificatorilor de conturi conectate partajați și a adreselor de portofel verificate. Citește identificatori, nu comportament: fără amprentă de dispozitiv, fără momentul trimiterii, fără IP.
Limite de volum: controlul anti-farming cu adevărat eficient
Competițiile de tranzacționare Zealy limitează cât volum contează pentru clasament per utilizator, per oră și per zi. Valorile implicite se află în API-ul Zealy, nu în mâinile tale, iar cifrele nu sunt publicate aici. Volumul peste limită are loc în continuare pe exchange — pur și simplu nu mai aduce rang. Mecanismul limitează capturarea recompenselor, nu tranzacționarea în sine, ceea ce este mai restrâns decât pare și rămâne totuși cel mai puternic control de aici.
Două condiții de verificat înainte de a te baza pe el. Limitele se aplică competițiilor care rulează pe un ciclu zilnic și pot fi dezactivate pentru o competiție individuală.
Acele valori implicite pot fi suprascrise per competiție, dar nu de tine. Valorile se află în înregistrarea competiției, iar niciun endpoint public Zealy nu creează sau actualizează acea înregistrare, așa că modificarea lor este o cerere către echipa Zealy, ca restul configurării.
O limită nu detectează tranzacționarea cu sine. Un trader care face wash trading împotriva lui însuși în interiorul limitei este invizibil pentru ea. Ce face limita este să schimbe economia: după limita zilnică, fiecare dolar suplimentar de self-wash costă comisioane și aduce rang zero. Face atacul ineficient din punct de vedere al capitalului, nu imposibil, iar ineficiența capitalului este o apărare reală când fondul de premii este fix.
Zealy dezvăluie acest lucru și în propriul marketing. Studiu de caz RIZE liste, la secțiunea fair play, „Plafoane de volum aplicate pe oră și pe utilizator pentru a limita abuzurile”, alături de 3,4 milioane USD volum total de tranzacționare în 20 de zile, o medie de 170K USD pe zi față de un KPI de 100K USD/zi, și peste 300 de traderi unici.
Încă o competiție Zealy este publicată cu cifre complete: o campanie MEXC raportând 9,5M USD volum total din 9 800 USDT în recompense pe parcursul a 28 de zile față de o țintă de 4,8M USD, cu aproximativ 200 de traderi activi zilnic și o eficiență declarată recompensă-volum de 0,103%.
Citește ambele cu rezerva atașată: acestea sunt volume raportate de bursă pentru burse centralizate, nu activitate on-chain observată independent. Zealy se integrează cu bursa și clasifică ceea ce raportează bursa. Acesta este un standard probatoriu diferit față de un indexator de lanț, iar lucrul onest este să spui asta în loc să lași „volumul” să implice mai mult decât atât.
Și reține unde se află plafoanele. Competițiile de tranzacționare nu sunt self-service: echipa Zealy configurează fiecare în funcție de o anumită bursă. Nu există un plafon echivalent pentru revendicările obișnuite de questuri, așa că în afara unei competiții acest control nu îți este disponibil.
Cum să recompensezi activitatea on-chain fără să cumperi volum artificial
Nicio metodă de verificare nu îți poate spune dacă o tranzacție a fost reală din punct de vedere economic, așa că designul recompensei trebuie să facă această treabă în locul ei. Cinci decizii acoperă cea mai mare parte: pentru ce plătești, cât plătești, ce poate capta un singur portofel, ce verifică endpointul tău și ce număr raportezi. Toate cinci sunt ale tale, nu ale platformei tale.
Recompensează rezultatul, nu tranzacția. Dacă plătești per swap, cumperi swap-uri. Plătește pentru starea pe care o vrei de fapt — o poziție deținută pe parcursul unei perioade, lichiditate încă prezentă la finalul ferestrei, un cont care a revenit în săptămâna a treia. Separarea pieței din 2022 există pentru că trade-to-earn plătea evenimentul; OpenSea nu plătea nimic, iar cota sa de wash trading era de 2,4%.
Fă recompensa mai mică decât costul falsificării. Aceasta este aritmetica ce decide tot restul. Gas, spread, comisioanele de exchange și timpul sunt baza de costuri a atacatorului. Dacă recompensa ta per acțiune depășește această bază, farmingul devine o afacere rațională și cineva o va conduce ca atare. Stabilește prețul sub această bază, iar economia face aplicarea pe care stratul tău de verificare nu o poate face.
Limitează ce poate câștiga un singur portofel. Competițiile de trading din Zealy fac asta per utilizator, orar și zilnic. În afara unei competiții de trading trebuie să construiești singur echivalentul: o recompensă în ordinea sosirii cu un număr strict de participanți, o tombolă în loc de o plată per acțiune sau o etapă doar cu XP înainte de orice cu valoare monetară.
Stabilește ce verifică de fapt webhook-ul tău, apoi notează asta. Dacă folosești sarcina on-chain, tu ești stratul de verificare. Dimensiunea minimă a tranzacției, vechimea minimă a portofelului, verificările sursei de finanțare, o perioadă de deținere, o pauză între acțiunile eligibile — fiecare dintre acestea este o linie de cod de partea ta și niciuna nu există implicit. Publică criteriile împreună cu campania. O regulă publică este și un factor de descurajare.
Raportează o metrică pe care farmingul nu o poate umfla. Numărul de portofele unice este cel mai ușor de umflat și cel pe care majoritatea rapoartelor îl pun în prim-plan. Preferă portofelele încă active la 30 de zile după ce recompensele s-au oprit, mărimea mediană a poziției în loc de medie sau ponderea participanților care au făcut o a doua acțiune neincentivată. Acestea costă mai mult de falsificat decât aduc.
Nimic din toate acestea nu înlocuiește cunoașterea primilor tăi utilizatori reali, care este o problemă separată tratată în cum să obții primii 1.000 de utilizatori pentru o aplicație crypto, sau întrebarea de secvențiere privind ce face o comunitate în săptămânile de după încheierea unei campanii, care se află în cum să crești o comunitate crypto de la zero.
Concluzia incomodă este că nicio platformă de questuri nu îți poate oferi autenticitate. Zealy poate implementa o verificare pe care o definești, poate limita ce plătește un leaderboard și poate semnala conturile care se comportă ca boți off-chain. Dacă o tranzacție a însemnat ceva este o întrebare despre designul recompenselor tale și rămâne a ta.