Jak generować aktywność on-chain, a nie sztuczny wolumen
O sztucznym wolumenie on-chain decyduje projekt nagród, a nie sieć. Do tego, co dowodzi każda metoda weryfikacji Zealy — i czego Zealy nie robi.
Autor: Mathis Grosjean
Na tej stronie
Krótka odpowiedź: Płać za transakcję, a dostaniesz transakcje. Zmienna, która przewiduje, czy wolumen on-chain jest prawdziwy, to nie sieć, aktywo ani dostawca weryfikacji — lecz to, czy platforma płaciła ludziom za jednostkę tego, co liczyła. Zaprojektuj nagrodę tak, by metryki nie dało się wygenerować sztucznie, a następnie ogranicz, ile nagrody może zgarnąć jedno portfel.
Ujawnienie: Zealy publikuje ten tekst, a Zealy sprzedaje platformę questów, której projekty używają do generowania aktywności on-chain. To czyni następny akapit najważniejszym na stronie.
Czego Zealy nie robi: Zealy nie weryfikuje autentyczności aktywności on-chain. Zadania Zealy dotyczące Tokenów i NFT odczytują saldo portfela. Zadanie Zealy o nazwie „onChain” w ogóle nie odczytuje łańcucha — przy publikacji Zealy przekształca je w zadanie API, które wywołuje punkt końcowy dostarczony przez projekt i ufa odpowiedzi. A obsługa sybili przez Zealy kończy się na ponownym użyciu identyfikatora: ocena anty-cheatowa łączy konta współdzielące e-mail, połączone konto społecznościowe lub zweryfikowany portfel i ogranicza te, które się kumulują, a nic poza tym nie odróżnia dwóch prawdziwych tożsamości. Wszystkie trzy stwierdzenia sprawdzono względem własnego kodu i publicznej dokumentacji Zealy 14 sierpnia 2026; trzecie poprawiono 17 sierpnia 2026, ponieważ pierwsza wersja tego wpisu mówiła, że Zealy nie ma takiego systemu w ogóle — wyszukiwanie szukało „sybil”, a system nazywa się anti-cheat.
Ostatnia weryfikacja: 14 sierpnia 2026, a twierdzenia dotyczące anti-cheatu, limitera szybkości, captchy i limitu wolumenu ponownie sprawdzono względem kodu źródłowego Zealy 17 sierpnia 2026 i poprawiono tam, gdzie były błędne.
Dlaczego płacenie za transakcję daje dokładnie taki wolumen, za jaki zapłacono
Rynek NFT na Ethereum w 2022 roku był bliski kontrolowanego eksperymentu w tej kwestii. Analityk hildobby, pisząc na blogu Dune w grudniu 2022, ustalił, że 58% wolumenu NFT na Ethereum w tym roku nosiło znamiona wash tradingu. Podział według marketplace'ów jest kluczowym ustaleniem: LooksRare 98%, X2Y2 87% i OpenSea 2,4%.
Ten sam łańcuch, te same aktywa, w dużej mierze ta sama populacja portfeli. Różnica polega na tym, że LooksRare i X2Y2 płaciły traderom własnym tokenem za handel, a OpenSea nie.
To cały argument tego wpisu i uogólnia się poza NFT. Kampania questów, która płaci za transakcję, jest strukturalnie tym samym instrumentem co token trade-to-earn: przypisuje nagrodę do policzalnego zdarzenia on-chain, a następnie liczy te zdarzenia. Jeśli nagroda za zdarzenie przewyższa koszt wytworzenia zdarzenia, ktoś będzie wytwarzać zdarzenia. Nie dlatego, że twoja społeczność jest nieuczciwa, ale dlatego, że o to poprosiłeś.
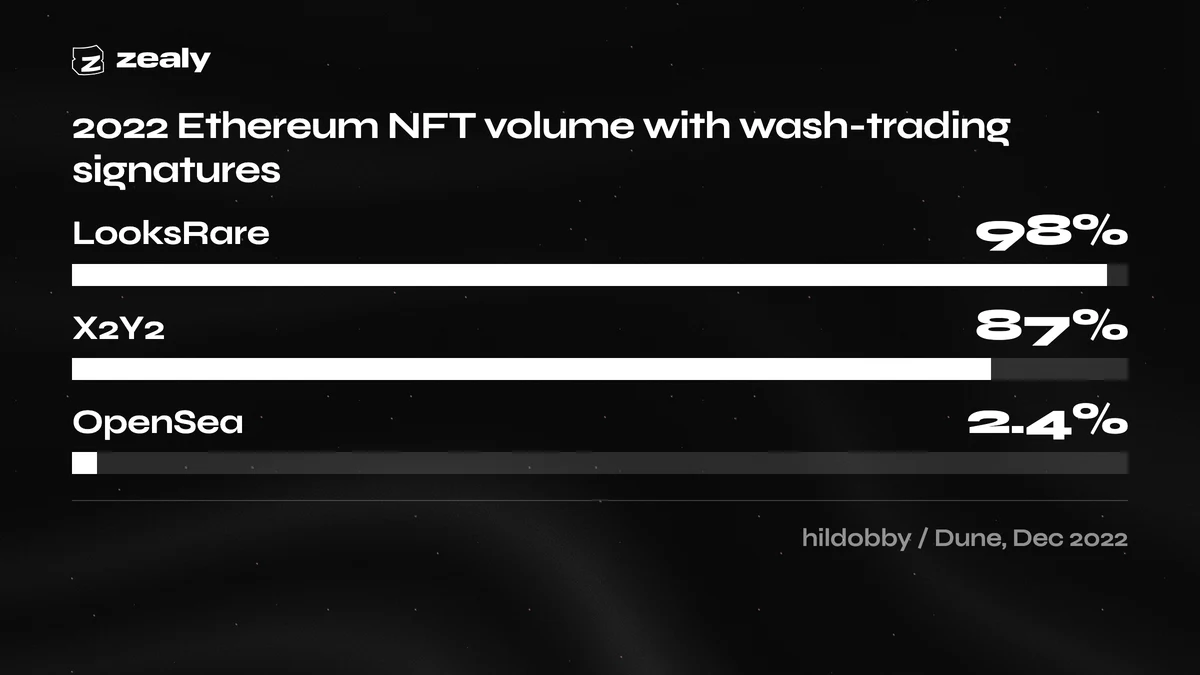
Udział wolumenu NFT na Ethereum w 2022 roku noszącego oznaki wash tradingu, według marketplace'u. Dane: hildobby na Dune, 16 grudnia 2022. LooksRare i X2Y2 płaciły traderom własnym tokenem; OpenSea nie miało tokena trade-to-earn.
Teraz sprostowanie, bo wpis, który wyolbrzymia ten problem, jest równie bezużyteczny jak taki, który go ukrywa.
Wash trading nie stanowi większości wolumenu on-chain. Chainalysis poinformowało w styczniu 2025 do 2,57 mld USD podejrzanego wash tradingu na Ethereum, BNB Smart Chain i Base w 2024 r. Warto zwrócić uwagę na udział: według tego samego raportu w listopadzie 2024 r. jego dwie heurystyki wykrywania odpowiadały za 0,035% i 0,046% wolumenu zdecentralizowanych giełd. Chainalysis wyraźnie zaznacza też, że jej metoda śledzi wzorce zachowań, a nie intencje. Czyli: realne, mierzalne i podlegające ściganiu zjawisko, ale stanowiące niewielki udział w całości.
Badanie Dune przedstawia ten sam wniosek w innej formie. Wash trading stanowił prawie 45% całkowitego wolumenu NFT na Ethereum według wartości, ale tylko 1,5% wszystkich transakcji. Niewielka liczba adresów wykonujących duże obroty zniekształca metrykę ważoną wartością, podczas gdy metryka ważona liczbą transakcji pozostaje niemal nietknięta. To, którą metrykę raportujesz, decyduje o tym, jak bardzo dasz się oszukać.
Dwa dodatkowe konteksty. Praca naukowa dotyczy innego miejsca: NBER working paper opublikowany w Management Science w 2023 r. wykazał wash trading stanowiący średnio ponad 70% raportowanego wolumenu na nieregulowanych giełdach — ale praca bada 29 giełd kryptowalut, anonimizowanych pod kodami, za pomocą analizy statystycznej wolumenu, który same raportują. Nic w niej nie mierzy zdecentralizowanej giełdy, a każdy, kto cytuje ją jako ustalenie dotyczące wolumenu on-chain, cytuje ją błędnie.
A to niesie ryzyko prawne, nie tylko wstyd. W W marcu 2021 r. CFTC nakazała Coinbase zapłacić 6,5 mln dolarów kary pieniężnej w sprawie cywilnej, częściowo z powodu pracownika, który celowo składał dopasowane zlecenia kupna i sprzedaży jako transakcje wash. Jeden incydent, jedna firma, jeden regulator — ale ustala to, że „po prostu budowaliśmy płynność” nie jest kategorią, którą prawo uznaje.
Jeden portfel to nie jedna osoba
Wash trading zawyża wartość aktywności on-chain; sybil farming zawyża liczbę uczestników stojących za tą aktywnością. To różne problemy wymagające różnych rozwiązań, a kampania może cierpieć z powodu obu jednocześnie, podczas gdy każda pojedyncza transakcja w łańcuchu pozostaje całkowicie autentyczna, a każdy portfel na pulpicie jest prawdziwy. Liczenie portfeli to nie liczenie ludzi.
Historia airdropów jest najlepiej udokumentowana, ponieważ airdropy zmuszają kogoś do opublikowania liczby. LayerZero ujawniło w maju 2024 że prawie 6 milionów unikalnych adresów portfeli weszło w interakcję z LayerZero, i uruchomiło okno samodzielnego zgłaszania, oferując sybilom 15% ich zamierzonej alokacji za ujawnienie się. Cointelegraph poinformował że ostatecznie 803 093 adresy zidentyfikowano jako potencjalne adresy sybil, zawężone z początkowej puli ponad dwóch milionów.
Mechanika skaluje się lepiej, niż zakłada większość zespołów. DL News udokumentował Przypadek Arbitrum z czerwca 2023 r., w którym jeden atakujący użył portfela do sfinansowania ponad 1000 kont, które łącznie kwalifikowały się do ponad 428 000 rozdanych tokenów ARB. To jeden operator, jeden portfel finansujący i czterocyfrowa liczba uczestników w Twoim panelu.
Żaden z tych portfeli nie zrobił nic nieprawidłowego w łańcuchu — dokonywały bridge'owania, swapów i przechowywania, a każda transakcja się potwierdza. Aktywność jest autentyczna, choć populacja za nią stoi fikcyjna.
Połączenie portfela to jeszcze słabszy sygnał. Zealy Studium przypadku względne odnotowuje ponad 7500 połączonych portfeli w ciągu miesiąca — to liczba połączeń, a nie transakcji, i przytaczana tu wyłącznie jako taka.
Co faktycznie dowodzi każda metoda weryfikacji
Każda metoda weryfikacji dowodzi jednej wąskiej rzeczy, a potem jest odczytywana jako dowód czegoś znacznie szerszego. Kampania Zealy może opierać się na ośmiu, z których każda jest tu opisana wraz z tym, co ustala, co pozostawia otwarte i na czyim osądzie opiera się wynik. Najpierw przeczytaj kolumnę „nie dowodzi”, bo tam kryją się niespodzianki.
| Metoda | Co to potwierdza | Czego to nie potwierdza | Gdzie leży rygor |
|---|---|---|---|
| Zadanie tokenowe | Podłączony portfel posiada co najmniej minimalne saldo danego tokena w danej sieci, opcjonalnie przez minimalny okres posiadania | W jaki sposób pozyskano tokeny, czy zostały pożyczone na potrzeby roszczenia lub kto kontroluje portfel | Zealy odczytuje saldo |
| Zadanie NFT | Połączony portfel zawiera co najmniej N NFT z kolekcji, opcjonalnie przez minimalny okres | Pochodzenie, cena zakupu lub że posiadacz jest inną osobą niż pozostałych N posiadaczy | Zealy odczytuje saldo |
| Zadanie "onChain" | Tylko że wybrany przez projekt punkt końcowy HTTPS zwrócił zaliczenie. Przy publikacji Zealy zamienia zadanie na zadanie API, więc ten wiersz i następny to jeden mechanizm | Nic o samym łańcuchu. Zealy nie odpytuje sieci | Własny serwer projektu |
| Zadanie API / Zealy Connect | Że endpoint projektu zaakceptował identyfikatory Zealy i powiązanego konta użytkownika i zwrócił sukces | Cokolwiek endpoint projektu nie sprawdził | Własny serwer projektu |
| Wolumen konkursu handlowego | Wolumen zgłoszony przez zintegrowaną giełdę dla tego tradera, klasyfikowany na żywo | Że kontrahenci byli niepowiązani lub że wolumen był motywowany ekonomicznie | Raportowanie giełdy |
| Ręczna weryfikacja | Człowiek obejrzał zgłoszenie i wydał osąd, z widoczną historią gwiazdek i flag użytkownika | Wszystko, czego człowiek nie mógł zobaczyć w zgłoszeniu | Twoi recenzenci |
| Przegląd AI | Model sprawdził zgłoszenie według Twoich pisemnych kryteriów i przyznał zaliczenie lub niezaliczenie z podaniem powodu | Udokumentowane ograniczenia: obrazy w niskiej rozdzielczości lub rozmyte, tekst odręczny, egzotyczne czcionki, treści wymagające przewijania lub zewnętrznego linku oraz wątki na Twitterze, których nie może pobrać | Twój prompt |
| Proof of Humanity | Połączone konto X członka wygląda na ludzkie, a nie zautomatyzowane: sprawdzany jest avatar, odrzucane są konta obserwujące mniej niż 50 osób lub obserwowane przez mniej niż 10, a na koncie uruchamiany jest model | Nic on-chain. Nie odczytuje żadnych danych łańcucha ani żadnej aktywności Zealy | Heurystyka Zealy |
Trzeci wiersz zasługuje na opis, ponieważ nazwa wyrządza realne szkody.
Zadanie on-chain w Zealy to webhook noszący imię blockchaina. Projekt konfiguruje je za pomocą punktu końcowego HTTPS i sieci. Po opublikowaniu questa Zealy zamienia zadanie na zadanie API zawierające portfel członka, a w momencie claimu wysyła POST do tego punktu końcowego i serwer projektu zwraca zaliczenie lub odrzucenie. Zealy nigdy nie odpytuje węzła, nigdy nie sprawdza transakcji i nigdy nie wyrabia sobie zdania o tym, co wydarzyło się on-chain. Ten typ zadania nie ma własnego walidatora w backendzie Zealy; pracę wykonuje zadanie API, w które się zamienia.
Webhook to właściwa architektura. Projekt wie, co oznacza „użył protokołu” w przypadku jego protokołu, a Zealy tego nie wie. Oznacza to jednak, że fraza „zweryfikowane on-chain” w kampanii Zealy opisuje rygorystyczność projektu, a nie Zealy. Jeśli punkt końcowy zwraca 200 dla dowolnego portfela, który kiedykolwiek dotknął kontraktu, to właśnie to zostało zweryfikowane. Nazwa obiecuje odczyt łańcucha, którego nic w systemie nie wykonuje.
Czego Zealy nie weryfikuje, prostymi słowami
Zealy nie ustala, że aktywność on-chain jest autentyczna, że aktywa w portfelu zostały zarobione, a nie pożyczone, ani że portfele w kampanii należą do różnych osób. Wynika z tego siedem konkretnych ograniczeń. Żadne nie jest tajemnicą, wszystkie zostały sprawdzone w kodzie Zealy i publicznej dokumentacji 14 sierpnia 2026 r. i żadne nie pojawia się w materiałach marketingowych.
1. Posiadanie nie jest transakcją, a dokonywanie transakcji nie czyni z ciebie osoby. Zadania tokenów i NFT odczytują saldo w momencie zgłoszenia. Portfel zasilony godzinę temu przechodzi identycznie jak ten utrzymywany od roku, chyba że ustawisz minimalny okres utrzymywania — a nawet wtedy utrzymywanie nie jest dowodem użycia.
2. Zadanie on-chain to webhook. Omówione powyżej. Wszelka rygorystyczność on-chain należy do Ciebie.
3. Zealy wykrywa ponowne użycie identyfikatorów, a nie sieci sybil — a ta sekcja mówiła coś mocniejszego do 17 sierpnia 2026. Mówiła, że Zealy w ogóle nie ma wykrywania sybil. To było błędne, a błąd wart nazwania: wyszukiwanie, które go dało, szukało słowa „sybil”, a system nazywa się anti-cheat. Co packages/api/src/domains/anticheat robi: łączy Twoje konto z każdym innym kontem Zealy, które dzieli Twój kanoniczny e-mail (kropki i + aliasy w Gmailu usunięte), powiązany identyfikator X, Discord lub Telegram albo zweryfikowany adres portfela; liczy powiązane konta, które zgłosiły zadania; ostrzega po przekroczeniu jednego progu i tymczasowo ogranicza konto po przekroczeniu następnego. Ograniczone konto nie może zgłaszać zadań. Progi, długość ograniczenia i okno objęte punktacją nie są tu podane — to linia, przeciw której dostrajałby się atakujący, i Zealy nie publikuje żadnej z nich. Dwie rzeczy to nie jest. Nie jest to per społeczność — żaden administrator tego nie konfiguruje, działa w całym Zealy. I nie jest to klastrowanie portfeli: wykrywa jedną osobę recyklingującą identyfikatory, a nie jedną osobę prowadzącą naprawdę odrębne tożsamości z odrębnymi portfelami, co jest przypadkiem, który kampania on-chain faktycznie musi wycenić. Alert duplikatów dla recenzenta, pokazujący innych członków, którzy zgłosili ten sam tekst w tym samym zadaniu, kryje się za flagą alertów recenzji per społeczność. ustawienia bezpieczeństwa społeczności to pełny zakres konfiguracji dostępny dla projektu: widoczność, minimalny wymóg XP, zużycie zaproszenia oraz zestaw wymaganych danych członka — podłączony portfel, Discord, X, X Premium i Telegram, a także wklejony adres portfela w społecznościach, których blockchain nie ma obsługiwanego połączenia z portfelem. E-mail również należy do tej listy: przełącznik zniknął ze strony, ale społeczność, która ma go ustawionego, nadal blokuje zgłoszenia, dopóki członek nie ma zweryfikowanego adresu e-mail, a ustawienie jest nadal dostępne przez API ustawień społeczności. Należy zauważyć, że dwie opcje portfela nie są tym samym: jedna podłącza portfel, druga przyjmuje adres wpisany przez członka, a własny interfejs Zealy mówi „autentyczność adresu nie może zostać zweryfikowana”. Na tej stronie nie ma przełącznika sybil, listy blokowanych ani pola IP: jedyną kontrolką, która koreluje konta, jest opisany powyżej wynik anti-cheat, a żadna społeczność go nie konfiguruje.
I poprawiliśmy się w tej kwestii. Własne metadane strony Zealy wymieniały filtrowanie sybil wśród możliwości produktu. To, co implementuje baza kodu, to opisany powyżej wynik ponownego użycia identyfikatora, a nie filtrowanie sugerowane przez ten wiersz, więc zawyżał on to, co robi Zealy, i został przepisany w tej samej zmianie, która opublikowała ten post. Jest tu wymieniony, zamiast po cichu poprawiony, ponieważ post o tym, czego platforma nie weryfikuje, nie powinien ukrywać przypadku, w którym jego własny wydawca robi dokładnie to.
Galxe robi to lepiej niż Zealy. Galxe publikuje udokumentowany system identyfikacji botów który monitoruje aktywność użytkowników pod kątem wzorców odbiegających od typowych zachowań ludzkich i odczytuje dane on-chain w poszukiwaniu podejrzanej aktywności portfeli — nietypowych wzorców transakcji, szybkiego generowania adresów, udziału w wielu kampaniach z pozornie niepowiązanych adresów — i sprzedaje poziom Advanced Sybil Prevention dla subskrybentów Business+ na dodatek. Zealy nie ma równoważnej funkcji. Jeśli odporność na sybile jest decydującym czynnikiem przy wyborze platformy, to jest powód, by wybrać Galxe, a reszta porównania znajduje się w Zealy vs Galxe. Wolimy, żebyś przeczytał to zdanie tutaj, niż odkrył je po kampanii.
Dla pozostałej części kategorii informacje nie są publikowane. Wyszukiwanie i pobieranie dokumentacji Layer3 i QuestN w dniu 14 sierpnia 2026 r. nie ujawniło żadnej strony opisującej, jak którakolwiek z nich radzi sobie z sybilami — blog Layer3 odrzucił żądanie, a dokumentacja QuestN nie ma takiej sekcji — więc żadne twierdzenie tutaj nie jest przypisywane żadnej z nich.
4. Limity wolumenu ograniczają nagrodę, nie zachowanie. Następna sekcja omawia to w pełni.
5. Istniejące mechanizmy kontroli botów są węższe, niż brzmią, a kilka z nich jest domyślnie wyłączonych. Captcha przy zgłoszeniach zawierających zadanie X działa tylko w społecznościach, w których jest włączona, i nawet tam nie blokuje każdego zgłoszenia. Limiter tempa zgłoszeń liczy zgłoszenia na społeczność w krótkim oknie, a nie na osobę — więc wiele kont, z których każde pozostaje poniżej progu, jest dla niego niewidocznych. Dokładne progi celowo nie trafiają do tego wpisu: podanie progu, poniżej którego atakujący musi się utrzymać, to przysługa dla atakującego, a to kształt mechanizmu kontroli i tak zmienia projekt Twojej kampanii. Automatyczne odrzucanie duplikatów to ustawienie na poziomie zadania dla zadań odpowiedzi i cytowania tweeta na X, domyślnie wyłączone, które wychwytuje zduplikowany tekst, a nie zduplikowane osoby; alert o duplikatach widoczny dla recenzenta to osobny mechanizm kontroli zależny od flagi na poziomie społeczności.
6. AI Review i Proof of Humanity to heurystyki dotyczące treści i kont społecznościowych. Proof of Humanity odczytuje profil członka w Zealy i powiązane konto X: po stronie Zealy wymaga awatara, nazwy i adresu e-mail, a po stronie X odrzuca konta obserwujące mniej niż 50 osób lub obserwowane przez mniej niż 10, zanim model przeanalizuje konto. Nie odczytuje aktywności członka w questach i żadna z tych kontroli nie dotyka łańcucha. Dokumentacja Zealy mówi teraz to samo: „Nie jest odczytywana żadna aktywność Zealy — ani claims, ani questy, ani XP, ani timing, ani velocity”. Zadanie opisywano jako analizę wzorców aktywności w Zealy, dopóki ta strona nie została poprawiona.
7. IP jest widoczne, ale nie jest wykorzystywane przeciwko Tobie, a jedna rzecz po prostu nie została ustalona. Adres IP claimu jest przekazywany do Cloudflare w ramach sprawdzania captchy, a API stosuje ogólny limit żądań na IP, ale żadna kontrola oszustw oparta na IP nie blokuje claimu i żadne IP nie jest przy nim zapisywane. Osobno — a to zdanie wcześniej mówiło coś przeciwnego — istnieje powiązanie tożsamości między społecznościami. Ocena anty-cheat łączy konta w całej platformie na podstawie kanonicznego adresu e-mail, współdzielonych identyfikatorów powiązanych kont i zweryfikowanych adresów portfeli. Odczytuje identyfikatory, a nie zachowanie: bez fingerprintu urządzenia, bez timingu zgłoszeń, bez IP.
Limity wolumenu: kontrola anty-farmingowa z realnymi zębami
Konkursy tradingowe Zealy ograniczają, ile wolumenu liczy się do leaderboardu na użytkownika, na godzinę i na dzień. Wartości domyślne są w API Zealy, a nie w Twoich rękach, i liczby nie są tu podane. Wolumen powyżej limitu nadal występuje na giełdzie — po prostu przestaje zdobywać pozycję. Mechanizm ogranicza przechwytywanie nagród, a nie sam trading, co jest węższe, niż brzmi, i wciąż najsilniejszą kontrolą w tym miejscu.
Dwa warunki warte sprawdzenia, zanim na tym polegniesz. Limity dotyczą konkursów działających w cyklu dziennym i można je wyłączyć dla pojedynczego konkursu.
Te wartości domyślne można nadpisać dla każdego konkursu, choć nie przez Ciebie. Wartości są w rekordzie konkursu, a żaden publiczny endpoint Zealy nie tworzy ani nie aktualizuje tego rekordu, więc ich zmiana to prośba do zespołu Zealy, podobnie jak reszta konfiguracji.
Limit nie wykrywa self-dealingu. Trader wash-tradingujący przeciwko sobie w granicach limitu jest dla niego niewidoczny. Limit zmienia ekonomię: po dziennym limicie każdy dodatkowy dolar self-washu kosztuje opłaty i nie daje żadnej pozycji. Czyni atak kapitałowo nieefektywnym, a nie niemożliwym, a nieefektywność kapitałowa to realna obrona, gdy pula nagród jest stała.
Zealy ujawnia to również we własnym marketingu. Studium przypadku RIZE wymienia w sekcji fair play „limity wolumenu egzekwowane na godzinę i na użytkownika, aby ograniczyć nadużycia”, obok 3,4 mln USD całkowitego wolumenu obrotu w ciągu 20 dni, średnio 170 tys. USD dziennie wobec KPI 100 tys. USD/dzień, oraz ponad 300 unikalnych traderów.
Publikowany jest jeszcze jeden konkurs Zealy z pełnymi danymi: kampania MEXC raportująca 9,5 mln USD całkowitego wolumenu z 9 800 USDT nagród w ciągu 28 dni wobec celu 4,8 mln USD, z około 200 aktywnymi traderami dziennie i deklarowaną efektywnością nagród do wolumenu na poziomie 0,103%.
Czytaj oba z zastrzeżeniem: są to wolumeny scentralizowanych giełd raportowane przez giełdy, a nie niezależnie zaobserwowana aktywność on-chain. Zealy integruje się z giełdą i szereguje to, co raportuje giełda. To inny standard dowodowy niż indekser łańcucha i uczciwie jest to powiedzieć, zamiast pozwalać, by „wolumen” sugerował więcej, niż oznacza.
I zwróć uwagę, gdzie są limity. Konkursy tradingowe nie są samoobsługowe: zespół Zealy konfiguruje każdy z nich pod konkretną giełdę. Dla zwykłych zgłoszeń zadań nie istnieje równoważny limit, więc poza konkursem ta kontrola nie jest dla Ciebie dostępna.
Jak nagradzać aktywność on-chain bez kupowania sztucznego wolumenu
Żadna metoda weryfikacji nie powie Ci, czy transakcja była ekonomicznie realna, więc tę pracę musi wykonać projekt nagród. Pięć decyzji odpowiada za większość efektu: za co płacisz, ile płacisz, ile może zgarnąć jeden portfel, co sprawdza Twój endpoint i jaką liczbę raportujesz. Wszystkie pięć należą do Ciebie, nie do Twojej platformy.
Nagradzaj rezultat, nie transakcję. Jeśli płacisz za swap, kupujesz swapy. Płać za stan, którego naprawdę chcesz — pozycję utrzymaną przez okres, płynność wciąż obecną na koniec okna, konto, które wróciło w trzecim tygodniu. Podział rynku z 2022 r. istnieje, bo trade-to-earn płacił za zdarzenie; OpenSea nie płaciło nic, a jego udział w wash tradingu wynosił 2,4%.
Ustaw nagrodę niższą niż koszt jej sfałszowania. To arytmetyka, która decyduje o wszystkim innym. Gas, spread, opłaty giełdowe i czas to baza kosztów atakującego. Jeśli Twoja nagroda za akcję przewyższa tę bazę, farming staje się racjonalnym biznesem i ktoś będzie go tak prowadził. Ustaw ją poniżej, a ekonomia wymusi to, czego nie wymusi Twoja warstwa weryfikacji.
Ogranicz, ile może zarobić jeden portfel. Konkursy tradingowe Zealy robią to na użytkownika, co godzinę i codziennie. Poza konkursem tradingowym musisz zbudować odpowiednik samodzielnie: nagrodę według kolejności zgłoszeń z twardym limitem uczestników, losowanie zamiast wypłaty za akcję albo etap wyłącznie z XP przed czymkolwiek o wartości pieniężnej.
Zdecyduj, co faktycznie sprawdza Twój webhook, a następnie to zapisz. Jeśli używasz zadania on-chain, to Ty jesteś warstwą weryfikacji. Minimalna wielkość transakcji, minimalny wiek portfela, sprawdzanie źródła finansowania, okres utrzymania, cooldown między kwalifikującymi się działaniami — każdy z tych elementów to linia kodu po Twojej stronie i żaden z nich nie istnieje domyślnie. Opublikuj kryteria wraz z kampanią. Publiczna zasada jest także odstraszająca.
Raportuj metrykę, której farmienie nie może sztucznie poprawić. Liczba unikalnych portfeli to najłatwiejszy do zawyżenia wskaźnik i ten, którym większość prezentacji się chwali. Lepiej patrzeć na portfele wciąż aktywne 30 dni po zakończeniu nagród, na medianę zamiast średniej wielkości pozycji albo na odsetek uczestników, którzy wykonali drugą akcję bez zachęty. Ich sfałszowanie kosztuje więcej, niż przynosi.
Nic z tego nie zastępuje wiedzy, kim są twoi pierwsi prawdziwi użytkownicy, co jest osobnym problemem omówionym w jak zdobyć pierwszych 1000 użytkowników aplikacji krypto, ani kwestii kolejności działań, czyli tego, co społeczność robi w tygodniach po zakończeniu kampanii, opisanej w jak zbudować społeczność krypto od zera.
Niewygodny wniosek jest taki, że żadna platforma questów nie da ci autentyczności. Zealy może podłączyć weryfikację, którą zdefiniujesz, ograniczyć wypłaty z leaderboardu i oznaczać konta zachowujące się jak boty poza łańcuchem. To, czy transakcja coś znaczyła, jest kwestią twojego projektu nagród i pozostaje po twojej stronie.