Come generare attività on-chain, non volume fittizio
Ciò che predice il volume on-chain fittizio è il design delle ricompense, non la chain. Inoltre, cosa dimostra ciascun metodo di verifica di Zealy — e la parte che Zealy non fa.
Di Mathis Grosjean
In questa pagina
Risposta breve: Paga una transazione e otterrai transazioni. La variabile che predice se il volume on-chain è reale non è la chain, l'asset o il fornitore di verifica — è se la piattaforma ha pagato le persone per unità della cosa che stava contando. Progetta la ricompensa in modo che la metrica non possa essere fabbricata, poi limita quanto reward può catturare un singolo wallet.
Informativa: Zealy pubblica questo contenuto e Zealy vende una piattaforma di quest che i progetti usano per generare attività on-chain. Questo rende il prossimo paragrafo il più importante della pagina.
Cosa Zealy non fa: Zealy non verifica che l'attività on-chain sia autentica. Le quest Token e NFT di Zealy leggono il saldo di un wallet. La quest di Zealy chiamata "onChain" non legge affatto una chain: alla pubblicazione Zealy la riscrive in una quest API che chiama un endpoint fornito dal progetto e si fida della risposta. E la gestione dei sybil di Zealy si ferma al riutilizzo degli identificatori: un punteggio anti-cheat collega gli account che condividono un'email, un account social collegato o un wallet verificato e limita quelli che si accumulano, e nulla oltre a questo distingue due identità genuine. Tutte e tre le affermazioni sono state verificate sul codebase e sulla documentazione pubblica di Zealy il 14 agosto 2026; la terza è stata corretta il 17 agosto 2026, perché la prima versione di questo post diceva che Zealy non aveva affatto un sistema del genere: la ricerca cercava "sybil", e il sistema si chiama anti-cheat.
Ultima verifica: 14 agosto 2026, con le affermazioni su anti-cheat, rate limiter, captcha e limite di volume riverificate sul codice sorgente di Zealy il 17 agosto 2026 e corrette dove erano sbagliate.
Perché pagare per transazione produce esattamente il volume che hai pagato
Il mercato NFT di Ethereum del 2022 si è avvicinato a un esperimento controllato su questa domanda. L'analista hildobby, scrivendo sul blog di Dune a dicembre 2022, ha rilevato che il 58% del volume NFT di Ethereum di quell'anno presentava segni di wash trading. La suddivisione per marketplace è il dato chiave: LooksRare 98%, X2Y2 87% e OpenSea 2,4%.
Stessa chain, stessi asset, in gran parte la stessa popolazione di wallet. La differenza è che LooksRare e X2Y2 pagavano i trader con il proprio token per fare trading, mentre OpenSea no.
Questo è l'intero argomento di questo post, e vale anche oltre gli NFT. Una campagna di quest che paga per transazione è strutturalmente lo stesso strumento di un token trade-to-earn: associa una ricompensa a un evento on-chain conteggiabile, e poi conta gli eventi. Se la ricompensa per evento supera il costo di produzione dell'evento, qualcuno produrrà eventi. Non perché la tua community sia disonesta, ma perché gliel'hai chiesto.
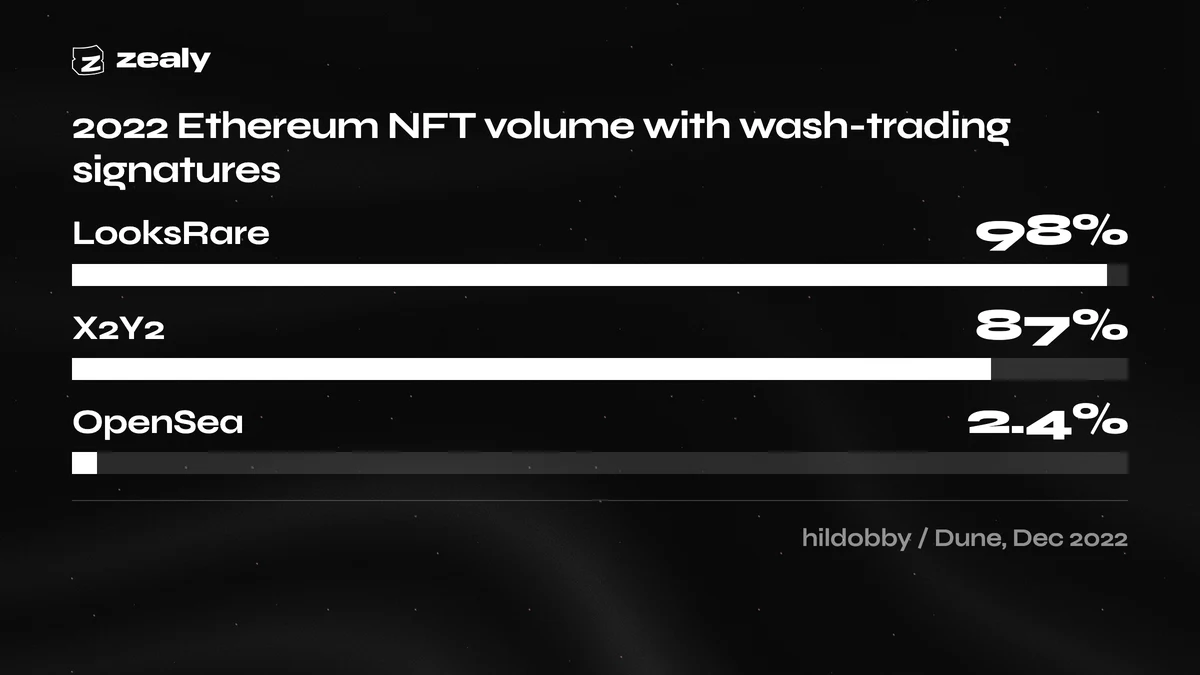
Quota del volume NFT su Ethereum nel 2022 con firme di wash trading, per marketplace. Dati: hildobby su Dune, 16 dicembre 2022. LooksRare e X2Y2 pagavano i trader nel proprio token; OpenSea non aveva un token trade-to-earn.
Ora la correzione, perché un post che esagera questo problema è inutile quanto uno che lo nasconde.
Il wash trading non è la maggior parte del volume on-chain. Chainalysis ha riportato a gennaio 2025 fino a 2,57 miliardi di dollari di sospetto wash trading su Ethereum, BNB Smart Chain e Base nel 2024. La quota è la parte che vale la pena leggere: per novembre 2024, lo stesso report colloca le sue due euristiche di rilevamento allo 0,035% e allo 0,046% del volume degli exchange decentralizzati. Chainalysis è anche esplicita sul fatto che il suo metodo traccia schemi di comportamento e non l'intento. Quindi: un fenomeno reale, misurabile e perseguibile, e una piccola quota del totale.
Lo studio Dune fa lo stesso punto in una forma diversa. Il wash trading rappresentava quasi il 45% del volume storico degli NFT su Ethereum per valore, ma solo l'1,5% di tutte le operazioni. Un numero esiguo di indirizzi che ricicla grandi somme distorce una metrica ponderata per il valore lasciando quasi intatta una metrica ponderata per il conteggio. La metrica che riporti decide quanto ti fai ingannare.
Altri due elementi di contesto. Il lavoro accademico riguarda una sede diversa: il NBER working paper pubblicato in Management Science nel 2023 ha rilevato un wash trading che mediamente supera il 70% del volume dichiarato sugli exchange non regolamentati — ma lo studio esamina 29 exchange di criptovalute, anonimizzati dietro codici, tramite analisi forense statistica sul volume che dichiarano su se stessi. Nulla in esso misura un exchange decentralizzato, e chiunque lo citi come risultato sul volume on-chain lo cita in modo errato.
E questo comporta un rischio legale, non solo un imbarazzo. In A marzo 2021 la CFTC ha ordinato a Coinbase di pagare una sanzione monetaria civile di 6,5 milioni di dollari, in parte per un dipendente che ha intenzionalmente inserito ordini di acquisto e vendita corrispondenti come wash trades. Un incidente, una società, un regolatore — ma stabilisce che "stavamo solo avviando la liquidità" non è una categoria che la legge riconosce.
Un wallet non è una persona
Il wash trading gonfia il valore dell'attività on-chain; il sybil farming gonfia il numero di partecipanti dietro di essa. Sono fallimenti diversi con rimedi diversi, e una campagna può subirli entrambi contemporaneamente mentre ogni singola transazione sulla chain resta perfettamente autentica e ogni wallet nella dashboard è reale. Contare i wallet non significa contare le persone.
Il registro degli airdrop è dove questo è documentato meglio, perché gli airdrop costringono qualcuno a pubblicare il conteggio. LayerZero ha divulgato a maggio 2024 che quasi 6 milioni di indirizzi wallet unici avevano interagito con LayerZero, e ha aperto una finestra di autosegnalazione offrendo ai sybil il 15% della loro allocazione prevista per identificarsi. Cointelegraph ha riportato che 803.093 indirizzi sono stati infine identificati come potenziali indirizzi sybil, ridotti da un pool iniziale di oltre due milioni.
La meccanica scala meglio di quanto la maggior parte dei team presupponga. DL News ha documentato un caso Arbitrum di giugno 2023 in cui un singolo attaccante ha usato un wallet per finanziare oltre 1.000 account, che insieme hanno ottenuto più di 428.000 token ARB distribuiti tramite airdrop. Si tratta di un solo operatore, un solo wallet di finanziamento e un numero di partecipanti a quattro cifre nella tua dashboard.
Nessuno di quei wallet ha fatto nulla di invalido on-chain: hanno fatto bridge, swap e hold, e ogni transazione è confermata. L'attività è genuina, mentre la popolazione dietro di essa è una finzione.
Una connessione wallet è un segnale ancora più debole. Zealy Caso di studio correlato riporta oltre 7.500 wallet connessi in un mese: un conteggio di connessioni, non di transazioni, e qui citato come nient'altro che questo.
Cosa dimostra realmente ogni metodo di verifica
Ogni metodo di verifica dimostra una cosa ristretta e poi viene letto come se dimostrasse qualcosa di molto più ampio. Una campagna Zealy può attingere a otto metodi, ciascuno esposto qui con ciò che stabilisce, ciò che lascia aperto e su quale giudizio si basa il risultato. Leggi prima la colonna "non dimostra", perché è lì che si trovano le sorprese.
| Metodo | Cosa dimostra | Cosa non dimostra | Dove risiede il rigore |
|---|---|---|---|
| Attività token | Un wallet connesso detiene almeno un saldo minimo di un determinato token su una determinata rete, facoltativamente per un periodo di detenzione minimo | Come sono stati acquisiti i token, se sono stati presi in prestito per la richiesta o chi controlla il wallet | Zealy legge il saldo |
| Attività NFT | Un wallet connesso possiede almeno N NFT di una collezione, facoltativamente per un periodo minimo | Provenienza, prezzo di acquisto o che il possessore sia una persona distinta dagli altri N possessori | Zealy legge il saldo |
| Attività "onChain" | Solo che un endpoint HTTPS scelto dal progetto ha restituito un esito positivo. Alla pubblicazione Zealy converte l'attività in un'attività API, quindi questa riga e la successiva sono un unico meccanismo | Nulla sulla blockchain di per sé. Zealy non interroga la rete | Il server del progetto |
| Attività API / Zealy Connect | Che l'endpoint del progetto abbia accettato gli identificatori Zealy e dell'account collegato di un utente e restituito successo | Qualunque cosa l'endpoint del progetto non abbia verificato | Il server del progetto stesso |
| Volume della competizione di trading | Volume segnalato dall'exchange integrato per quel trader, classificato in tempo reale | Che le controparti fossero non correlate o che il volume fosse economicamente motivato | La segnalazione dell'exchange |
| Revisione manuale | Un essere umano ha esaminato la candidatura e ha espresso un giudizio, con la stella e la cronologia dei flag dell'utente visibili | Qualsiasi cosa che l'essere umano non abbia potuto vedere nella candidatura | I tuoi revisori |
| Revisione AI | Un modello ha verificato la candidatura rispetto ai tuoi criteri scritti e ha dato un esito positivo o negativo con una motivazione | Lacune documentate: immagini a bassa risoluzione o sfocate, testo scritto a mano, font esotici, contenuti che richiedono scorrimento o un link esterno e thread di tweet, che non riesce a recuperare | Il tuo prompt |
| Proof of Humanity | L'account X collegato di un membro sembra umano e non automatizzato: controlla la presenza di un avatar, rifiuta gli account che seguono meno di 50 o sono seguiti da meno di 10 e applica un modello all'account | Qualsiasi cosa on-chain. Non legge dati della chain né attività Zealy | L'euristica di Zealy |
La terza riga merita una spiegazione, perché il nome sta causando danni reali.
L'attività on-chain di Zealy è un webhook che indossa il nome di una blockchain. Un progetto la configura con un endpoint HTTPS e una rete. Quando la quest viene pubblicata, Zealy converte l'attività in un'attività API che porta il wallet del membro e, al momento della claim, invia una POST a quell'endpoint e il server del progetto restituisce pass o fail. Zealy non interroga mai un nodo, non ispeziona mai una transazione e non si forma mai un'opinione su ciò che è accaduto on-chain. Il tipo di attività non ha un validatore proprio nel backend di Zealy; è l'attività API in cui si trasforma a fare il lavoro.
Un webhook è l'architettura giusta. Il progetto sa cosa significa "ha usato il protocollo" per il suo protocollo, e Zealy no. Ma questo significa che la frase "verificato on-chain" su una campagna Zealy descrive il rigore del progetto, non quello di Zealy. Se l'endpoint restituisce 200 per qualsiasi wallet che abbia mai toccato il contratto, è questo che è stato verificato. Il nome promette una lettura della chain che nulla nel sistema esegue.
Cosa non verifica Zealy, in parole semplici
Zealy non stabilisce che l'attività on-chain sia autentica, che i possessi di un wallet siano stati guadagnati anziché presi in prestito, o che i wallet di una campagna appartengano a persone diverse. Ne derivano sette limiti specifici. Nessuno è segreto, tutti sono stati verificati rispetto al codice e alla documentazione pubblica di Zealy il 14 agosto 2026, e nessuno compare nel marketing.
1. Possedere non è fare transazioni, e fare transazioni non è essere una persona. Le attività Token e NFT leggono un saldo al momento della richiesta. Un wallet finanziato un'ora fa passa esattamente come uno che è stato mantenuto per un anno, a meno che tu non imposti un periodo minimo di detenzione — e anche in quel caso, la detenzione non è prova di utilizzo.
2. L'attività on-chain è un webhook. Coperto sopra. Qualsiasi rigore on-chain è a tuo carico.
3. Zealy intercetta il riutilizzo di identificatori, non le reti sybil — e questa sezione diceva qualcosa di più forte fino al 17 agosto 2026. Diceva che Zealy non aveva alcun rilevamento sybil. Era sbagliato, e vale la pena nominare l'errore: la ricerca che lo ha prodotto cercava la parola "sybil", e il sistema si chiama anti-cheat. Ciò che packages/api/src/domains/anticheat fa: collega il tuo account a ogni altro account Zealy che condivide la tua email canonica (punti e + alias di Gmail rimossi), un identificatore X, Discord o Telegram collegato, o un indirizzo wallet verificato; conta gli account collegati che hanno effettuato richieste; ti avvisa oltre una soglia e limita temporaneamente l'account oltre la successiva. Un account limitato non può effettuare richieste. Le soglie, la durata della limitazione e la finestra coperta dal punteggio non sono stampate qui — sono la linea contro cui un attaccante si tarerebbe, e Zealy non ne pubblica nessuna. Due cose che non è. Non è per community — nessun admin lo configura, e funziona su tutto Zealy. E non è clustering di wallet: intercetta una persona che ricicla identificatori, non una persona che gestisce identità genuinamente separate con wallet separati, che è il caso che una campagna on-chain deve effettivamente prezzare. L'avviso di duplicato rivolto al revisore, che mostra gli altri membri che hanno inviato lo stesso testo sulla stessa attività, si trova dietro un flag di avvisi di revisione per community. Il impostazioni di sicurezza della community sono l'intera superficie che un progetto può configurare: visibilità, un requisito minimo di XP, consumo dell'invito e una serie di dettagli richiesti ai membri — un wallet connesso, Discord, X, X Premium e Telegram, più un indirizzo wallet incollato nelle community la cui blockchain non ha una connessione wallet supportata. Anche l'email rientra in questa lista: l'interruttore è stato rimosso dalla pagina, ma una community che lo ha impostato blocca ancora le claim finché il membro non ha un'email verificata, e l'impostazione è ancora raggiungibile tramite l'API delle impostazioni della community. Nota che le due opzioni wallet non sono la stessa cosa: una connette un wallet, l'altra accetta un indirizzo digitato dal membro, e l'interfaccia di Zealy stessa dice "l'autenticità dell'indirizzo non può essere verificata". Non c'è alcun interruttore sybil, nessuna blocklist e nessun campo IP su quella pagina: l'unico controllo che correla gli account è il punteggio anti-cheat qui sopra, e nessuna community lo configura.
E su questo ci siamo corretti. I metadati del sito di Zealy elencavano il filtro sybil tra le capacità del prodotto. Ciò che il codice implementa è il punteggio di riutilizzo degli identificatori descritto sopra, non il filtro che quella riga implicava, quindi sovrastimava ciò che Zealy fa ed è stato riscritto nella stessa modifica che ha pubblicato questo post. È menzionato qui anziché corretto in silenzio, perché un post su ciò che una piattaforma non verifica non ha motivo di nascondere un caso in cui il suo stesso editore fa esattamente questo.
Galxe lo fa meglio di Zealy. Galxe pubblica un sistema documentato di identificazione dei bot che monitora l'attività degli utenti per individuare schemi diversi dal comportamento umano tipico e legge i dati on-chain per attività sospette dei wallet — schemi di transazione insoliti, generazione rapida di indirizzi, partecipazione a più campagne da indirizzi apparentemente non correlati — e vende un livello Advanced Sybil Prevention per gli abbonati Business+. Zealy non ha una capacità equivalente. Se la resistenza ai sybil è il fattore decisivo nella scelta della piattaforma, questo è un motivo per scegliere Galxe, e il resto del confronto è in Zealy vs Galxe. Preferiamo che tu legga questa frase qui piuttosto che scoprirla dopo una campagna.
Per il resto della categoria, le informazioni non sono pubblicate. La ricerca e il recupero della documentazione di Layer3 e QuestN il 14 agosto 2026 non hanno fatto emergere alcuna pagina che descriva come l'una o l'altra gestisca i sybil — il blog di Layer3 ha rifiutato la richiesta e la documentazione di QuestN non ha una sezione del genere — quindi nessuna affermazione qui è attribuita a nessuna delle due.
4. I limiti di volume vincolano il premio, non il comportamento. La sezione successiva lo tratta in modo completo.
5. I controlli anti-bot che esistono sono più limitati di quanto sembri, e diversi sono disattivati per impostazione predefinita. Il captcha sulle claim contenenti un task X viene eseguito solo nelle community in cui è attivato, e anche lì non blocca ogni claim. Il limitatore di frequenza delle claim conta le claim per community su una breve finestra anziché per persona — quindi molti account che restano ciascuno sotto la soglia sono invisibili ad esso. Le soglie esatte restano volutamente fuori da questo post: stampare la soglia sotto cui un attaccante deve restare è un favore all'attaccante, e la forma del controllo è comunque ciò che cambia il design della tua campagna. Il rifiuto automatico degli invii duplicati è un'impostazione per task sui task di risposta e citazione su X, è disattivato per impostazione predefinita e intercetta il testo duplicato anziché le persone duplicate; l'avviso di duplicato rivolto al revisore è un controllo separato subordinato a un flag per community.
6. AI Review e Proof of Humanity sono euristiche sui contenuti e sugli account social. Proof of Humanity legge il profilo Zealy di un membro e l'account X collegato: sul lato Zealy richiede un avatar, un nome e un'email, mentre sul lato X rifiuta gli account che seguono meno di 50 o sono seguiti da meno di 10 prima che un modello analizzi l'account. Non legge l'attività nelle quest del membro e nessuno dei due controlli tocca una chain. La documentazione di Zealy ora dice lo stesso: "No Zealy activity is read — not claims, quests, XP, timing or velocity." Descriveva il task come analisi dei pattern di attività su Zealy finché quella pagina non è stata corretta.
7. L'IP viene visto ma non usato contro di te, e una cosa semplicemente non è stabilita. L'indirizzo IP di una claim viene passato a Cloudflare come parte del controllo captcha, e l'API applica un limite generale di richieste per IP, ma nessun controllo antifrode basato sull'IP blocca una claim e nessun IP viene memorizzato in associazione a essa. Separatamente — e questa frase prima diceva il contrario — esiste un collegamento di identità tra community. Il punteggio anti-cheat unisce gli account a livello di piattaforma tramite email canonica, identificatori di account collegati condivisi e indirizzi wallet verificati. Legge identificatori, non comportamenti: nessuna fingerprint del dispositivo, nessun timing di invio, nessun IP.
Tetti di volume: il controllo anti-farming con vero mordente
Le competizioni di trading di Zealy limitano quanto volume conta per la classifica per utente, per ora e per giorno. I valori predefiniti risiedono nell'API di Zealy e non nelle tue mani, e le cifre non sono riportate qui. Il volume oltre il tetto avviene comunque sull'exchange — semplicemente smette di generare posizione in classifica. Il meccanismo limita la cattura delle ricompense, non il trading in sé, il che è più ristretto di quanto sembri e resta comunque il controllo più forte qui.
Due condizioni da verificare prima di farci affidamento. I tetti si applicano alle competizioni che funzionano su un ciclo giornaliero e possono essere disattivati per una singola competizione.
Quei valori predefiniti possono essere sovrascritti per competizione, ma non da te. I valori risiedono nel record della competizione, e nessun endpoint pubblico di Zealy crea o aggiorna quel record, quindi modificarli è una richiesta al team di Zealy come il resto della configurazione.
Un tetto non rileva il self-dealing. Un trader che fa wash trading contro se stesso entro il tetto è invisibile a esso. Ciò che il tetto fa è cambiare l'economia: oltre il limite giornaliero, ogni dollaro aggiuntivo di self-wash costa commissioni e non genera alcuna posizione in classifica. Rende l'attacco inefficiente in termini di capitale anziché impossibile, e l'inefficienza di capitale è una vera difesa quando il montepremi è fisso.
Zealy lo dichiara anche nel proprio marketing. Il case study RIZE elenca, alla voce fair play, "Tetti di volume applicati per ora e per utente per limitare gli abusi", insieme a 3,4 M$ di volume di trading totale in 20 giorni, una media di 170 K$ al giorno rispetto a un KPI di 100 K$/giorno, e oltre 300 trader unici.
Un'altra competizione Zealy è pubblicata con cifre complete: una campagna MEXC che riporta 9,5 M$ di volume totale da 9.800 USDT di premi in 28 giorni rispetto a un obiettivo di 4,8 M$, con circa 200 trader attivi giornalieri e un'efficienza dichiarata premio/volume dello 0,103%.
Leggi entrambi con l'avvertenza: si tratta di volumi di exchange centralizzati riportati dagli exchange, non di attività on-chain osservata in modo indipendente. Zealy si integra con l'exchange e classifica ciò che l'exchange riporta. È uno standard probatorio diverso da quello di un indicizzatore di catena, e la cosa onesta è dirlo invece di lasciare che "volume" implichi più di quanto non faccia.
E nota dove risiedono i tetti. Le competizioni di trading non sono self-service: il team Zealy ne configura ognuna rispetto a un exchange specifico. Non esiste un tetto equivalente sulle normali richieste di quest, quindi al di fuori di una competizione questo controllo non è disponibile per te.
Come premiare l'attività on-chain senza acquistare volume fittizio
Nessun metodo di verifica può dirti se una transazione è stata economicamente reale, quindi è il design della ricompensa a dover fare quel lavoro. Cinque decisioni ne determinano la maggior parte: cosa paghi, quanto paghi, quanto può ottenere un singolo wallet, cosa controlla il tuo endpoint e quale numero riporti. Tutte e cinque sono tue, non della tua piattaforma.
Premia il risultato, non la transazione. Se paghi per ogni swap, compri swap. Paga per lo stato che vuoi davvero: una posizione mantenuta per un periodo, liquidità ancora presente alla fine della finestra, un account tornato nella terza settimana. La divisione del marketplace del 2022 esiste perché il trade-to-earn pagava l'evento; OpenSea non pagava nulla e la sua quota di wash trading era del 2,4%.
Rendi la ricompensa inferiore al costo di falsificarla. Questa è l'aritmetica che decide tutto il resto. Gas, spread, commissioni di exchange e tempo sono la base di costo dell'attaccante. Se la tua ricompensa per azione supera quella base, il farming diventa un business razionale e qualcuno lo gestirà come tale. Prezzala al di sotto e l'economia farà l'applicazione che il tuo livello di verifica non può fare.
Limita quanto può guadagnare un singolo wallet. Le competizioni di trading di Zealy lo fanno per utente, su base oraria e giornaliera. Al di fuori di una competizione di trading devi costruire l'equivalente da solo: una ricompensa first-come-first-served con un limite rigido di partecipanti, un'estrazione invece di un pagamento per azione, oppure una fase solo XP prima di qualsiasi cosa con valore monetario.
Decidi cosa verifica effettivamente il tuo webhook, poi scrivilo. Se usi l'attività on-chain, sei tu il livello di verifica. Dimensione minima della transazione, età minima del wallet, controlli sull'origine dei fondi, un periodo di detenzione, un cooldown tra azioni valide — ognuno di questi è una riga di codice dalla tua parte e nessuno esiste per impostazione predefinita. Pubblica i criteri insieme alla campagna. Una regola pubblica è anche un deterrente.
Riporta una metrica che il farming non può gonfiare. Il numero di wallet unici è il dato più facile da gonfiare ed è quello su cui puntano la maggior parte delle presentazioni. Preferisci i wallet ancora attivi 30 giorni dopo la fine delle ricompense, la dimensione mediana anziché media delle posizioni, o la quota di partecipanti che ha compiuto una seconda azione non incentivata. Falsificare questi dati costa più di quanto rendano.
Niente di tutto questo sostituisce la conoscenza di chi sono i tuoi primi veri utenti, che è un problema separato trattato in come ottenere i tuoi primi 1.000 utenti per un'app crypto, o la questione della sequenza di ciò che una community fa nelle settimane successive alla fine di una campagna, trattata in come far crescere una community crypto da zero.
La conclusione scomoda è che nessuna piattaforma di quest può darti l'autenticità. Zealy può implementare una verifica che definisci tu, limitare ciò che una classifica paga e segnalare gli account che si comportano come bot off-chain. Se una transazione abbia avuto un senso è una questione che riguarda il design delle tue ricompense, e resta di tua competenza.