अन-चेन गतिविधि कसरी बढाउने, वाश भोल्युम होइन
नक्कली अन-चेन भोल्युम के ले संकेत गर्छ भने पुरस्कारको डिजाइनले, चेनले होइन। साथै प्रत्येक Zealy प्रमाणीकरण विधिले के प्रमाणित गर्छ — र Zealy ले नगर्ने भाग।
द्वारा Mathis Grosjean
यो पृष्ठमा
छोटो उत्तर: लेनदेनको लागि भुक्तानी गर्नुहोस् र तपाईंले लेनदेन पाउनुहुनेछ। अन-चेन भोल्युम वास्तविक हो कि होइन भन्ने संकेत गर्ने चर चेन, सम्पत्ति वा प्रमाणीकरण विक्रेता होइन — बरु प्लेटफर्मले गणना गरिरहेको वस्तुको प्रति एकाइ मानिसहरूलाई भुक्तानी दियो कि दिएन भन्ने हो। पुरस्कार यसरी डिजाइन गर्नुहोस् कि मेट्रिक कृत्रिम रूपमा बनाउन नसकियोस्, त्यसपछि कुनै एक वालेटले कति पुरस्कार लिन सक्छ भन्ने सीमा तोक्नुहोस्।
खुलासा: Zealy ले यो प्रकाशित गर्छ र Zealy ले प्रोजेक्टहरूले अन-चेन गतिविधि बढाउन प्रयोग गर्ने क्वेस्ट प्लेटफर्म बेच्छ। यसले अर्को अनुच्छेदलाई पृष्ठको सबैभन्दा महत्त्वपूर्ण बनाउँछ।
Zealy ले के गर्दैन: Zealy ले अन-चेन गतिविधि प्रामाणिक छ भनी प्रमाणित गर्दैन। Zealy का Token र NFT क्वेस्टहरूले वालेट ब्यालेन्स पढ्छन्। "onChain" भनिने Zealy को क्वेस्टले चेन नै पढ्दैन — प्रकाशन गर्दा Zealy ले यसलाई API क्वेस्टमा पुनर्लेखन गर्छ जसले प्रोजेक्टले उपलब्ध गराएको एन्डपोइन्ट कल गर्छ, र जवाफलाई विश्वास गर्छ। र Zealy को सिबिल व्यवस्थापन पहिचानकर्ता पुनःप्रयोगमा मात्र रोकिन्छ: एउटा एन्टी-चिट स्कोरले एउटै इमेल, जोडिएको सामाजिक खाता वा प्रमाणित वालेट साझा गर्ने खाताहरूलाई जोड्छ र थुप्रिनेहरूलाई प्रतिबन्ध लगाउँछ, र त्यसभन्दा बाहिर दुई वास्तविक पहिचान छुट्याउने केही छैन। तीनैँ वक्तव्यहरू 14 अगस्ट 2026 मा Zealy को आफ्नै कोडबेस र सार्वजनिक कागजातसँग जाँचिएका थिए; तेस्रो 17 अगस्ट 2026 मा सुधारियो, किनकि यो पोस्टको पहिलो संस्करणले Zealy सँग यस्तो प्रणाली नै छैन भनेको थियो — खोजले "sybil" खोजेको थियो, र प्रणालीको नाम एन्टी-चिट हो।
अन्तिम पटक प्रमाणित: 14 अगस्ट 2026, जसमा एन्टी-चिट, रेट-लिमिटर, क्याप्चा र भोल्युम-क्याप दाबीहरू 17 अगस्ट 2026 मा Zealy को स्रोतसँग पुनः जाँचिए र गलत भएको ठाउँमा सुधारिए।
प्रति ट्रान्ज्याक्सन तिर्दा तपाईंले तिरेको ठ्याक्कै त्यही भोल्युम किन उत्पादन हुन्छ
2022 को Ethereum NFT बजार यो प्रश्नमा नियन्त्रित प्रयोगको नजिक पुग्यो। विश्लेषक hildobby, डिसेम्बर 2022 मा Dune को ब्लगमा लेख्दै, ले पत्ता लगाए कि त्यो वर्षको Ethereum NFT भोल्युमको 58% मा वाश-ट्रेडिङका संकेतहरू थिए। बजारस्थलअनुसारको विभाजन नै मुख्य निष्कर्ष हो: LooksRare 98%, X2Y2 87%, र OpenSea 2.4%।
एउटै चेन, एउटै सम्पत्ति, धेरै हदसम्म एउटै वालेटहरूको समूह। फरक यो हो कि LooksRare र X2Y2 ले व्यापारीहरूलाई व्यापार गरेबापत आफ्नै टोकनमा भुक्तानी दिए, र OpenSea ले दिएन।
यो पोस्टको पूरा तर्क यही हो, र यो NFT भन्दा पनि व्यापक छ। प्रति ट्रान्जेक्सन भुक्तानी गर्ने क्वेस्ट अभियान संरचनागत रूपमा trade-to-earn टोकन जस्तै उपकरण हो: यसले गणना गर्न सकिने on-chain घटनासँग पुरस्कार जोड्छ, र त्यसपछि घटनाहरू गन्छ। यदि प्रति घटना पुरस्कार घटना उत्पादन गर्ने लागतभन्दा बढी छ भने, कोही न कोही घटनाहरू उत्पादन गर्नेछ। तपाईंको समुदाय बेइमान भएर होइन, तपाईंले सोध्नुभएकोले।
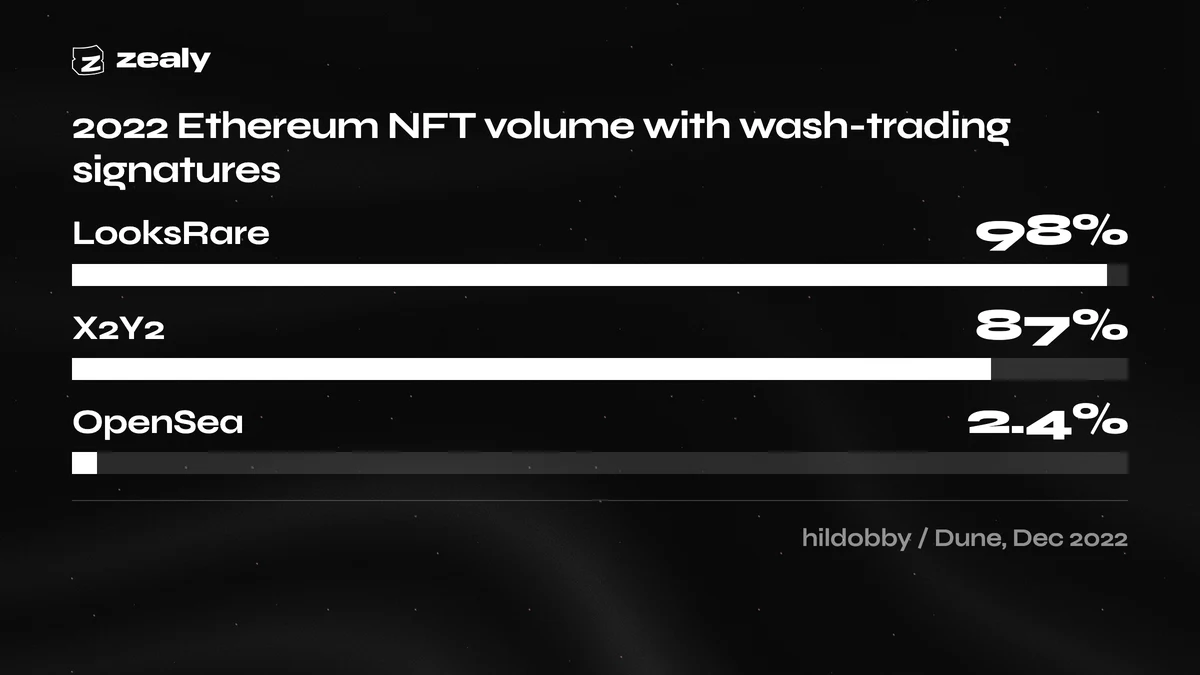
मार्केटप्लेस अनुसार wash-trading हस्ताक्षर भएको 2022 Ethereum NFT भोल्युमको हिस्सा। डेटा: Dune मा hildobby, 16 डिसेम्बर 2022. LooksRare र X2Y2 ले व्यापारीहरूलाई आफ्नै टोकनमा भुक्तानी गरे; OpenSea सँग trade-to-earn टोकन थिएन।
अब सुधार, किनकि यो समस्यालाई बढाइचढाइ गर्ने पोस्ट पनि यसलाई लुकाउने पोस्टजत्तिकै बेकार हुन्छ।
Wash trading on-chain भोल्युमको अधिकांश होइन। Chainalysis ले जनवरी 2025 मा रिपोर्ट गर्यो सन् २०२४ मा Ethereum, BNB Smart Chain र Base मा करिब २.५७ अर्ब डलरको संदिग्ध वाश ट्रेडिङ। यो अंश पढ्नलायक छ: नोभेम्बर २०२४ का लागि, सोही प्रतिवेदनले यसका दुई पहिचान ह्युरिस्टिकलाई विकेन्द्रीकृत विनिमयको कारोबारको ०.०३५% र ०.०४६% मा राख्छ। Chainalysis पनि स्पष्ट छ कि यसको विधिले व्यवहारको ढाँचा ट्र्याक गर्छ, मनसाय होइन। त्यसैले: वास्तविक, मापनयोग्य, अभियोजनयोग्य घटना, र कुलको सानो अंश।
Dune अध्ययनले यही कुरा फरक ढाँचामा भन्छ। वाश ट्रेडिङले मूल्यअनुसार सबै समयको Ethereum NFT कारोबारको करिब ४५% ओगट्यो, तर सबै कारोबारको जम्मा १.५% मात्र। ठूला रकम घुमाउने थोरै ठेगानाहरूले मूल्य-भारित मेट्रिकलाई विकृत गर्छन् तर गणना-भारित मेट्रिकलाई लगभग अछुतो राख्छन्। तपाईंले कुन मेट्रिक रिपोर्ट गर्नुहुन्छ भन्नेले तपाईं कति ठगिनुहुन्छ भन्ने निर्धारण गर्छ।
अझै दुई सन्दर्भ। यो शैक्षिक कार्य फरक स्थानसँग सम्बन्धित छ: NBER कार्यपत्र मा प्रकाशित Management Science ले सन् २०२३ मा पत्ता लगायो कि अनियमित विनिमयहरूमा रिपोर्ट गरिएको कारोबारको औसत ७०% भन्दा बढी वाश ट्रेडिङ थियो — तर यो पत्रले २९ क्रिप्टोकरेन्सी विनिमयहरूको अध्ययन गर्छ, जो कोडमुनि अनाम छन्, तिनले आफ्नैबारे रिपोर्ट गर्ने कारोबारमा सांख्यिकीय फोरेन्सिक्समार्फत। यसमा कुनै पनि कुराले विकेन्द्रीकृत विनिमय मापन गर्दैन, र यसलाई अन-चेन कारोबारबारेको निष्कर्षका रूपमा उद्धृत गर्ने जो कोहीले गलत उद्धृत गरिरहेको छ।
र यसले लाज मात्र होइन, कानुनी जोखिम पनि बोक्छ। मार्च 2021 मा CFTC ले Coinbase लाई $6.5 मिलियन नागरिक मौद्रिक जरिवाना तिर्न आदेश दियो, आंशिक रूपमा एक कर्मचारीले जानाजानी मिल्दो खरिद र बिक्री अर्डरहरू wash trades को रूपमा राखेको कारणले। एउटा घटना, एउटा कम्पनी, एउटा नियामक — तर यसले स्थापित गर्छ कि "हामी त केवल तरलता बुटस्ट्र्याप गर्दै थियौं" भन्ने कुरा कानूनले मान्यता दिने श्रेणी होइन।
एउटा वालेट एक व्यक्ति होइन
वाश ट्रेडिङले अन-चेन गतिविधिको मूल्य बढाउँछ; सिबिल फार्मिङले त्यसपछाडिका सहभागीहरूको संख्या बढाउँछ। यी फरक-फरक समस्या हुन् जसका समाधान पनि फरक छन्, र एउटै अभियानमा दुवै देखा पर्न सक्छन्, जबकि चेनमा भएको हरेक व्यक्तिगत कारोबार पूर्ण रूपमा वास्तविक र ड्यासबोर्डमा देखिने हरेक वालेट साँचो हुन्छ। वालेट गन्नु मानिस गन्नु होइन।
एयरड्रपको रेकर्डमा यो सबैभन्दा राम्रोसँग अभिलेख गरिएको छ, किनकि एयरड्रपले कसैलाई संख्या सार्वजनिक गर्न बाध्य पार्छ। LayerZero ले मे 2024 मा खुलासा गर्यो कि करिब 6 मिलियन अद्वितीय वालेट ठेगानाले LayerZero सँग अन्तरक्रिया गरेका थिए, र सिबिलहरूलाई आफ्नो निर्धारित आवंटनको 15% आफैं पहिचान गर्न दिने स्व-रिपोर्टिङ विन्डो सञ्चालन गर्यो। Cointelegraph ले रिपोर्ट गर्यो कि अन्ततः 803,093 ठेगाना सम्भावित सिबिल ठेगानाका रूपमा पहिचान गरिए, जुन दुई मिलियनभन्दा बढीको प्रारम्भिक समूहबाट घटाएर निकालिएको थियो।
यसको कार्यविधि अधिकांश टोलीले अनुमान गरेभन्दा राम्रोसँग स्केल हुन्छ। DL News ले अभिलेख गर्यो जुन 2023 मा एउटा Arbitrum घटना जहाँ एक आक्रमणकारीले एउटा वालेट प्रयोग गरेर 1,000 भन्दा बढी खाताहरूलाई कोष उपलब्ध गराए, जसले सामूहिक रूपमा 428,000 भन्दा बढी एयरड्रप गरिएका ARB टोकनहरूका लागि योग्यता प्राप्त गरे। त्यो एक अपरेटर, एक कोष वालेट, र तपाईंको ड्यासबोर्डमा चार अंकको सहभागी संख्या हो।
तीमध्ये कुनै पनि वालेटले अन-चेन कुनै अवैध काम गरेनन् — तिनीहरूले ब्रिज गरे, स्वाप गरे र होल्ड गरे, र प्रत्येक लेनदेन पुष्टि हुन्छ। गतिविधि वास्तविक छ तर यसको पछाडिको जनसंख्या काल्पनिक हो।
वालेट जडान अझ कमजोर संकेत हो। Zealy को तुलनात्मक केस स्टडी एक महिनामा 7,500 भन्दा बढी वालेट जडान भएको रिपोर्ट गर्छ — यो जडानको गणना हो, लेनदेनको होइन, र यहाँ यत्ति मात्र भनेर उद्धृत गरिएको छ।
प्रत्येक प्रमाणीकरण विधिले वास्तवमा के प्रमाणित गर्छ
प्रत्येक प्रमाणीकरण विधिले एउटा साँघुरो कुरा प्रमाणित गर्छ र त्यसपछि त्यसलाई धेरै फराकिलो कुरा प्रमाणित गरेको रूपमा पढिन्छ। एउटा Zealy अभियानले आठवटामा आधारित हुन सक्छ, प्रत्येकलाई यहाँ यसले के स्थापित गर्छ, के खुला छोड्छ, र नतिजा कसको निर्णयमा टिक्छ भन्ने सहित प्रस्तुत गरिएको छ। "प्रमाणित गर्दैन" स्तम्भ पहिले पढ्नुहोस्, किनकि आश्चर्यहरू त्यहीँ छन्।
| विधि | यसले के प्रमाणित गर्छ | यसले के प्रमाणित गर्दैन | कठोरता कहाँ छ |
|---|---|---|---|
| टोकन कार्य | जोडिएको वालेटमा दिइएको नेटवर्कमा दिइएको टोकनको कम्तीमा न्यूनतम ब्यालेन्स हुन्छ, वैकल्पिक रूपमा न्यूनतम होल्डिङ अवधिका लागि | टोकनहरू कसरी प्राप्त भए, ती दाबीका लागि उधारो लिइएका हुन् कि, वा वालेट कसले नियन्त्रण गर्छ | Zealy ले ब्यालेन्स पढ्छ |
| NFT कार्य | जोडिएको वालेटमा कलेक्सनबाट कम्तीमा N NFT हुन्छन्, वैकल्पिक रूपमा न्यूनतम अवधिका लागि | Provenance, खरिद मूल्य, वा धारक अन्य N धारकहरूभन्दा फरक व्यक्ति हो | Zealy ले ब्यालेन्स पढ्छ |
| "onChain" कार्य | परियोजनाले छानेको HTTPS endpoint ले पास फर्काएको मात्र। प्रकाशन गर्दा Zealy ले कार्यलाई API कार्यमा रूपान्तरण गर्छ, त्यसैले यो पङ्क्ति र अर्को एउटै संयन्त्र हुन् | चेनबारे आफैमा केही होइन। Zealy ले नेटवर्क क्वेरी गर्दैन | परियोजनाको आफ्नै सर्भर |
| API कार्य / Zealy Connect | प्रोजेक्टको endpoint ले प्रयोगकर्ताको Zealy र लिङ्क गरिएको खाता पहिचानकर्ताहरू स्वीकार गरी सफलता फर्कायो | प्रोजेक्टको endpoint ले जाँच नगरेको कुरा | प्रोजेक्टको आफ्नै सर्भर |
| ट्रेडिङ प्रतियोगिताको भोल्युम | एकीकृत एक्सचेन्जले त्यो ट्रेडरका लागि रिपोर्ट गरेको भोल्युम, लाइभ रूपमा र्याङ्क गरिएको | प्रतिपक्षहरू असम्बन्धित थिए वा भोल्युम आर्थिक रूपमा प्रेरित थियो | एक्सचेन्जको रिपोर्टिङ |
| म्यानुअल समीक्षा | मानिसले सबमिशन हेरेर प्रयोगकर्ताको स्टार र फ्ल्याग इतिहास देखिने गरी निर्णय गर्यो | सबमिशनमा मानिसले देख्न नसकेको कुनै पनि कुरा | तपाईंका समीक्षकहरू |
| AI समीक्षा | एक मोडेलले तपाईंका लिखित मापदण्डअनुसार सबमिशन जाँच्यो र कारणसहित पास वा फेल दियो | अभिलेखित अभावहरू: कम रिजोल्युसन वा धमिलो तस्बिर, हस्तलिखित पाठ, अपरिचित फन्ट, स्क्रोल वा बाह्य लिङ्क चाहिने सामग्री, र ट्विट थ्रेड, जुन यसले ल्याउन सक्दैन | तपाईंको प्रम्प्ट |
| Proof of Humanity | सदस्यको जोडिएको X खाता स्वचालित नभई मानवजस्तो देखिन्छ: यसले अवतार जाँच्छ, ५० भन्दा कम फलो गर्ने वा १० भन्दा कम फलोअर भएका खाताहरू अस्वीकार गर्छ, र खातामाथि एउटा मोडेल चलाउँछ | अन-चेन केही पनि होइन। यसले कुनै चेन डेटा र कुनै Zealy गतिविधि पढ्दैन | Zealy को ह्युरिस्टिक |
तेस्रो पङ्क्तिलाई विस्तृत व्याख्या चाहिन्छ, किनकि नामले वास्तविक हानि गरिरहेको छ।
Zealy को अन-चेन कार्य ब्लकचेनको नाम धारण गरेको एउटा वेबहुक हो। परियोजनाले यसलाई HTTPS इन्डपोइन्ट र नेटवर्कसँग कन्फिगर गर्छ। क्वेस्ट प्रकाशित हुँदा, Zealy ले कार्यलाई सदस्यको वालेट बोक्ने API कार्यमा रूपान्तरण गर्छ, र दाबी गर्ने बेला यसले त्यो इन्डपोइन्टमा POST गर्छ र परियोजनाको आफ्नै सर्भरले पास वा फेल फर्काउँछ। Zealy ले कहिल्यै नोड क्वेरी गर्दैन, कहिल्यै लेनदेन निरीक्षण गर्दैन, र अन-चेन के भयो भन्नेमा कहिल्यै राय बनाउँदैन। यो कार्य प्रकारको Zealy को ब्याकइन्डमा आफ्नै भ्यालिडेटर छैन; यो जुन API कार्यमा परिणत हुन्छ, त्यहीले काम गर्छ।
वेबहुक सही आर्किटेक्चर हो। परियोजनालाई थाहा छ कि यसको प्रोटोकलका लागि "प्रोटोकल प्रयोग गर्नु" भन्नाले के बुझिन्छ, Zealy लाई थाहा छैन। तर यसको अर्थ Zealy क्याम्पेनमा "अन-चेन प्रमाणित" भन्ने वाक्यांशले परियोजनाको कठोरतालाई वर्णन गर्छ, Zealy को होइन। यदि इन्डपोइन्टले कुनै पनि वालेट जसले कहिल्यै कन्ट्र्याक्ट छोयो त्यसका लागि 200 फर्काउँछ भने, प्रमाणित भएको त्यही हो। नामले चेन पढ्ने वाचा गर्छ जुन प्रणालीमा कुनैले पनि गर्दैन।
Zealy ले के प्रमाणित गर्दैन, सरल शब्दमा
Zealy ले अन-चेन गतिविधि प्रामाणिक हो, वालेटको सम्पत्ति उधारो नभई कमाइएको हो, वा क्याम्पेनका वालेटहरू फरक-फरक व्यक्तिका हुन् भनी स्थापित गर्दैन। सात विशिष्ट सीमाहरू यसप्रकार छन्। कुनै पनि गोप्य छैनन्, सबै 14 अगस्ट 2026 मा Zealy को कोड र सार्वजनिक कागजातसँग जाँचिएका थिए, र कुनै पनि मार्केटिङमा देखिँदैनन्।
१. होल्ड गर्नु भनेको कारोबार गर्नु होइन, र कारोबार गर्नु भनेको व्यक्ति हुनु होइन। Token र NFT कार्यहरूले दाबी गर्ने समयमा ब्यालेन्स पढ्छन्। एक घण्टा अघि फन्ड गरिएको वालेट एक वर्षसम्म होल्ड गरेको वालेटसँग ठ्याक्कै उस्तै पास हुन्छ, जबसम्म तपाईंले न्यूनतम होल्डिङ अवधि सेट गर्नुहुन्न — र त्यसो गर्दा पनि, होल्ड गर्नु प्रयोगको प्रमाण होइन।
2. अन-चेन कार्य एउटा webhook हो। माथि समेटिएको छ। कुनै पनि अन-चेन कठोरता तपाईंको जिम्मेवारी हो।
3. Zealy ले identifier पुनःप्रयोग पक्राउ गर्छ, sybil नेटवर्क होइन — र यो खण्डले 17 अगस्ट 2026 सम्म अझ बलियो कुरा भनेको थियो। यसले Zealy मा sybil पहिचान नै छैन भनेको थियो। त्यो गलत थियो, र त्यो गल्ती उल्लेख गर्न लायक छ: त्यो उत्पन्न गर्ने खोजले "sybil" शब्द खोजेको थियो, र प्रणालीलाई anti-cheat भनिन्छ। के packages/api/src/domains/anticheat गर्छ: यसले तपाईंको खातालाई तपाईंको canonical email (Gmail का डट र + alias हटाइएको), लिङ्क गरिएको X, Discord वा Telegram identifier, वा प्रमाणित wallet ठेगाना साझा गर्ने हरेक अन्य Zealy खातासँग जोड्छ; दाबी गरिसकेका लिङ्क गरिएका खाताहरू गन्छ; एक थ्रेसहोल्ड नाघेपछि चेतावनी दिन्छ र अर्को नाघेपछि खातालाई अस्थायी रूपमा प्रतिबन्धित गर्छ। प्रतिबन्धित खाताले दाबी गर्न सक्दैन। थ्रेसहोल्ड, प्रतिबन्धको अवधि र स्कोरिङले समेट्ने विन्डो यहाँ लेखिएका छैनन् — ती आक्रमणकारीले मिलाउने रेखा हुन्, र Zealy ले तीमध्ये कुनै पनि प्रकाशित गर्दैन। यो दुई कुरा होइन। यो प्रति-समुदाय होइन — कुनै पनि admin ले यसलाई कन्फिगर गर्दैन, र यो सम्पूर्ण Zealy मा चल्छ। र यो wallet क्लस्टरिङ होइन: यसले एक व्यक्तिले identifier पुनःप्रयोग गरेको पक्राउ गर्छ, छुट्टाछुट्टै wallet सहितका साँच्चै अलग पहिचानहरू सञ्चालन गर्ने एक व्यक्तिलाई होइन, जुन अन-चेन अभियानले वास्तवमै मूल्याङ्कन गर्नुपर्ने अवस्था हो। समीक्षकले देख्ने डुप्लिकेट सतर्कता, जसले एउटै कार्यमा एउटै पाठ पेस गर्ने अन्य सदस्यहरूलाई देखाउँछ, प्रति-समुदाय review-alerts फ्ल्यागको पछाडि छ। समुदाय सुरक्षा सेटिङहरू परियोजनाले कन्फिगर गर्न सक्ने पूर्ण सतह यी हुन्: दृश्यता, न्यूनतम XP आवश्यकता, आमन्त्रण खपत, र आवश्यक सदस्य विवरणहरूको सेट — जोडिएको वालेट, Discord, X, X Premium र Telegram, साथै ती समुदायहरूमा पेस्ट गरिएको वालेट ठेगाना जसको ब्लकचेनमा कुनै समर्थित वालेट जडान छैन। Email पनि त्यो सूचीमा पर्छ: पृष्ठबाट टगल हटेको छ, तर जसले यो सेट गरेको छ त्यस्तो समुदायले सदस्यसँग प्रमाणित इमेल नभएसम्म दाबीहरू अझै रोक्छ, र यो सेटिङ समुदाय सेटिङ्स API मार्फत अझै पहुँचयोग्य छ। ध्यान दिनुहोस् कि दुई वालेट विकल्पहरू एउटै होइनन्: एउटाले वालेट जोड्छ, अर्कोले सदस्यले टाइप गरेको ठेगाना लिन्छ, र Zealy को आफ्नै इन्टरफेसले भन्छ "ठेगानाको प्रामाणिकता प्रमाणित गर्न सकिँदैन"। त्यो पृष्ठमा कुनै sybil टगल, कुनै ब्लकलिस्ट र कुनै IP फिल्ड छैन: खाताहरूलाई सहसम्बन्धित गर्ने एउटै नियन्त्रण माथिको anti-cheat स्कोर हो, र कुनै समुदायले यसलाई कन्फिगर गर्दैन।
र हामीले यसमा आफैंलाई सुधार्यौं। Zealy को आफ्नै साइट मेटाडाटाले पहिले उत्पादनका क्षमताहरूमध्ये sybil फिल्टरिङ सूचीबद्ध गर्थ्यो। कोडबेसमा लागू गरिएको कुरा माथि वर्णन गरिएको identifier-reuse स्कोर हो, त्यो लाइनले संकेत गरेको फिल्टरिङ होइन, त्यसैले यसले Zealy ले गर्ने कामलाई बढाइचढाइ गर्यो र यो पोस्ट प्रकाशित गर्ने उही परिवर्तनमा पुनर्लेखन गरियो। यसलाई यहाँ नाम दिइएको छ, चुपचाप सुधारिएको छैन, किनकि प्लेटफर्मले के प्रमाणित गर्दैन भन्ने पोस्टले आफ्नै प्रकाशकले ठ्याक्कै त्यही गरेको एउटा उदाहरण लुकाउने काम गर्नु हुँदैन।
Galxe ले यो काम Zealy भन्दा राम्रो गर्छ। Galxe ले एउटा प्रकाशित गर्छ कागजातीकृत बोट-पहिचान प्रणाली जसले प्रयोगकर्ता गतिविधिलाई सामान्य मानव व्यवहारभन्दा फरक ढाँचाहरूका लागि निगरानी गर्छ र शंकास्पद वालेट गतिविधिका लागि अन-चेन डाटा पढ्छ — असामान्य कारोबार ढाँचाहरू, द्रुत ठेगाना उत्पादन, देखिने रूपमा असम्बन्धित ठेगानाहरूबाट धेरै अभियानहरूमा सहभागिता — र एउटा बेच्छ उन्नत Sybil रोकथाम तह Business+ सदस्यहरूका लागि थप रूपमा। Zealy सँग यसको समान क्षमता छैन। यदि सिबिल प्रतिरोध तपाईंको प्लेटफर्म छनोटको निर्णायक कारक हो भने, त्यो Galxe छनोट गर्ने कारण हो, र तुलनाको बाँकी भाग यसमा छ Zealy vs Galxe। हामी चाहन्छौं कि तपाईंले यो वाक्य यहीँ पढ्नुहोस्, अभियानपछि थाहा पाउनुभन्दा।
बाँकी श्रेणीका लागि जानकारी प्रकाशित छैन। 14 अगस्ट 2026 मा Layer3 र QuestN को कागजात खोज्दा र प्राप्त गर्दा तिनीहरूले सिबिललाई कसरी व्यवस्थापन गर्छन् भन्ने वर्णन गर्ने कुनै पृष्ठ भेटिएन — Layer3 को ब्लगले अनुरोध सिधै अस्वीकार गर्यो र QuestN को कागजातमा त्यस्तो खण्ड छैन — त्यसैले यहाँको कुनै पनि दाबी तिनीहरूमध्ये कसैलाई श्रेय दिइएको छैन।
4. भोल्युम सीमाले पुरस्कारलाई सीमित गर्छ, व्यवहारलाई होइन। अर्को खण्डले यसलाई पूर्ण रूपमा समेट्छ।
5. अवस्थित बोट नियन्त्रणहरू सुनिनेभन्दा साँघुरा छन्, र धेरै पूर्वनिर्धारित रूपमा बन्द छन्। X कार्य समावेश भएका दाबीहरूमा क्याप्चा केवल ती समुदायहरूमा चल्छ जहाँ यो सक्रिय गरिएको छ, र त्यहाँ पनि यसले हरेक दाबीलाई नियन्त्रित गर्दैन। दाबी दर सीमकले छोटो अवधिभर प्रति व्यक्तिको सट्टा प्रति समुदाय दाबीहरू गणना गर्छ — त्यसैले सीमाभन्दा तल रहने धेरै खाताहरू यसको दृष्टिमा पर्दैनन्। सटीक सीमाहरू जानाजान यो पोस्टबाट बाहिर राखिएका छन्: आक्रमणकर्ताले तल रहनुपर्ने रेखा छाप्नु आक्रमणकर्तालाई सहयोग गर्नु हो, र नियन्त्रणको स्वरूपले जे भए पनि तपाईंको अभियान डिजाइन परिवर्तन गर्छ। दोहोरो पेस भएका सामग्रीहरूको स्वचालित अस्वीकृति X जवाफ र कोट-ट्विट कार्यहरूमा प्रति-कार्य सेटिङ हो, पूर्वनिर्धारित रूपमा बन्द हुन्छ, र दोहोरो व्यक्तिहरूको सट्टा दोहोरो पाठ समात्छ; समीक्षकका लागि दोहोरो सूचना प्रति-समुदाय झन्डाबाट नियन्त्रित छुट्टै नियन्त्रण हो।
६. AI समीक्षा र Proof of Humanity सामग्री तथा सामाजिक-खाता ह्युरिस्टिक्स हुन्। Proof of Humanity ले सदस्यको Zealy प्रोफाइल र जोडिएको X खाता पढ्छ: यसलाई Zealy तर्फ अवतार, नाम र इमेल चाहिन्छ, र X तर्फ ५० भन्दा कम फलो गर्ने वा १० भन्दा कम फलोअर भएका खाताहरूलाई मोडेलले खातामाथि जाँच गर्नुअघि अस्वीकार गर्छ। यसले सदस्यको क्वेस्ट गतिविधि पढ्दैन, र कुनै पनि जाँचले चेनलाई छुँदैन। Zealy को कागजातले अब यही भन्छ: "कुनै पनि Zealy गतिविधि पढिँदैन — दाबी, क्वेस्ट, XP, समय वा गति होइन।" त्यो पृष्ठ सच्याइनुअघि यसले कार्यलाई Zealy गतिविधि ढाँचाको विश्लेषण गर्ने रूपमा वर्णन गरेको थियो।
७. IP देखिन्छ तर तपाईंविरुद्ध प्रयोग गरिँदैन, र एउटा कुरा सरल रूपमा स्थापित छैन। दाबीको IP ठेगाना क्याप्चा जाँचको भागको रूपमा Cloudflare लाई पठाइन्छ, र API ले सामान्य प्रति-IP अनुरोध दर सीमा लागू गर्छ, तर कुनै पनि IP-आधारित ठगी जाँचले दाबीलाई रोक्दैन र कुनै पनि IP दाबीसँग भण्डारण गरिँदैन। अलग रूपमा — र यो वाक्यले पहिले विपरीत भन्थ्यो — एउटा क्रस-कम्युनिटी पहिचान लिङ्क छ। एन्टी-चिट स्कोरले क्यानोनिकल इमेल, साझा लिङ्क गरिएका खाता पहिचानकर्ता र प्रमाणित वालेट ठेगानाहरूमा प्लेटफर्मभरि खाताहरू जोड्छ। यसले व्यवहार होइन, पहिचानकर्ताहरू पढ्छ: कुनै यन्त्र फिंगरप्रिन्ट छैन, कुनै सबमिशन समय छैन, कुनै IP छैन।
भोल्युम क्याप: वास्तविक दाँत भएको एन्टी-फार्मिङ नियन्त्रण
Zealy का ट्रेडिङ प्रतियोगिताहरूले लिडरबोर्डतर्फ गणना हुने भोल्युमलाई प्रति प्रयोगकर्ता, प्रति घण्टा र प्रति दिन सीमित गर्छन्। पूर्वनिर्धारित मानहरू तपाईंको हातमा होइन, Zealy को API मा बस्छन्, र तथ्याङ्कहरू यहाँ छापिएका छैनन्। क्यापभन्दा माथिको भोल्युम अझै एक्सचेन्जमा हुन्छ — यसले रैंक कमाउन मात्र रोक्छ। यो संयन्त्रले ट्रेडिङ आफैलाई होइन, पुरस्कार कब्जालाई सीमित गर्छ, जुन सुन्दा जति साँघुरो लाग्छ त्योभन्दा साँघुरो छ र अझै यहाँको सबैभन्दा बलियो नियन्त्रण हो।
यसमा भर पर्नुअघि जाँच्न लायक दुई सर्त। क्यापहरू दैनिक चक्रमा चल्ने प्रतियोगिताहरूमा लागू हुन्छन्, र तिनीहरू व्यक्तिगत प्रतियोगिताका लागि बन्द गर्न सकिन्छ।
ती पूर्वनिर्धारित मानहरू प्रति प्रतियोगिता ओभरराइड गर्न सकिन्छ, तर तपाईंले होइन। मानहरू प्रतियोगिता रेकर्डमा बस्छन्, र कुनै सार्वजनिक Zealy एन्डपोइन्टले त्यो रेकर्ड सिर्जना वा अद्यावधिक गर्दैन, त्यसैले तिनीहरू परिवर्तन गर्नु बाँकी सेटअपजस्तै Zealy टोलीलाई अनुरोध हो।
क्यापले आत्म-कारोबार पत्ता लगाउँदैन। क्यापभित्र आफैविरुद्ध वाश-ट्रेडिङ गर्ने ट्रेडर यसलाई अदृश्य हुन्छ। क्यापले गर्ने काम अर्थतन्त्र परिवर्तन गर्नु हो: दैनिक सीमा नाघेपछि, आत्म-वाशको प्रत्येक अतिरिक्त डलरले शुल्क तिराउँछ र शून्य रैंक कमाउँछ। यसले आक्रमणलाई असम्भव होइन, पुँजी-अक्षम बनाउँछ, र पुरस्कार पूल स्थिर हुँदा पुँजी-अक्षमता वास्तविक रक्षा हो।
Zealy ले आफ्नै मार्केटिङमा पनि यो खुलासा गर्छ। RIZE केस स्टडी सूचीमा, फेयर प्ले अन्तर्गत, "दुरुपयोग सीमित गर्न प्रति घण्टा र प्रति प्रयोगकर्ता लागू गरिएका भोल्युम क्यापहरू" उल्लेख छ, साथै २० दिनमा $3.4M कुल ट्रेडिङ भोल्युम, $100K/दिन KPI विरुद्ध दैनिक औसत $170K, र ३००+ अद्वितीय ट्रेडरहरू।
अर्को Zealy प्रतियोगिता पूर्ण तथ्याङ्कसहित प्रकाशित छ: एउटा MEXC अभियान जसले २८ दिनमा $9,800 USDT पुरस्कारबाट $9.5M कुल भोल्युम रिपोर्ट गर्छ, $4.8M लक्ष्य विरुद्ध, करिब २०० दैनिक सक्रिय ट्रेडर र ०.१०३% घोषित पुरस्कार-देखि-भोल्युम दक्षतासहित।
दुवैलाई यो चेतावनीसहित पढ्नुहोस्: यी एक्सचेन्ज-रिपोर्ट गरिएका केन्द्रीकृत-एक्सचेन्ज भोल्युमहरू हुन्, स्वतन्त्र रूपमा अवलोकन गरिएको अन-चेन गतिविधि होइन। Zealy ले एक्सचेन्जसँग एकीकरण गर्छ र एक्सचेन्जले रिपोर्ट गरेको कुरा रैंक गर्छ। यो चेन इन्डेक्सरभन्दा फरक प्रमाण-स्तर हो, र इमानदार कुरा यही भन्नु हो, "भोल्युम" ले यसभन्दा बढी अर्थ दिन नदिनु।
र क्यापहरू कहाँ छन् ध्यान दिनुहोस्। ट्रेडिङ प्रतियोगिताहरू स्व-सेवा होइनन्: Zealy टोलीले प्रत्येकलाई विशेष एक्सचेन्ज विरुद्ध सेटअप गर्छ। साधारण क्वेस्ट दाबीहरूमा यस्तो समान क्याप हुँदैन, त्यसैले प्रतियोगिता बाहिर यो नियन्त्रण तपाईंका लागि उपलब्ध हुँदैन।
वॉश भोल्युम किन्नुबिना अन-चेन गतिविधिलाई पुरस्कृत कसरी गर्ने
कुनै पनि प्रमाणीकरण विधिले तपाईंलाई बताउन सक्दैन कि कुनै कारोबार आर्थिक रूपमा वास्तविक थियो वा थिएन, त्यसैले त्यो काम पुरस्कार डिजाइनले नै गर्नुपर्छ। पाँच निर्णयले यसको अधिकांश भार बोक्छन्: तपाईं केको लागि तिर्नुहुन्छ, कति तिर्नुहुन्छ, एउटा वालेटले कति कमाउन सक्छ, तपाईंको एन्डप्वाइन्टले के जाँच्छ, र तपाईंले कुन संख्या रिपोर्ट गर्नुहुन्छ। यी पाँचै तपाईंका हुन्, तपाईंको प्लेटफर्मका होइनन्।
कारोबारलाई होइन, नतिजालाई पुरस्कृत गर्नुहोस्। यदि तपाईं प्रति स्वाप तिर्नुहुन्छ भने, तपाईं स्वापहरू किन्नुहुन्छ। तपाईंले वास्तवमै चाहेको अवस्थाको लागि तिर्नुहोस् — एक अवधिभर कायम रहेको पोजिसन, विन्डोको अन्त्यमा पनि उपस्थित तरलता, तेस्रो हप्तामा फर्केर आएको खाता। २०२२ को मार्केटप्लेस विभाजन ट्रेड-टु-अर्नले घटनालाई तिरेकाले भएको हो; OpenSea ले केही तिरेन र यसको वॉश-ट्रेडिङ हिस्सा २.४% थियो।
पुरस्कारलाई यसलाई नक्कली बनाउने लागतभन्दा सानो बनाउनुहोस्। यो त्यो गणित हो जसले बाँकी सबै कुरा निर्धारण गर्छ। ग्यास, स्प्रेड, एक्सचेन्ज शुल्क र समय आक्रमणकारीको लागत आधार हुन्। यदि तपाईंको प्रति-कार्य पुरस्कारले त्यो आधार पार गर्छ भने, फार्मिङ एउटा तर्कसंगत व्यवसाय बन्छ र कसैले यसलाई त्यसैगरी चलाउनेछ। यसलाई त्यसभन्दा तल मूल्य निर्धारण गर्नुहोस्, र अर्थशास्त्रले तपाईंको प्रमाणीकरण तहले गर्न नसक्ने प्रवर्तन गर्नेछ।
कुनै पनि एउटा वालेटले कमाउन सक्ने रकममा सीमा राख्नुहोस्। Zealy का ट्रेडिङ प्रतियोगिताहरूले यो प्रति प्रयोगकर्ता, घण्टाबारी र दैनिक रूपमा गर्छन्। ट्रेडिङ प्रतियोगिताबाहिर तपाईंले आफैं समान व्यवस्था निर्माण गर्नुपर्छ: कडा सहभागी सीमासहितको पहिले-आउने-पहिले-पाउने पुरस्कार, प्रति-कार्य भुक्तानीको सट्टा लटरी, वा मौद्रिक मूल्य भएको कुनै पनि कुराभन्दा अघि XP-मात्र चरण।
तपाईंको webhook ले वास्तवमा के जाँच्छ भनेर निर्णय गर्नुहोस्, त्यसपछि त्यो लेख्नुहोस्। यदि तपाईं on-chain task प्रयोग गर्नुहुन्छ भने, तपाईं नै प्रमाणीकरण तह हुनुहुन्छ। न्यूनतम लेनदेन आकार, वालेटको न्यूनतम उमेर, कोष स्रोतको जाँच, होल्डिङ अवधि, योग्य कार्यहरूबीचको कुलडाउन — यी सबै तपाईंको तर्फको कोडको एक-एक लाइन हुन् र तीमध्ये कुनै पनि पूर्वनिर्धारित रूपमा हुँदैनन्। अभियानसँगै मापदण्ड सार्वजनिक गर्नुहोस्। सार्वजनिक नियम पनि एक निरुत्साहन हो।
फार्मिङले बढाइचढाइ गर्न नसक्ने मेट्रिक रिपोर्ट गर्नुहोस्। अद्वितीय वालेटहरू बढाइमिचाइ गर्न सबैभन्दा सजिलो सङ्ख्या हो र धेरै प्रस्तुतीकरणहरूले यसैलाई अगाडि राख्छन्। पुरस्कार रोकिएको ३० दिनपछि पनि सक्रिय रहेका वालेटहरू, औसतभन्दा मध्यिका स्थिति आकार, वा दोस्रो प्रोत्साहनरहित कार्य गर्ने सहभागीहरूको हिस्सालाई प्राथमिकता दिनुहोस्। ती नक्कली बनाउन तिर्ने भन्दा बढी खर्च लाग्छ।
यीमध्ये कुनैले पनि तपाईंका पहिलो वास्तविक प्रयोगकर्ता को हुन् भन्ने जान्ने कुरालाई प्रतिस्थापन गर्दैन, जुन एउटा छुट्टै समस्या हो र यसमा समेटिएको छ: क्रिप्टो एपका लागि तपाईंका पहिलो १,००० प्रयोगकर्ता कसरी प्राप्त गर्ने, वा अभियान सकिएपछि केही हप्तामा समुदायले के गर्छ भन्ने क्रमसम्बन्धी प्रश्न, जुन यसमा छ: शून्यबाट क्रिप्टो समुदाय कसरी बढाउने.
असहज निष्कर्ष यो हो कि कुनै पनि क्वेस्ट प्लेटफर्मले तपाईंलाई प्रामाणिकता हातमा दिन सक्दैन। Zealy ले तपाईंले परिभाषित गर्नुभएको प्रमाणीकरण जडान गर्न, लिडरबोर्डले भुक्तानी गर्ने रकमको सीमा तोक्न, र अफ-चेन बोटजस्तो व्यवहार गर्ने खाताहरूलाई झन्डा लगाउन सक्छ। कुनै कारोबारको अर्थ केही थियो कि थिएन भन्ने प्रश्न तपाईंको पुरस्कार डिजाइनसँग सम्बन्धित हो, र त्यो तपाईंकै जिम्मामा रहन्छ।